Rehber · Log, 5651 ve KVKK
Kayıt Yükümlülüğünü Karşılayan Bir Log Mimarisi Kurmak
Labris Networks Mühendislik Ekibi · Son güncelleme 11 Ağustos 2026 · 14 dk
Kısa cevap
Uyum bir ürünle değil bir mimariyle sağlanır: kaydın nerede doğduğu, kimliğe nasıl bağlandığı, hangi yoldan taşındığı, bütünlüğünün nasıl korunduğu ve zamanının nereden geldiği. Yükümlülüğün ayrıntısını yürürlükteki metinden ve kurumunuzun hukuk biriminden alın.
Bu rehber neyin ne kadar saklanacağını söylemiyor. Süre, kapsam ve yaptırım, yürürlükteki metnin ve ikincil düzenlemelerin işi. Bunlar değişir ve bir teknik yazının içinde donmuş hâlde durmaları kimseye yaramaz. Kurumunuzun hangi sıfatla yükümlü olduğunu, hangi kayıtları ne kadar tutmak zorunda olduğunu ve bunları nasıl belgeleyeceğini yürürlükteki düzenlemeden ve kendi hukuk biriminizden öğrenin. Buradan sonrası mimari. Hukuk ekibi neyi istediğini söylediğinde onu ayakta tutacak yapı nasıl kurulur.
Baştan bir tespit: bu iş bir kutu almakla bitmiyor. “Loglama cihazı” satın alan kurumların önemli bir kısmı denetim anında elindeki kaydın bir soruya cevap veremediğini fark ediyor. Cihaz çalışıyordur, disk doludur, kayıt vardır. Ama o kayıt, “şu saatte şu adresten çıkan trafiği kim üretti” sorusuna cevap veremiyordur. Mimarinin işi tam olarak o cevabı üretebilir hâle getirmek.
Kayıt Nerede Doğar
İlk soru şu: kayıt hangi noktada üretiliyor ve o nokta gerçeği görüyor mu?
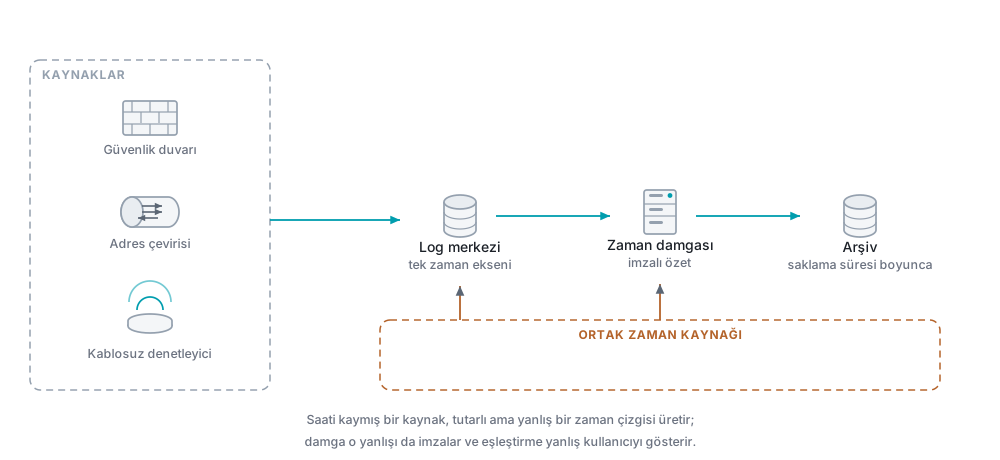
Kurumsal ağda kullanıcı trafiği dışarı çıkarken en az bir çeviri katmanından geçer. Çeviriden sonra bakan bir kayıt noktası yalnız dış adresi görür, iç kullanıcıyı göremez. Çeviriden önce bakan bir nokta iç adresi görür ama dışarıya hangi adres ve port çiftiyle çıktığını bilmez. Kullanılabilir kayıt, bu iki tarafı birbirine bağlayan kayıttır: çevirinin kendisini de kaydeden nokta.
Bu yüzden çeviri kayıtları çoğu mimaride en kritik parça. Bir dış şikâyet geldiğinde elinizde yalnızca dış adres, port ve zaman olur. İçerideki kullanıcıya ulaşmanın tek yolu, o an o port çiftini hangi iç adresin kullandığını gösteren kayıttır. Port havuzunu paylaştıran, yani birden çok kullanıcıyı aynı dış adresten çıkaran bir yapıda bu kayıt yoksa cevap veremezsiniz. Sorunun cevabı “bilmiyoruz” olur ve bu, teknik bir eksiklik olmaktan çıkıp bir uyum sorununa dönüşür.
İkinci nokta kablosuz ve misafir ağı. Kurumun kendi çalışanları için kimlik zinciri kurulmuşken misafir ağı çoğu zaman unutulur. Oysa oradan çıkan trafiğin sorumluluğu da kuruma aittir. Misafir erişiminde kimliğin nasıl doğrulandığı ve o doğrulamanın kaydının nerede tutulduğu, mimarinin ayrı bir başlığı olmalı.
##
Kimliğin Kayda Bağlanması
Adres kimlik değildir. Bir iç adres bugün bir kullanıcıda, yarın başkasında olabilir. Dinamik adres dağıtan bir ağda bu saatlik bir değişimdir.
Kaydın işe yaraması için adres ile kişi arasındaki bağın da zaman damgalı olarak tutulması gerekir. Bu bağ üç yerden gelir: adres dağıtım kayıtları, ağ erişim doğrulaması ve dizin hizmetindeki oturum açma kayıtları. Bu üç kaynağı log mimarisinin dışında bırakan kurum, elinde trafik kaydı olduğu hâlde kimseyi işaret edemez.
Zincirin bir halkası eksikse tamamı işlevsiz. Bunu tasarım aşamasında masada sınayın. Bir dış adres, bir port ve bir zaman verildiğinde, hangi kayıtlardan hangi sırayla geçerek bir kişiye ulaşacaksınız? Cevabı yazın. Yazamıyorsanız mimari henüz hazır değildir.
Taşıma. Kaybolan Log Kaybolduğunu Söylemez
Kayıtlar üretildikleri yerde durmaz, bir toplama noktasına taşınır. Bu taşımanın iki özelliği olmalı. Kaybı fark edilebilir olmalı ve yolda değiştirilememeli.
En yaygın hata, kayıtları güvenilirlik garantisi olmayan bir yolla göndermek. Böyle bir taşımada paketler sessizce düşer. Yoğunluk arttığında, yani tam da kayda en çok ihtiyaç duyacağınız anda, kayıp da artar. Grafiklerde bir şey görünmez. Toplayıcıya bakan kişi eksik veriye bakar ve tam veriye baktığını sanır.
Buna karşı iki tedbir gerekir. Birincisi taşıma yolunun teslimatı garanti eden ve şifreli bir kanal olması. İkincisi ve daha çok atlananı, beklenen kayıt akışının izlenmesi. Her kaynak için normal kayıt hızını bilin ve bu hız düştüğünde uyarı alın. Bir güvenlik duvarı kayıt göndermeyi bıraktığında kimsenin haberi olmuyorsa, o cihazın kaydı aylarca eksik kalır ve bu ancak denetimde anlaşılır.
Toplayıcının kendisi de tek nokta. Toplayıcı dolduğunda, çöktüğünde ya da bakıma alındığında kaynaklar ne yapıyor? Yerelde bir süre tamponlayıp sonra gönderebilen bir yapı, bakım penceresini kayıp penceresi olmaktan çıkarır.
Zaman. Tek Kaynak, Tartışmasız
Log mimarisinde tek bir teknik zorunluluk seçilecek olsa bu olurdu. Bütün kayıt üreten sistemler saatlerini aynı kaynaktan almalı.
Sebebi basit. Kayıt bir olayı değil, birden çok sistemin aynı olay hakkındaki parçalarını taşır. Güvenlik duvarındaki çeviri kaydı, adres dağıtım kaydı ve dizin oturum kaydı ancak zaman ekseninde hizalandıklarında bir kişiye çıkar. Sistemler arasında bir kayma varsa hizalama tutmaz. Kayma küçükse daha da kötü — çünkü yanlış kişiye çıkarsınız ve bunu fark etmezsiniz.
Pratik kurallar: kurumda tek bir zaman kaynağı hiyerarşisi olsun, bütün cihazlar ona baksın, kaynağın kendisi izlensin. Zaman diliminin ve yaz saati uygulamasının her sistemde aynı yorumlandığını doğrulayın. Kayıtları evrensel zamanda tutup görüntülerken çevirmek, bu sınıftaki hataların çoğunu ortadan kaldırır. Yeni kurulan her cihazın kabulünde zaman ayarını kontrol listesine koyun, çünkü fabrika ayarıyla gelen bir kutu kimsenin bakmadığı yerde yıllarca yanlış saat gösterir.
Zaman damgasının bir de ayrı bir anlamı var. Kaydın belirli bir andan önce var olduğunu üçüncü bir tarafa kanıtlayan damga. Bu, sistem saatinin doğru olmasından farklı bir şeydir ve ayrı bir hizmettir. İkisini karıştırmayın; kurumunuz için hangisinin gerektiğini hukuk biriminize sorun.
Bütünlük. Kaydın Değişmediğini Kim Söyleyecek
Bir kaydın delil değeri, üretildikten sonra değiştirilmediğinin gösterilebilmesine bağlı. “Bizim sistemimizde kimse değiştiremez” cümlesi bunu göstermez.
Mimaride aranacak özellikler şunlar. Kayıt, üretildiği andan itibaren özetlenerek imzalanabilmeli ve imza, kaydın kendisinden ayrı bir yerde tutulabilmeli. Saklama alanına yazıldıktan sonra üzerine yazılamamalı. Kayıtlara erişen kişilerin ne zaman ne aradığı ayrıca kaydedilmeli. Log sistemine erişimin de logu olmalı.
Bir de yetki ayrımı meselesi var ve teknik olmaktan çok kurumsal. Güvenlik duvarını yöneten kişi, o cihazın kayıtlarını silebiliyorsa bütünlük iddianız zayıflar. Kayıt sistemine yönetici erişimi olan grup ile ağ cihazlarını yöneten grubun aynı olmaması, küçük kurumlarda zor ama sorulduğunda cevabı olması gereken bir tasarım kararı.
Saklama, Arşiv ve Geri Getirme
Saklama süresini hukuk birimi söyleyecek. Mimarinin işi, o süre ne olursa olsun kaydın süre boyunca okunabilir kalmasını sağlamak.
Burada iki ayrı ihtiyaç var. Sıcak katman, son dönemin kayıtlarının hızlı sorgulanabildiği yerdir; olay incelemesi ve günlük iş buradan yürür. Soğuk katman, süre dolana kadar tutulan arşivdir. Ucuz olabilir, yavaş olabilir, ama geri getirilebilir olmalı.
“Geri getirilebilir olmalı” cümlesi denenmediyse bir varsayımdır. Yılda en az bir kez, rastgele seçilmiş eski bir tarih için arşivden kayıt çıkarma tatbikatı yapın. Ölçün: ne kadar sürdü, kim yaptı, sıkıştırma açıldı mı, şifreleme anahtarı hâlâ elde mi? Anahtarını kaybettiğiniz şifreli arşiv, hiç almadığınız yedekle aynı şeydir.
Formata da dikkat. Üreticiye özgü ikili bir biçimde arşivlenen kayıtlar, o ürünü bıraktığınızda okunamaz hâle gelebilir. Cihaz değişimi kararı verildiğinde eski arşivin nasıl okunacağı ayrı bir başlık olarak masaya gelmeli, göç projesinin son gününde değil ilk gününde.
Denetim Provası
Mimarinin gerçekten çalıştığını anlamanın tek yolu, denetimde sorulacak soruyu kendinize önceden sormak.
Provayı şöyle kurun. Geçmişten rastgele bir tarih ve saat seçin, bir dış adres ve port belirleyin, bunu bir talep gibi ekibe verin. Kim, ne kadar sürede, hangi sistemlerden geçerek cevap üretiyor? Süreç yazılı mı? Talebi kimin karşılayacağı belli mi? Cevabın nasıl belgeleneceği belli mi?
Bu provayı yapan kurumlarda ortaya çıkan tipik eksikler şunlar. Arşivden veri çıkarmayı yalnız bir kişi biliyor ve o kişi izinde. Adres dağıtım kayıtları trafik kayıtlarından daha kısa süre tutuluyor, zincir orada kopuyor. Kablosuz ağın kayıtları hiç toplanmamış. Bir şube kendi çıkışını kullanıyor ve o çıkışın kaydı merkeze hiç gelmiyor.
Son madde çok şubeli kurumların en yaygın açığı. Şube yerel internet çıkışı kullanıyorsa, o çıkıştan doğan kaydın merkeze taşınması ayrıca tasarlanmalı. Merkezden çıkan trafiği kusursuz kaydeden bir kurum, on şubesinin yerel çıkışını hiç görmüyor olabilir.
Bu İşe Ne Zaman Girişilmemeli
Log mimarisi, kurumun geri kalanı hazır değilken tek başına kurulmaz.
Ağın kendisi belirsizse. Hangi trafiğin hangi yoldan çıktığı, kaç çıkış noktası olduğu ve şubelerin nasıl bağlandığı net değilse, kurulan toplayıcı eksik veri toplar ve eksik olduğunu söylemez. Önce çıkış noktalarının envanterini çıkarın.
Hukuki kapsam tanımlanmadıysa. Kurumun hangi sıfatla, hangi kayıtlardan sorumlu olduğu belirlenmeden yapılan teknik tasarım ya fazlasını toplar ya azını. Fazlasını toplamak masum değildir: gereğinden fazla kişisel veri biriktirmek başlı başına bir risktir ve ayrı bir mevzuatın konusudur. Kapsamı hukuk birimi yazsın, siz mimariyi ona göre kurun.
Bir kutu alıp bitirme beklentisi varsa. Yönetim “şu cihazı alalım, uyumlu olalım” diyorsa, projeye başlamadan o beklentiyi düzeltin. Uyum, kaydın üretiminden arşivden geri getirilmesine kadar uzanan bir zincir ve zincirin çoğu halkası satın alınan kutunun dışında. Bu konuşmayı sonraya bırakan ekip, denetim günü tek başına kalır.