Rehber · VPN ve uzak erişim
Site-to-site IPSec VPN Kurmak ve Gerçekten Çalıştığını Doğrulamak
Labris Networks Mühendislik Ekibi · Son güncelleme 11 Ağustos 2026 · 14 dk
Kısa cevap
IPSec kurulumunun zor kısmı tüneli kaldırmak değil, kalktıktan sonra trafiğin akmadığını anlamak. İki uçtaki parametreleri kuruluma başlamadan tek bir tabloda uzlaştırın, adres çakışmasını önce çözün, NAT muafiyetini yazın ve doğrulamayı gerçek uygulamayla yapın.
Site-to-site IPSec kuran ekiplerin çoğu ilk günü tüneli kaldırmakla geçirmez. Tünel genellikle kalkar. Günün geri kalanı, kalkmış bir tünelin içinden neden hiçbir şeyin geçmediğini anlamakla geçer. Bu iş, hata mesajlarının en az yardımcı olduğu alanlardan biri. İki uç birbirine “anlaşamadık” der, sebebi söylemez, çünkü sebebi söylemek de bir bilgi sızıntısıdır.
Bu yüzden kurulumun sırası önemli. Her şeyi aynı anda açıp sonra sorunu aramak yerine, katmanları teker teker kaldırıp her birini kendi başına doğrulamak toplamda daha kısa sürer.
Klavyeye Dokunmadan Önce. Uzlaşma Tablosu
IPSec iki taraflı bir anlaşma. Bir tarafın tercihi diğerinin tercihiyle örtüşmüyorsa tünel kurulmaz ve bunu size kimse açıkça söylemez.
Kuruluma başlamadan önce iki uçtan da birer kişinin doldurduğu tek bir tablo olsun. İçinde şunlar bulunmalı. İki tünel ucunun dış adresleri, kimlik doğrulama yöntemi ve kimlik değerleri, birinci ve ikinci faz için şifreleme ile bütünlük seçimleri, anahtar değişim grubu, iki fazın ömür süreleri, ikinci fazın kapsayacağı ağlar ve varsa NAT arkasında olma durumu.
Bu tablonun kıymeti şurada. Karşı taraf çoğu zaman başka bir üreticinin cihazını kullanıyor, aynı ayarı bambaşka bir isimle sunuyor ve iki mühendis telefonda aynı kelimeyi kullanarak farklı şeylerden bahsedebiliyor. Yazılı tablo bu yanlış anlamayı kurulumdan önce çıkarır.
Şifreleme seçimini burada bir liste vererek çözmüyoruz. Ölçüt şu: her iki cihazın da donanım hızlandırmayla desteklediği, üreticisi tarafından hâlâ önerilen ve kurumunuzun kendi politikasında yer alan en güçlü set. Karşı taraf eski bir cihazsa aşağı inmek zorunda kalabilirsiniz; bu bir karardır ve kararı veren kişinin adı belgede yazmalı.
##
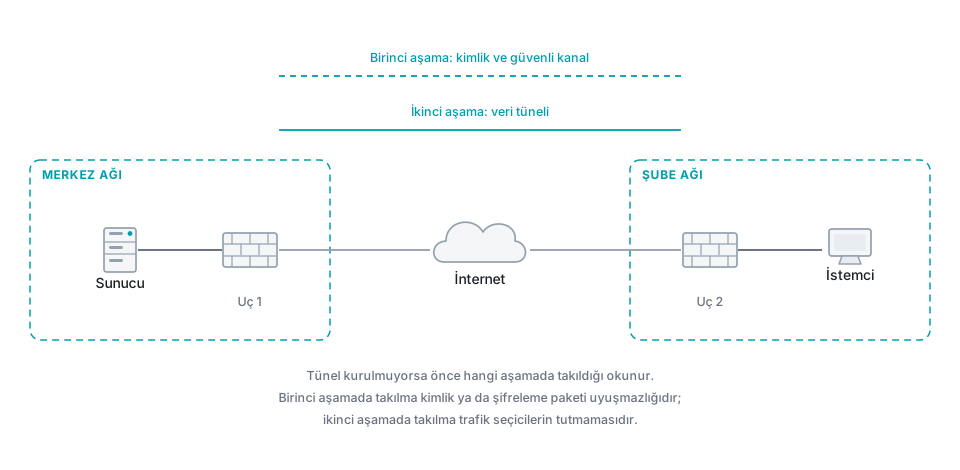
Adres Çakışması. En Pahalı Sürpriz
İki tarafın iç ağları örtüşüyorsa tünel kalkar, trafik akmaz ve kimse günlerce sebebini anlamaz. Şirket birleşmelerinde, tedarikçi bağlantılarında ve şubelerin yıllar içinde kendi kendine adres seçtiği ortamlarda bu neredeyse kural.
Kuruluma başlamadan iki tarafın adres planını yan yana koyun. Örtüşme varsa üç yol var. Bir tarafı yeniden adreslemek, tünel içinde çeviri yapmak, ya da erişimi tek bir uygulamaya indirip yalnız onun için çeviri tanımlamak. Birincisi doğru olan, üçüncüsü uygulanabilir olan. İkincisi bir yıl sonra kimsenin anlayamayacağı bir yapı bırakır. Yapacaksanız aynı gün belgeleyin.
Bunu kurulumdan sonra fark etmenin bedeli yüksek. Karşı tarafla yeniden randevu, yeniden bakım penceresi, yeniden onay.
Birinci Fazı Tek Başına Kaldırın
Her iki fazı aynı anda yapılandırıp “olmuyor” demek, iki ayrı sorunu tek sorun sanmaktır.
Önce yalnızca birinci fazı açın ve uçların birbirini tanıdığını görün. Bu aşamada başarısızlığın sebepleri dardır ve tahmin edilebilir: uçlardan biri karşı tarafa hiç ulaşamıyordur, kimlik değerleri farklıdır, önerilen setler kesişmiyordur, ya da bir uç NAT arkasındadır ve karşı taraf beklediği kimliği göremez.
Son madde en çok zaman kaybettiren. Cihaz NAT arkasındaysa dışarıya görünen adres ile cihazın kendi adresi farklıdır; kimlik olarak adres kullanan bir yapılandırma bu yüzden sessizce başarısız olur. Çözüm adres yerine ayrı bir kimlik değeri kullanmak ve iki tarafın da bunu bilmesi.
Birinci faz temiz kalkmadan ikinci faza geçmeyin. Geçerseniz ikinci fazın hatası birinci fazın hatasıyla karışır.
İkinci Faz. Aynanın İki Tarafı
İkinci fazın kapsadığı ağ tanımı, iki uçta birbirinin tam aynası olmak zorunda. Bir tarafta geniş bir blok, diğer tarafta o bloğun içinden dar bir aralık yazılmışsa bazı cihazlar bunu kabul eder, bazıları etmez, kabul edenlerin bir kısmı da beklenmedik biçimde davranır.
Kurulumda dar başlayın. Tek bir kaynak ağı, tek bir hedef ağı. Çalıştığını gördükten sonra genişletin. Baştan geniş yazıp sonra daraltmak zorunda kalmak, çalışan bir tüneli tekrar bozmak demek.
Ömür sürelerinin iki tarafta aynı olması şart değildir; çoğu uygulamada kısa olan taraf yeniden anahtarlamayı başlatır ve iş yürür. Ama çok farklı iki değer, ileride “her gün aynı saatte iki dakika kopuyor” şikâyetinin kaynağı olur. Yaklaştırın.
Tünel Ayakta, Trafik Yok
Kurulumun klasik anı. İki uç da tüneli kurulu gösteriyor, hiçbir paket geçmiyor. Üç yerden birinde sorun var.
Çeviri. Cihaz, tünele gidecek trafiği de dış bacağa çıkan trafik gibi görüp adresini değiştiriyor olabilir. Çevrilmiş kaynak adresi ikinci fazın tanımına uymadığı için paket tünele hiç girmez. Cihazınızın çeviriyi politika değerlendirmesinin neresinde uyguladığını öğrenin ve tünele giden trafiği çeviri dışında bırakan tanımı açıkça yazın. Bu tanımın sırası, çoğu üründe geri kalan çeviri kurallarından önce olmalı.
Politika. Tünelin var olması erişim izni değildir. İki uçta da tünelden gelen ve tünele giden trafik için kural yazılmış olmalı. Tek yönlü yazılmış politika, “ping gidiyor ama cevap gelmiyor” tablosunu üretir.
Yönlendirme. Hedef ağın tünele gitmesi gerektiğini cihazın bilmesi gerekir. Bazı yapılandırmalarda bu tünel arayüzüne yazılan bir yol, bazılarında ikinci fazın tanımından türer. Hangisi olduğunu bilmiyorsanız sorun buradadır.
Ayırt etmenin hızlı yolu sayaçlara bakmak. Şifrelenen paket sayısı artıyor ama çözülen artmıyorsa sizin tarafınız gönderiyor, karşı taraf ya almıyor ya da cevabı geri yollayamıyor. İkisi de sıfırsa trafik tünele hiç girmiyor demektir — sorun sizde, çeviri ya da yönlendirmede.
Doğrulama. Ping Yeterli Değil
Ping’in geçmesi çoğu ekip için “oldu” anlamına gelir. Değil.
Ping tek bir protokolü, çoğu zaman tek bir kaynak arayüzden, çok küçük paketlerle sınar. Gerçek uygulama farklı kaynak adresi kullanır, farklı port kullanır, büyük paket gönderir ve oturum açık kalır. Doğrulamayı gerçek uygulamayla yapın. Karşı taraftaki dosya sunucusuna bağlanın, veritabanı istemcisini açın, yedekleme işini elle bir kez başlatın.
Paket boyutu ayrı bir başlık. IPSec her pakete ek yük bindirir ve toplam boyut yol üzerindeki sınırı aşarsa paket parçalanmak zorunda kalır. Parçalanamayan paket düşer. Bunun tipik görüntüsü çok tanıdıktır: küçük istekler çalışır, oturum açılır, dosya kopyalamaya başlayınca bağlantı donar. Test ederken büyük veri taşıyan bir işi mutlaka deneyin, sadece bağlantı kurulumunu değil.
Son doğrulama adımı kopma tatbikatı. Tüneli elle düşürün ve kendi kendine kalktığını izleyin. Bir de ömür süresi dolana kadar bekleyip yeniden anahtarlama anında oturumların ayakta kalıp kalmadığına bakın. Bu iki testi yapmayan kurum, tünelin ilk kesintide neden geri gelmediğini gece yarısı öğrenir.
Geri Dönüş
Bu iş çoğunlukla çalışan bir ağın üstüne eklenir, dolayısıyla asıl risk mevcut trafiği bozmak. En sık kırılan yer de çeviri kuralları. Tünel için yazılan muafiyet, sırası yanlış olduğunda internete çıkan trafiği etkileyebilir.
Geri dönüş planınız tek cümlelik olsun. Hangi nesneleri kaldırdığınızda cihaz kurulum öncesine döner? Yeni tanımları ayırt edilebilir bir ön ekle isimlendirirseniz bu cevap kolaylaşır. Değişiklikten önce çalışan yapılandırmanın kopyasını alın ve karşı taraftan da almasını isteyin. Geri dönüş çift taraflı bir iştir; bir uç eskiye döner diğeri dönmezse ortaya kurulumdan da kötü bir durum çıkar.
Ne Zaman Kurulmalı, Ne Zaman Kurulmamalı
Zamanlama için pratik ölçü: karşı taraftaki mühendisin de aynı anda klavye başında olduğu bir saat. Tek taraflı denenen IPSec kurulumu, karşı tarafın günlüklerini göremediğiniz için körlemesine ilerler. İki uç aynı anda bakıyorsa yarım günlük iş bir saate iner.
Bu işi bir cumartesiye almak yaygın alışkanlık ama her zaman doğru değil. Kurulum mevcut trafiği bozmayacaksa hafta içi öğleden sonrası daha iyidir: destek hatları açık, karşı tarafın ekibi masada, bir sorun çıkarsa yardım alınabilir. Cumartesi yalnızca çeviri ve yönlendirme kurallarına dokunacaksanız, yani mevcut trafiği riske atıyorsanız gerekli.
Şu üç durumda site-to-site IPSec kurmayın:
Bağlanacak taraf tek bir uygulamaysa. İki kurumu ağ seviyesinde birleştirmek, tek bir servise erişim için fazla geniş bir hamle. Uygulama seviyesinde bir yayın ya da kısıtlı bir erişim yöntemi hem daha az riskli hem de bir yıl sonra kaldırması kolay. Ağ tünelleri kaldırılmaz, birikir.
Karşı tarafta sorumlu bir teknik muhatap yoksa. Tünelin iki ucu var ve ikisi de bakım ister. Karşı tarafta sertifikası dolduğunda haberdar olacağınız bir kişi yoksa, tünel bir gün sessizce kopar ve sizin tarafınızdan bakınca sebebi görünmez.
Adres çakışması çözülmediyse. Çeviriyle üstünü örtmek mümkün ama her ek çeviri katmanı, sonraki arıza aramasını bir kat zorlaştırır. Adresleme kararını erteleyip tünel kurmak, borcu faiziyle geleceğe atmaktır.