Soru · DDoS koruması
DNS Amplification Saldırısı Nasıl Çalışır?
Labris Networks Mühendislik Ekibi · Son güncelleme 13 Ağustos 2026 · 5 dk
Kısa cevap
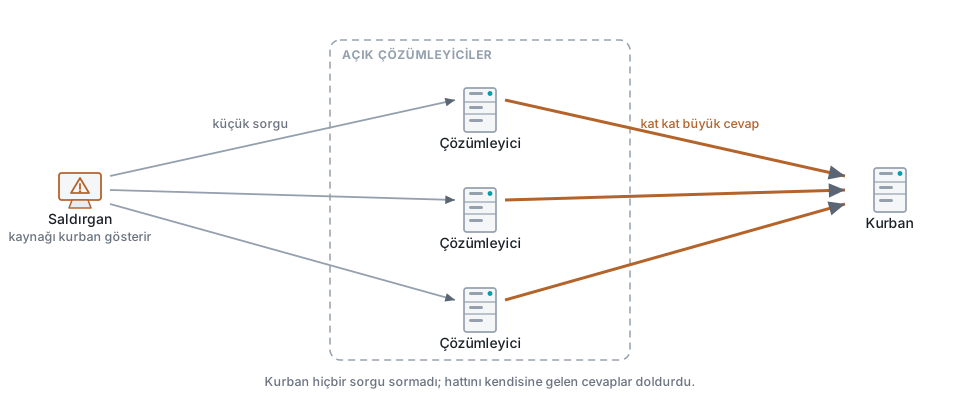
Kaynak adresi kurbanınki gibi gösterilerek açık DNS çözümleyicilerine küçük sorgular gönderilir; büyük cevaplar kurbana düşer. Saldırganın harcadığı hat küçüktür, hedefe ulaşan hacim çarpan kadar büyüktür ve gelen trafiğin kaynağı meşru sunuculardır.
Saldırı iki mekanizmanın birleşimidir: yansıtma ve güçlendirme. İkisi ayrı ayrı da kullanılabilir, birlikte kullanıldıklarında hem hacmi büyütür hem saldırganın izini siler.
İşleyiş
Saldırgan, açık bir DNS çözümleyicisine sorgu gönderir. Sorgunun kaynak adresi kendisininki değil, kurbanınkidir. Çözümleyici sorguyu meşru kabul eder ve cevabını kaynak olarak görünen adrese, yani kurbana yollar.
Sorgu küçüktür. Cevap, sorulan kayıt türüne göre çok daha büyük olabilir. Aradaki oran güçlendirme çarpanıdır ve saldırganın kendi hattından çıkan her bir birim trafiğin hedefe kaç birim olarak ulaştığını gösterir.
##
Savunma Açısından Zor Yanı
Kurbanın gördüğü trafik, meşru DNS sunucularından gelir. Kaynak adres engellemek, o sunucuları kullanan gerçek kullanıcıları da keser ve liste yönetilebilir bir uzunlukta değildir.
Saldırganın kendi adresi hiçbir kayıtta görünmez. Adli inceleme, ancak yansıtıcı olarak kullanılan sunucuların kayıtlarına ulaşılabildiğinde bir yere varır.
Ne Yapılabilir
Kurban tarafında yapılacak şey sınırlıdır ve hacimsel sınıfın genel kuralına tabidir: hattı dolduran trafik yukarı yönde durdurulur.
Asıl önlem, saldırının kullandığı kaynağın kurutulmasıdır ve bu herkesin payına düşen bir iştir. Kendi DNS sunucularınızın dışarıya açık özyineli çözümleme yapmaması, sizin bir başkasına yapılan saldırıda araç olmanızı engeller. Operatör tarafında kaynak adres doğrulaması uygulanması ise sahtelemeyi baştan zorlaştırır.
Aynı mekanizma DNS’e özgü değildir. Küçük isteğe büyük cevap veren her protokol aynı biçimde kullanılabilir.
Ne yapmalı
- Kendi DNS sunucularınızın dışarıya açık özyineli çözümleme yapmadığını doğrulayın.
- Operatörünüzden kaynak adres doğrulaması uygulayıp uygulamadığını sorun.
- Beklenmeyen DNS cevap trafiğini ayrı bir sayaçta izleyin; istenmemiş cevap normal bir akış değildir.
Bu soruyu şöyle de soranlar var
- DNS amplification nedir?
- Açık DNS çözümleyici neden tehlikeli?
- DNS flood nasıl engellenir?