Soru · Güvenlik duvarı
Güvenlik Duvarını Ağın Neresine Koymalıyım?
Labris Networks Mühendislik Ekibi · Son güncelleme 11 Ağustos 2026 · 6 dk
Kısa cevap
Güvenlik duvarı, birbirinden ayırmak istediğiniz iki güven bölgesinin arasına konur; internet çıkışı bunlardan yalnızca biridir. Sunucu, kullanıcı, kamera ve otomasyon ağları arasındaki trafik cihazın üzerinden geçmiyorsa o trafik denetlenmiyor demektir.
Soru genellikle “hangi kabloya takacağız” diye sorulur, ama cevap kablo seviyesinde değildir. Güvenlik duvarının yeri, ağı hangi bölgelere ayırdığınıza bağlıdır. Bölgeler belli değilse yerleşim de belli olmaz; cihaz bir yere konur, bir süre sonra o yerin neden seçildiğini kimse hatırlamaz ve şema ile gerçek birbirinden ayrılır. Bölgeleri belirlemeden cihaz yerleştirmek, kapıyı taktıktan sonra duvarı nereye öreceğini düşünmeye benzer.
Önce Bölgeleri Yazın
Bir bölge, “içindekiler birbirine benzer ölçüde güvenilir” diyebildiğiniz bir gruptur. Pratikte çoğu kurumda şunlar ayrı bölge olmayı hak eder. Dışarıya hizmet veren sunucular, yalnızca içeriye hizmet veren sunucular, personel bilgisayarları, misafir kablosuz ağı, kameralar ve bina sistemleri, bir de ağ cihazlarının yönetim arayüzleri.
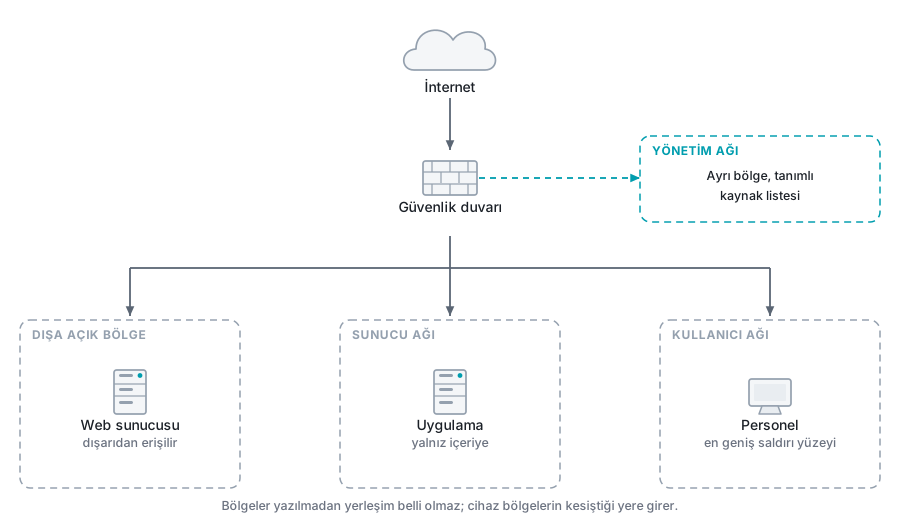
Bu listeyi kâğıda yazdığınızda cihazın nereye gireceği kendiliğinden ortaya çıkar: bölgelerin kesiştiği yere. Tek bir cihaz birden çok bölgeyi taşıyabilir, o yüzden bu genellikle beş kutu almak anlamına gelmez.

Sık Karşılaşılan Üç Yerleşim
İnternet çıkışı. Herkesin yaptığı ve doğru olan yerleşim. Buradaki asıl karar, cihazın modem ile mi yoksa router ile mi arasına gireceği, kimin adres çevirdiği ve dışarıya açılan servislerin hangi bölgeye konduğudur.
Dışarıya açık sunucularla iç ağ arası. Web sunucunuz dışarıdan erişilebiliyorsa, o sunucunun ele geçirilmesi ihtimalini tasarıma katmak gerekir. Sunucu iç ağda dururken bu ihtimal doğrudan iç ağa açılan bir kapı demektir. Ayrı bir bölgeye alındığında, oradan içeriye gidecek trafiği tek tek tanımlarsınız ve liste kısa çıkar: bir veritabanı portu, bir log hedefi, belki bir dosya paylaşımı.
Sunucu ağı ile kullanıcı ağı arası. En çok atlanan ve en çok işe yarayan yer burasıdır. Kullanıcı bilgisayarları, bir kurumda en çok saldırıya uğrayan ve en zor korunan taraftır. Sunuculara giden trafiği bir denetim noktasından geçirmek, bir makinenin ele geçirilmesi ile tüm sunucuların erişilebilir olması arasına mesafe koyar.
Yönetim Ağını Unutmayın
Anahtarların, sunucuların ve güvenlik duvarının kendi yönetim arayüzleri bir yerden erişilebilir olmak zorunda. O “bir yer” kullanıcı ağıysa, kurduğunuz bütün ayrımın yanından dolaşan bir yol açmış olursunuz. Yönetim erişimi ayrı bir bölgeden ve tanımlı bir kaynak listesinden gelmeli.
Geçiş Sırasında Ne Olur
Yeni bir ayrım koyduğunuzda, o güne kadar kimsenin bilmediği bağımlılıklar ortaya çıkar. Muhasebe uygulamasının on yıl önce yazılmış bir raporlama modülü, kullanıcı makinesinden veritabanına doğrudan bağlanıyordur. Kimse bilmez, belge yoktur, yazan kişi ayrılmıştır.
Bu yüzden ayrımı önce engelleyerek değil, izleyerek kurun. Bölgeler arası trafiği bir süre geçirip loglayın, çıkan listeye bakın, kural setini o listeden yazın, sonra kapıyı kapatın. Bu sıra, kesintiyi bakım penceresine sığdırmanın en güvenilir yoludur.
Fiziksel Yerleşim ve Kesinti
Cihaz trafiğin tam ortasında durduğu için, arızası ağın arızasıdır. İki cihazlı bir kurulum bunu çözer ama karmaşıklık getirir; tek cihazla devam edilecekse, cihaz arızasında ne yapılacağının yazılı olması gerekir. Yedek cihazın rafta durması tek başına bir plan değildir. Yapılandırmanın nereden geleceği, kimin bağlayacağı ve işin ne kadar süreceği önceden yazılmış olmalıdır.
Ne yapmalı
- Ağ şemasını açın ve birbirine güvenmemesi gereken bölgeleri işaretleyin; aralarında bir denetim noktası olup olmadığına bakın.
- Sunucu ağı ile kullanıcı ağı arasındaki trafiğin hangi cihazdan geçtiğini tek tek doğrulayın.
- Kamera, kartlı geçiş ve bina otomasyonu ağlarının nereye bağlandığını bulun; bu ağlar genellikle şemada hiç yoktur.
- Yeni bir bölge ayırmadan önce oradaki uygulamaların birbirine hangi portlarla eriştiğini bir süre kayıt altına alın.
Bu soruyu şöyle de soranlar var
- DMZ nedir, hangi sunucular oraya konur?
- İç ağda segmentasyon nasıl başlatılır?
- Güvenlik duvarı sadece internet çıkışında mı olur?