Soru · VPN ve uzak erişim
IPSec NAT-T Nedir, Neden UDP 4500 Kullanılır?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 5 dk
Kısa cevap
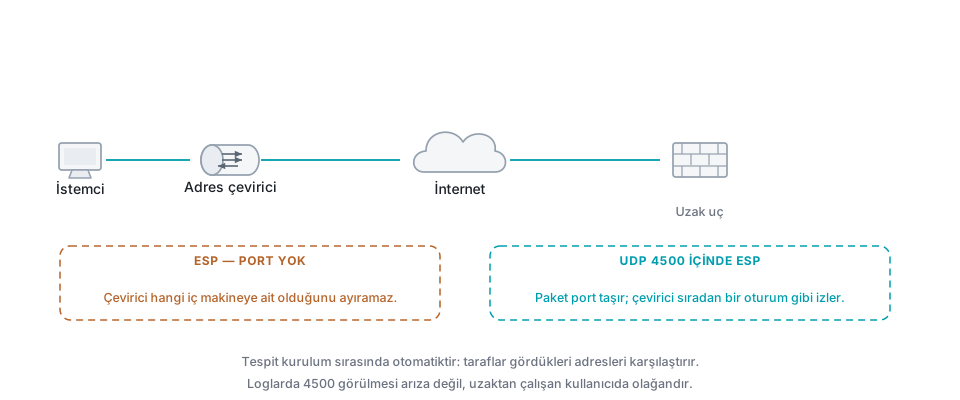
ESP paketlerinde port numarası bulunmaz; adres çeviricisi bu paketleri hangi iç makineye ait olduğunu ayırt edemez. NAT-T, ESP paketini bir UDP başlığının içine alarak ona port kazandırır ve çevirici onu sıradan bir UDP oturumu gibi takip eder. Kullanılan port 4500'dür.
Bu port numarası VPN loglarında sık görülür ve genellikle bir sorun işareti sanılır. Değildir; bir uyum mekanizmasının izidir.
Sorunun Kaynağı
Adres çevirisi yapan bir cihaz, içeriden dışarı çıkan bağlantıları takip etmek için port numaralarını kullanır. Aynı dış adresi paylaşan birden çok iç makineyi birbirinden ayıran şey budur.
IPSec ESP paketlerinde port numarası yoktur. ESP, TCP ya da UDP’nin üstünde değil, doğrudan IP’nin üstünde çalışan ayrı bir protokoldür.
Çevirici bu paketleri gördüğünde hangi iç makineye ait olduğunu ayırt edemez.
Tek bir makine varsa bazı cihazlar tahmin yürütüp çalıştırabilir. İki makine aynı anda tünel kurmaya çalıştığında düzen bozulur; ikisinin trafiği birbirine karışır.
##
Çözüm
NAT-T, ESP paketini bir UDP başlığının içine koyar. Paket artık port numarası taşır ve çevirici onu sıradan bir UDP oturumu gibi takip eder.
Kullanılan port 4500’dür. Anahtar değişimi başlangıçta 500 numaralı porttan yürür; NAT tespit edilirse taraflar 4500’e geçer ve hem anahtar değişimi hem veri aynı porttan akmaya devam eder.
Tespit Nasıl Yapılır
Taraflar kurulum sırasında birbirlerine kendi gördükleri adreslerin özetini gönderir.
Karşı tarafın bildirdiği adres ile paketin geldiği adres tutmuyorsa, arada bir çevirici olduğu anlaşılır.
Bu tespit otomatiktir. Yapılandırmada NAT geçişini elle açmak ya da kapatmak yerine otomatik bırakmak, çoğu ortamda daha az sorun çıkarır; ara cihazların davranışı önceden bilinmez.
Güvenlik Duvarında Ne Açılmalı
En yaygın yapılandırma hatası burada olur.
Hem 500 hem 4500 numaralı portun açık olması gerekir. Yalnız 500’ün açık olduğu yapılandırmalarda anahtar değişimi başlar, NAT tespit edilir, taraflar 4500’e geçmeye çalışır ve orada tıkanır.
Belirti kafa karıştırıcıdır: tünel “kuruluyor” görünür ama veri akmaz. Loglarda birinci aşamanın tamamlandığı, ikincisinin başlamadığı görülür.
ESP protokolünün kendisi de bazı ortamlarda açılmalıdır. NAT olmayan yollarda tünel doğrudan ESP ile kurulur ve o protokol numarasına izin verilmemişse geçemez.
Boyut Etkisi
UDP sarmalama her pakete ek başlık koyar. Kullanılabilir yük küçülür.
Bu, parçalanma ve yol MTU sorunlarını tetikleyebilir. Tünel içindeki bazı uygulamaların çalışıp bazılarının çalışmadığı durumlarda ilk bakılacak yer burasıdır; teşhis adımları MTU ve MSS rehberindedir.
Ek yük hesabı yapılırken UDP başlığının sekiz baytı ayrıca sayılmalıdır.
Canlı Tutma
NAT arkasındaki tünellerde bir ayrıntı daha vardır.
Çevirici, bir süre trafik görmediği oturumu tablodan siler. Tünelde sessizlik olduğunda çeviri kaydı düşer ve dışarıdan gelen paketler artık iç makineye ulaşamaz.
Bu yüzden NAT-T kullanan tüneller düzenli aralıklarla küçük canlı tutma paketleri gönderir. Aralık, çeviricinin zaman aşımından kısa olmalıdır.
Tünelin belirli aralıklarla koptuğu ve yeniden kurulduğu durumların bir kısmı buradan çıkar. Diğer kısmı ise DPD ve anahtar yenilemeyle ilgilidir ve ikisi loglardan ayrılır.
Ne yapmalı
- Güvenlik duvarınızda hem 500 hem 4500 portunun açık olduğunu doğrulayın.
- Loglarda 4500 gördüğünüzde bunu tünelin NAT arkasından geçtiği bilgisi olarak okuyun.
- UDP sarmalamanın eklediği baytı MTU hesabına dahil edin.
- NAT tespitini elle kapatmak yerine otomatik bırakın.
Bu soruyu şöyle de soranlar var
- UDP 4500 portu ne işe yarar?
- NAT arkasında VPN kurulur mu?
- ESP neden NAT'tan geçmiyor?
Kaynaklar
- RFC 3948 — UDP Encapsulation of IPsec ESP Packetsrfc-editor.org