Soru · IPv6 güvenliği
IPv6'da NAT Olmadığı İçin Ağ Daha mı Güvensizdir?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
Hayır. NAT bir güvenlik mekanizması değil, adres kıtlığına verilmiş bir cevaptı; dışarıdan içeriye erişimi engellemesi yan etkiydi. IPv6'da o çeviriye tipik olarak ihtiyaç duyulmadığı için yan etki de ortadan kalkar ve koruma açıkça yazılmış bir politikadan gelmek zorunda kalır. Sonuç daha güvensiz bir ağ değil, gizlenemeyen bir eksikliktir.
Bu soru neredeyse her IPv6 tartışmasında çıkar ve altında gerçek bir gözlem yatar. IPv4 ağlarında NAT arkasındaki makinelere dışarıdan doğrudan ulaşılamaz. IPv6’da her makinenin yönlendirilebilir bir adresi vardır.
Gözlem doğru. Ondan çıkarılan sonuç yanlış.
NAT Neden Vardı
Adres çevirisi bir güvenlik ihtiyacından doğmadı. IPv4 adres uzayı tükeniyordu ve tek bir genel adresin arkasına çok sayıda makine sığdırmak gerekiyordu.
Dışarıdan içeriye doğrudan bağlantı kurulamaması, bu tasarımın yan etkisiydi. Çevirici, dışarıdan gelen bir paketi hangi iç makineye göndereceğini bilemez; ancak içeriden başlatılmış bir oturumun cevabıysa eşleştirebilir.
Yan etki faydalıydı ve zamanla amaç sanıldı.
##
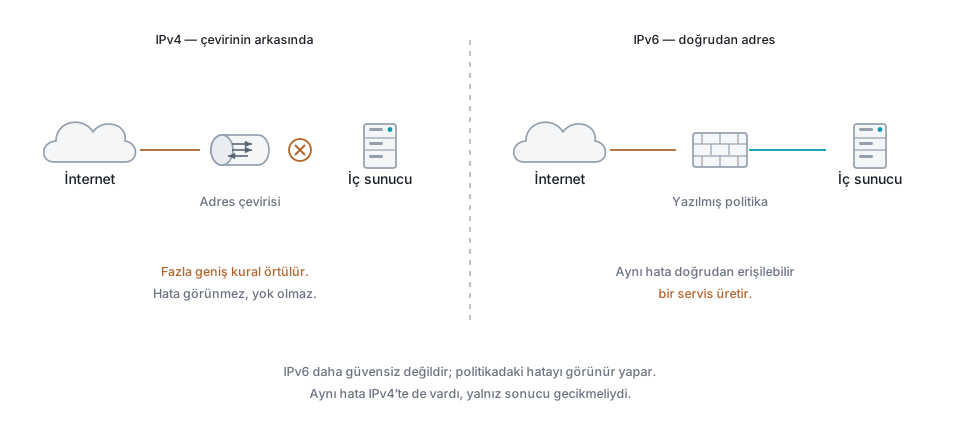
Koruma Nereden Geliyordu
Ayrım şurada netleşir: NAT arkasındaki bir ağın korunmasını sağlayan şey, çeviri işleminin kendisi değil, oturum durumunun tutulmasıdır.
Aynı durum takibini yapan bir güvenlik duvarı, NAT olmadan da aynı korumayı verir. İçeriden başlatılmamış bağlantıları reddeden bir varsayılan politika, çevirinin yan etkisiyle aynı sonucu üretir ve bunu açıkça yapar.
IPv6’da yapılması gereken tam olarak budur: varsayılan giriş politikasının reddetmek olması ve izin verilen servislerin tek tek yazılması.
Asıl Fark: Eksiklik Görünür Hale Gelir
IPv4’te bir kural yanlışlıkla fazla geniş yazıldığında NAT çoğu zaman zararı örter. Dışarıdan gelen paket zaten içeri giremez.
IPv6’da örtü yoktur. Fazla geniş bir kural doğrudan erişilebilir bir servis üretir.
Bu, IPv6’yı daha güvensiz yapmaz. Politikadaki hatayı görünür yapar. Aynı hata IPv4’te de vardı; yalnız sonucu gecikmeliydi ve iç ağa bir kez girildiğinde ortaya çıkıyordu.
Adres Uzayının Büyüklüğü Koruma Mıdır
Sık duyulan bir başka argüman, IPv6 alt ağlarının taranamayacak kadar büyük olduğudur. Bir alt ağdaki adres sayısı, kaba kuvvetle denenemeyecek düzeydedir.
Bu doğrudur ve bir koruma katmanı sayılmaz.
Saldırganlar adres bulmak için tarama kullanmaz. Adresler DNS kayıtlarından, sertifika şeffaflık günlüklerinden, sunucu loglarından, e-posta başlıklarından ve giden bağlantıların kendisinden toplanır. SLAAC ile donanım adresinden türetilmiş adresler ayrıca tahmin edilebilir kalıplar taşır.
Belirsizliğe dayanan bir koruma, kaydedilmiş tek bir adresle çöker.
NAT66 Kullanılmalı mı
IPv6 için de bir çeviri biçimi tanımlıdır. Adı NPTv6’dır, RFC 6296’da tarif edilir ve o belge deneysel statüdedir; IPv4’teki port çevirisinin karşılığı değil, önekten öneke durum tutmayan bir eşlemedir. Bazı kurumlar yine de alışkanlıkla kullanmayı düşünür.
Getirisi sınırlıdır: iç adresleri gizler ve sağlayıcı değiştirirken yeniden numaralandırmayı kolaylaştırır. Bedeli ise IPv4’te bilinen bedelin aynısıdır. Uçtan uca bağlantı bozulur, bazı protokoller ek işlem gerektirir, sorun giderme zorlaşır ve loglarda kimin ne yaptığını bulmak için ayrıca çeviri kaydı tutmak gerekir.
Güvenlik gerekçesiyle kullanılması savunulabilir değildir. Aynı korumayı durum tutan bir politika, bu bedelleri ödemeden verir.
Ne yapmalı
- IPv6 tarafında varsayılan giriş politikanızın ne olduğunu kontrol edin.
- Dışa açık olması gereken servisleri tek tek yazın; gerisini kapatın.
- IPv4'te NAT'ın örttüğü hangi izinlerin açıkta kaldığını listeleyin.
- Adreslerin tahmin edilemez olmasını bir koruma katmanı saymayın.
Bu soruyu şöyle de soranlar var
- IPv6'da NAT kullanılmalı mı?
- NAT güvenlik sağlar mı?
- IPv6'da her cihaz internetten erişilebilir mi?