Soru · Görünürlük ve telemetri
Güvenlik Duvarı Logu, NetFlow ve Paket Yakalama Arasındaki Fark Nedir?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 7 dk
Kısa cevap
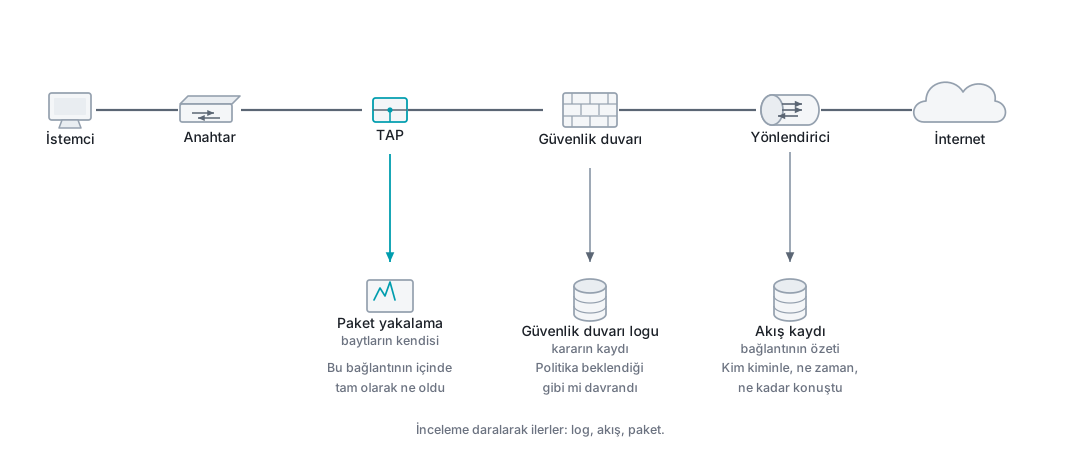
Üçü farklı soruların cevabını taşır. Güvenlik duvarı logu bir kararın kaydıdır: hangi bağlantıya izin verildi, hangi kural eşleşti. Akış kaydı bağlantının özetidir; kim kiminle, ne kadar süre ve ne hacimde konuştu. Paket yakalama ise içeriğin kendisidir ve en pahalı olanıdır.
Bir olay incelemesine başlarken elde birden fazla veri kaynağı bulunur. Hangisine bakılacağı, sorulan soruya bağlıdır ve yanlış kaynaktan başlamak saatler kaybettirir.
Üç kaynak, üç ayrı çözünürlükte durur.
Güvenlik Duvarı Logu: Kararın Kaydı
Log, cihazın verdiği kararı yazar. Bu bağlantıya izin verildi mi, hangi kural eşleşti, kaynak ve hedef neydi, ne zaman oldu.
Cevapladığı soru şudur: politika beklendiği gibi mi davrandı?
Bir erişim beklenmedik şekilde reddediliyorsa ya da açık olmaması gereken bir yol açıksa, cevap buradadır. Kural numarası doğrudan yazılı olduğu için düzeltme de aynı kayıttan çıkar.
Cevaplayamadığı soru, cihazın hiç görmediği trafiktir. Aynı VLAN içinde konuşan iki sunucu bu logda görünmez.
##
Akış Kaydı: Bağlantının Özeti
Akış kaydı yönlendiriciler ve anahtarlar tarafından üretilir. Kapsamı güvenlik duvarından geniştir, çünkü cihazın kendi kararına bağlı değildir.
Cevapladığı soru şudur: kim kiminle, ne zaman ve ne kadar konuştu?
Bu, geçmişe dönük sorular için en verimli kaynaktır. Hacmi küçük olduğu için aylarca saklanabilir ve olay fark edildiğinde geriye bakmayı mümkün kılar.
Cevaplayamadığı soru içeriktir. Ayrıca örnekleme devredeyse küçük olaylar eksik görünür.
Paket Yakalama: Olanın Kendisi
Yakalama, baytların kendisini kaydeder.
Cevapladığı soru şudur: bu bağlantının içinde tam olarak ne oldu?
El sıkışmanın hangi adımda takıldığı, bir uygulamanın gerçekte hangi başlıkları gönderdiği ya da yeniden iletim örüntüsünün kaynağı yalnız burada görülür.
Bedeli iki tanedir. Hacim büyüktür ve sürekli tutulamaz. Kullanıcı içeriğini de kapsadığı için kimin hangi koşulda yakalama alabileceği yazılı bir kurala bağlanmalıdır.
Karşılaştırma
| Güvenlik duvarı logu | Akış kaydı | Paket yakalama | |
|---|---|---|---|
| Cevapladığı soru | Politika beklendiği gibi mi davrandı | Kim kiminle, ne zaman, ne kadar konuştu | Bu bağlantının içinde ne oldu |
| Üreten | Güvenlik duvarı | Yönlendirici ve anahtar | Yakalama noktası |
| Kapsam | Yalnız cihazın üzerinden geçen trafik | Cihazın kararına bağlı değil, daha geniş | Yalnız yakalama noktasından geçen |
| Ayrıntı düzeyi | Karar ve eşleşen kural | Bağlantının özeti | Baytların kendisi |
| Hacim | Küçük | Küçük | Büyük |
| Saklama süresi | Uzun | Aylarca | Sürekli tutulamaz |
| Göremediği | Cihazın hiç görmediği trafik | İçerik; örnekleme açıksa küçük olaylar | Yakalama başlamadan önce olan |
| İncelemedeki sırası | Birinci | İkinci | Üçüncü |
Doğru Sıra
İnceleme daralarak ilerler: log, akış, paket.
Her adım bir sonrakinin nereye ve ne zaman bakacağını belirler. Log size hangi kuralın eşleştiğini söyler, akış kaydı hangi makinelerin ne zaman konuştuğunu daraltır, yakalama filtresi de bu ikisinden çıkar.
Doğrudan pakete atlamak iki şekilde zarar verir. Filtresiz alınan yakalamada boğulacak kadar veri çıkar. Yanlış filtreyle alınanda aranan trafik hiç kaydedilmemiştir ve olay tekrarlanana kadar beklenir.
Üçünü Birlikte Kullanmanın Ön Koşulu
Kaynaklar ancak aynı zaman ekseninde birleştirilebilir. Güvenlik duvarı, yönlendirici ve yakalama sisteminin saatleri birkaç saniye kaysa bile olayların sırası bozulur.
Bu yüzden zaman senkronizasyonu, görünürlük altyapısının isteğe bağlı bir parçası değildir; ayrıntısı NTP ve log güvenilirliği yazısındadır.
Ne yapmalı
- İncelemeye logdan başlayın, akış kaydıyla daraltın, gerekiyorsa pakete inin.
- Her kaynağın saklama süresini ayrı belirleyin; log ve akış uzun, paket kısa tutulur.
- Paket yakalamaya geçmeden önce filtreyi log ve akış verisinden çıkarın.
- Üç kaynağın saatlerinin aynı sunucudan beslendiğini doğrulayın.
Bu soruyu şöyle de soranlar var
- Hangi durumda pcap almalıyım?
- Firewall logu yeterli mi?
- NetFlow ile syslog arasındaki fark nedir?