Soru · DDoS koruması
DDoS Korumasında Operatöre mi Güvenmeli, Yerinde Cihaz mı Kurmalı?
Labris Networks Mühendislik Ekibi · Son güncelleme 13 Ağustos 2026 · 6 dk
Kısa cevap
İkisi farklı saldırı sınıflarını karşılar, dolayısıyla soru bir seçim sorusu değildir. Hat kapasitesini aşan hacim yalnızca yukarı yönde durdurulabilir. Durum tüketen ve uygulama katmanı saldırıları ise yerinde, kendi trafiğinizi bilen bir katmanda daha iyi ayrılır.
Soru genellikle “hangisi daha iyi” diye kurulur ve bu haliyle cevaplanamaz. İki katman aynı işi farklı kalitede yapmaz; farklı işleri yapar.
Yukarı Yönün Yaptığı İş
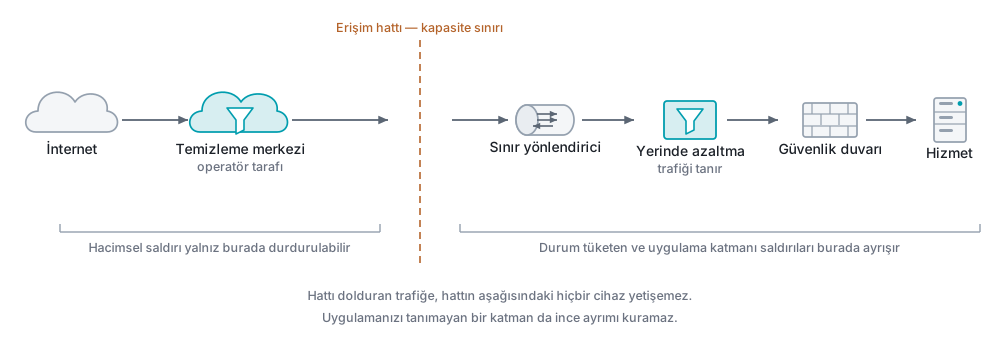
Erişim hattınız 10 Gbit ise, 40 Gbit’lik bir saldırıda içeride ne olduğu sonucu değiştirmez. Trafik hattı doldurmuştur ve kendisine ulaşmayan paketi hiçbir cihaz düşüremez. Bu sınıf için tek çözüm süzmenin hattın yukarısında yapılmasıdır: operatör tarafında ya da bir temizleme merkezinde.
Karşılığında verilen şey ayrımın inceliğidir: operatör sizin uygulamanızın normal davranışını bilmediği için kaba ölçütlerle çalışmak zorundadır ve ayrımı büyük ölçüde hacim üzerinden kurar. Uygulamanızı tanımaz.
Yerinde Katmanın Yaptığı İş
Yerinde duran bir katman sizin trafiğinizi görür. Hangi adresin normalde ne kadar çağrıldığını, oturum başına kaç istek düştüğünü, hangi saatte ne kadar yük olduğunu bilebilir. Durum tüketen ve uygulama katmanı saldırılarında ayrım ancak bu bilgiyle kurulur.
Sınırı ise fizikseldir ve yukarıda anlatıldı. Hattın kapasitesini aşan hacimde işlevsizdir.

Kararı Veren Sayı
“Hangisi” sorusunun cevabı, kendi erişim hattınızın kapasitesinden çıkar. O sayı, hangi saldırı büyüklüğünden sonra kendi imkânlarınızın bittiğini söyler.
Buna ek olarak iki soru daha sorulur. Hizmetin kesintiye ne kadar dayanabildiği, yukarı yöndeki yönlendirmenin devreye girme süresiyle karşılaştırılır; ikisi arasındaki fark, yerinde bir katmanın gerçekten gerekip gerekmediğini söyler. İkincisi, saldırıların hangi sınıftan geldiğidir ve geçmiş kayıtlarınız varsa bu bir tahmin olmaktan çıkar.
Pratikte Kurulan Yapı
Kurumsal mimariler genellikle ikisini birlikte kurar. Hacim yukarıda karşılanır, ince ayrım aşağıda yapılır. Bu düzenlemede önemli olan, hangi eşikte hangi katmanın devreye gireceğinin ve kararı kimin vereceğinin önceden yazılmış olmasıdır.
Ne yapmalı
- Erişim hattınızın kapasitesini öğrenin; bu sayı, kendi imkânlarınızın nerede bittiğini gösteren eşiktir.
- Operatörünüzün hangi saldırı sınıflarını kapsadığını ve devreye kaç dakikada girdiğini sözleşmeden teyit edin.
- Yerinde bir katman değerlendiriyorsanız kapasitesini Mpps ve CPS üzerinden, kendi kural setinizle ölçün.
Bu soruyu şöyle de soranlar var
- DDoS koruması operatörden mi alınmalı?
- On-prem DDoS cihazı gerekli mi?
- ISP DDoS koruması yeterli mi?