Soru · Web filtreleme
Sertifika Sabitleme SSL Denetimini Neden Bozar?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 5 dk
Kısa cevap
Çünkü sabitleme yapan uygulama, işletim sistemindeki güvenilir kök listesine bakmaz. Hangi sertifikayı ya da hangi açık anahtarı beklediğini kendi içinde taşır ve başkasını kabul etmez. Kurumsal kök sertifika uç noktalara yüklenmiş olsa bile denetim cihazının sunduğu sertifika reddedilir.
Belirti tipiktir ve önce ağ arızası sanılır. Aynı hizmet tarayıcıdan açılır, uygulamadan açılmaz. Kullanıcı bir sertifika uyarısı görmez; uygulama sessizce bağlanamaz ya da “ağ hatası” der.
Sebep genellikle sabitlemedir.
Normal Doğrulama Nasıl Çalışır
Sıradan TLS doğrulamasında istemci, sunucunun sertifikasının güvenilir bir kök tarafından imzalanmış olmasına bakar.
İşletim sistemindeki listede yüzlerce kök vardır ve herhangi biri yeterlidir. SSL denetimi bu esnekliği kullanır: kurumun kendi kökü listeye eklenir, cihazın ürettiği sertifikalar o kökle imzalanır ve tarayıcılar kabul eder.
##
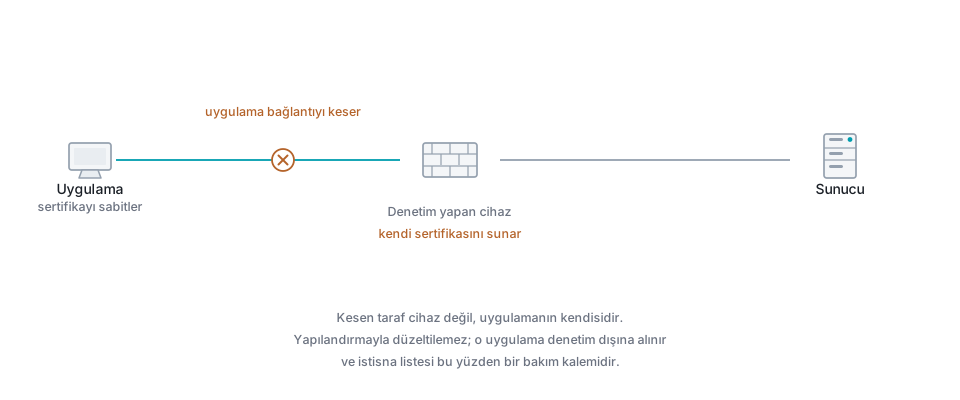
Sabitleme Bu Esnekliği Kaldırır
Uygulama, hangi sertifikayı ya da hangi açık anahtarı bekleyeceğini kendi içinde taşır ve başkasını kabul etmez.
Denetim cihazının sunduğu sertifika, kurumsal kökle imzalanmış olsa bile beklenen anahtar değildir. Uygulama bağlantıyı keser.
Neden Yapılıyor
Amaç, güvenilir kök listesindeki bir zayıflığa karşı korunmaktır.
O liste yüzlerce otoriteyi içerir ve herhangi biri yanlışlıkla ya da baskı altında sahte bir sertifika üretirse, sabitleme yapmayan bir istemci bunu geçerli sayar.
Bankacılık, mesajlaşma ve ödeme uygulamalarında yaygın olmasının sebebi budur ve kararları savunulabilir. Kurum ağındaki denetimi bozması, o kararın hedeflediği bir sonuç değil, yan etkisidir.
Ne Yapılabilir
Sabitleme yapan trafik açılamaz. Bu, aşılacak bir engel değil, kabul edilecek bir sınırdır.
Yapılabilecek tek şey istisna tanımlamaktır. İstisna, hedefe göre yazılır ve iki yoldan biriyle tanımlanır.
Sunucu adı üzerinden. El sıkışmanın başındaki alan adı okunur ve o hedef denetimsiz geçirilir. En yaygın yöntemdir.
Hedef adres üzerinden. Alan adı okunamıyorsa adres bloğu kullanılır. Daha kaba bir çözünürlüktür ve gereğinden fazla trafiği kapsayabilir.
Bu iki yöntemin de geleceği ECH’nin yaygınlaşmasına bağlıdır; sunucu adı şifrelendiğinde birinci yöntem zayıflar.
İstisna Listesi Nasıl Yönetilir
Liste zamanla büyür ve büyümesi doğaldır; her yeni uygulama bir istisna isteyebilir.
Yönetilmeyen bir liste, denetimin fiilen kapalı olduğu bir alana dönüşür. Kural seti şişmesiyle aynı mekanizmadır ve aynı disiplinle ele alınır.
Her istisnanın taşıması gerekenler: sahip, gerekçe ve gözden geçirme tarihi. Ayrıntısı istisna yönetimi rehberindedir.
Teşhis Nasıl Yapılır
Bir uygulamanın sabitleme yaptığını doğrulamanın en pratik yolu karşılaştırmadır.
Aynı hizmete tarayıcıdan erişilir. Çalışıyorsa, denetim cihazının sunduğu sertifika kabul ediliyor demektir. Uygulama aynı hizmete erişemiyorsa, fark uygulamanın doğrulama davranışındadır.
İkinci kontrol, cihazı geçici olarak istisna listesine almak ve uygulamanın açılıp açılmadığını görmektir.
Bu iki adım, sorunun ağ katmanında aranmasını engeller ve genellikle saatler kazandırır.
Kurum İçi Uygulamalarda
Kendi geliştirdiğiniz uygulamalarda sabitleme, kurumun kendi kökünü kapsayacak şekilde yapılandırılabilir.
Bu, sabitlemenin faydasını korur ve denetimi bozmaz. Üçüncü taraf uygulamalarda böyle bir seçenek yoktur.
Ne yapmalı
- Tarayıcıdan açılıp uygulamadan açılmayan hizmetleri sabitleme adayı olarak işaretleyin.
- İstisnayı hedef adres ya da sunucu adı üzerinden tanımlayın.
- Her istisnaya sahip, gerekçe ve gözden geçirme tarihi yazın.
- Kurum içi uygulamalarda sabitlemeyi kendi kökünüzü kapsayacak şekilde yapılandırın.
Bu soruyu şöyle de soranlar var
- Uygulama neden ağ hatası veriyor ama tarayıcı çalışıyor?
- Certificate pinning nasıl atlatılır?
- Bankacılık uygulaması VPN'de neden açılmıyor?