Soru · Kural ve politika
Sunucuların İnternete Sınırsız Çıkması Neden Risklidir?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
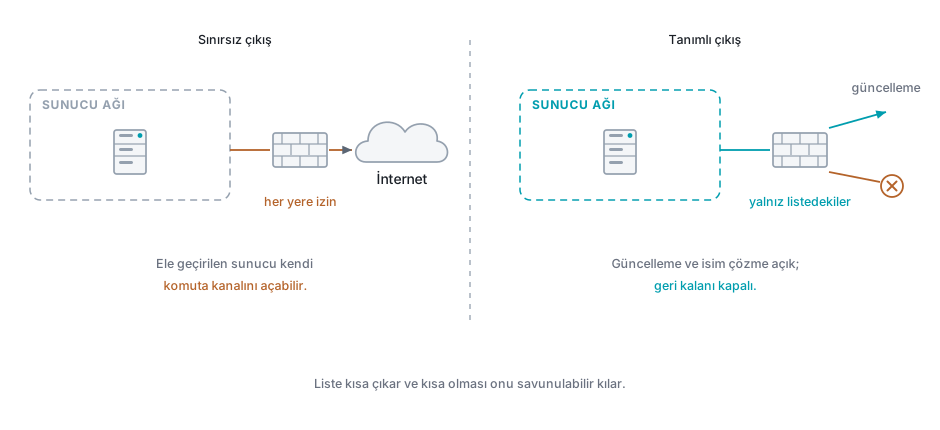
Çünkü bir sunucunun dışarıya neden çıkması gerektiğinin cevabı kısadır: güncelleme sunucuları, paket depoları, lisans doğrulama ve belirli API uçları. Bu liste yazılabilir. Sınırsız bırakıldığında aynı yol, ele geçirilmiş bir sunucunun komuta kanalı ve veri çıkışı olur.
Kullanıcı bölümlerinde geniş bir çıkış izni savunulabilir. İnsanlar tahmin edilemeyen yerlere gider ve her hedefi önceden listelemek pratik değildir.
Sunucular için aynı gerekçe geçerli değildir.
Liste Gerçekten Kısadır
Bir sunucunun dışarıya çıkma sebepleri sayılabilir:
- İşletim sistemi ve uygulama güncellemeleri.
- Paket ve kütüphane depoları.
- Lisans doğrulama ve etkinleştirme.
- İtibar ve imza güncellemeleri, güvenlik ürünleri için.
- Belirli üçüncü taraf API uçları, uygulamanın gerçekten kullandığı.
- Zaman senkronizasyonu ve isim çözümleme, kurum içi sunucular üzerinden.
Liste bu kadardır ve çoğu sunucu için daha da kısadır. Bir veritabanı sunucusunun internete çıkması için genellikle hiçbir sebep yoktur.
##
Sınırsız Bırakıldığında Ne Olur
Aynı yol, saldırganın kullandığı yol haline gelir.
Komuta kanalı. Ele geçirilmiş sunucu dışarıya bağlanıp talimat sorar. Bağlantı içeriden kurulduğu için gelen trafik kuralı bunu engellemez.
İkinci aşama indirme. İlk yerleşen küçük bileşen, asıl yükü dışarıdan çeker. Çıkış kapalıysa bu adım tamamlanamaz.
Veri çıkışı. Toplanan veri dışarıya aktarılır. Hedef, izin verilmiş görünen bir bulut hizmeti olabilir.
Tünelleme. DNS ya da başka bir izinli protokol veri kanalına dönüştürülür.
İkinci madde özellikle önemlidir. Çıkış denetimi, saldırı zincirini tamamlanmadan kesen az sayıdaki kontrolden biridir.
Ölçmeden Yazmayın
Sunucuların gerçekte hangi hedeflere gittiği belgelenmemiş olabilir. Yıllar içinde eklenen entegrasyonlar ve kimsenin hatırlamadığı bağımlılıklar yalnız trafikte görünür.
Politika yazmadan önce akış kayıtlarıyla birkaç hafta ölçüm yapılır. Ortaya çıkan liste genellikle iki sürpriz içerir.
Birincisi, beklenenden fazla hedef vardır. İkincisi, bazı hedefler hiç beklenmemiştir; bir telemetri hizmeti, üreticinin destek kanalı ya da bir geliştiricinin unuttuğu bir bağlantı.
İkinci sınıf, ölçümün tek başına ürettiği değerdir.
Kural Neye Göre Yazılır
Adres tabanlı kurallar hızla eskir. Bulut hizmetlerinin adresleri değişir ve liste bakım altında kalamaz.
Daha dayanıklı olan, hedefi alan adı ve uygulama üzerinden tanımlamaktır. Bu, güvenlik duvarının alan adı çözümleme ve uygulama tanıma yeteneğine bağlıdır.
Bir alternatif, çıkışı bir vekil sunucu üzerinden zorunlu kılmaktır. Sunucular doğrudan çıkamaz; vekil üzerinden geçer ve politika orada uygulanır. Kayıt tarafında da tek bir noktada toplanır.
Kademeli Uygulama
Bütün sunucu bölümlerine aynı anda uygulamak gerekmez ve pratikte yürümez.
Sıra genellikle şöyledir: önce yeni kurulan sistemler kapalı çıkışla devreye alınır; sonra kritik veri barındıran sunucular; en son mevcut ve bağımlılıkları belirsiz olan eski sistemler.
Yeni sistemlerle başlamanın avantajı, kimsenin alışkanlığını bozmamasıdır. Çıkış ihtiyacı kurulum listesinin bir maddesi haline gelir ve sonradan aranmaz.
Kalıcı Olmasını Sağlayan Şey
Çıkış kuralları, gelen kurallardan daha hızlı birikir. Her yeni hizmet bir istisna ister.
Bu yüzden her istisnanın bir sahibi, gerekçesi ve gözden geçirme tarihi olmalıdır. Aksi halde birkaç yıl içinde liste, başlangıçtaki sınırsız izne işlevsel olarak eşitlenir.
Ne yapmalı
- Sunucu bölümlerinden çıkan trafiği izleme modunda birkaç hafta ölçün.
- Ölçümden çıkan hedef listesini gerekçesiyle birlikte yazın.
- Kuralı hedef adres yerine alan adı ve uygulama üzerinden tanımlayın.
- Yeni bir hizmet devreye alınırken çıkış ihtiyacını kurulum listesine ekleyin.
Bu soruyu şöyle de soranlar var
- Sunucu egress filtreleme nasıl yapılır?
- Server VLAN'ından internete çıkış kapatılmalı mı?
- Proxy üzerinden çıkış zorunlu tutulmalı mı?