Soru · VPN ve uzak erişim
VPN Ağları Çakışırsa Ne Olur?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
İki taraf aynı özel adres bloklarını kullanıyorsa yönlendirme belirsizleşir; bir makine kendi yerel ağı için tanımlı adrese giderken tünelin öbür ucundaki makineyi kastediyor olabilir. Üç çözüm vardır: yeniden numaralandırma, tünel üzerinde adres çevirisi ve tek yönlü erişimle kapsamı daraltmak.
Özel adres blokları herkese açıktır ve herkes aynı yerden başlar. İki kurumun aynı bloğu kullanıyor olması bir tesadüf değil, beklenen bir durumdur.
Sorun ancak iki ağ birbirine bağlanmak istediğinde ortaya çıkar.
Belirsizlik Nerede
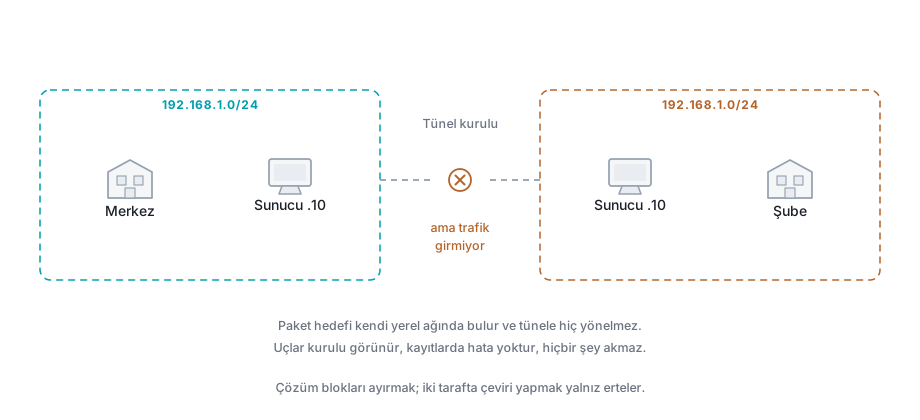
Bir makine, tünelin öbür ucundaki bir adrese paket göndermek ister. O adres, kendi yerel ağının da içinde bulunduğu blokta yer alıyorsa, yönlendirme tablosu iki farklı yolu işaret eder.
Sonuç öngörülebilirdir: yerel yol kazanır. Paket hiç tünele girmez, yerel ağda aranan adrese gider ve orada ya yanlış bir makineye ulaşır ya da hiç ulaşmaz.
Belirti, tünelin kurulu görünmesi ve trafiğin akmamasıdır. Bu, başka sebeplerden de olabilir; ayırt edici olan adres planlarının karşılaştırılmasıdır.
##
Birleşmelerde Neden Sık Görülür
İki kurum birleştiğinde ya da bir tedarikçiyle kalıcı bir bağlantı kurulduğunda bu sorun neredeyse kaçınılmazdır.
İkisi de yıllar önce aynı yaygın blokları seçmiştir. Blokların değiştirilmesi, adres planına dokunmayı ve her cihazın yeniden yapılandırılmasını gerektirir.
Bu yüzden çözüm genellikle geçici bir yamaya bırakılır ve o yama kalıcı hale gelir.
Üç Çözüm
Yeniden numaralandırma. Bir taraf adres planını değiştirir. Tek temiz çözümdür; çakışma ortadan kalkar ve sonraki her bağlantı sorunsuz kurulur.
Maliyeti yüksektir. Sunucu adresleri, DNS kayıtları, güvenlik duvarı kuralları, izleme sistemleri ve belgelenmemiş bağımlılıklar etkilenir. Kesinti planlaması gerektirir.
Uzun ömürlü olacak bir bağlantı için genellikle doğru karardır.
Tünel üzerinde adres çevirisi. Çakışan blok, tünele girerken kullanılmayan başka bir bloğa çevrilir. Karşı taraf o makineleri farklı adreslerle görür.
Hızlı kurulur ve kesinti gerektirmez. Karşılığı, kimin kim olduğunun artık iki farklı adres üzerinden takip edilmesidir. Sorun giderme zorlaşır ve kayıt eşleştirmesi için çeviri kaydının tutulması zorunlu hale gelir.
Kapsamı daraltmak. Çoğu zaman iki ağın tamamının birbirini görmesi gerekmez. Yalnız belirli sunucular arasında erişim isteniyorsa, çakışmayan bir adres aralığı seçilip yalnız o adreslere yol tanımlanabilir.
En az iş isteyen ve en sık atlanan çözümdür. Sorulacak soru şudur: bu tünel gerçekten iki ağın tamamını bağlamak için mi kuruluyor?
Çeviri Kullanılacaksa
Karar verilecekler nettir ve yazılı olmalıdır.
Hangi tarafta çeviri yapılacak? İki tarafta da yapılabilir; genellikle çakışmayı yaratan ya da daha az sistemi olan taraf seçilir.
Hangi blok kullanılacak? Seçilen blok, iki tarafta da kullanımda olmamalıdır. Bu, ileride üçüncü bir tarafla kurulacak tünelleri de düşünerek seçilir.
DNS ne gösterecek? Karşı taraftaki bir kullanıcı bir sunucunun adını sorduğunda, dönmesi gereken adres çevrilmiş adrestir. Bu ayar yapılmadığında ad çözülür, erişim kurulmaz.
Adres Gömen Protokoller
Bir tuzak vardır ve çeviri çözümünü bazı uygulamalarda geçersiz kılar.
Bazı protokoller adresi paketin gövdesine de yazar. Çevirici IP başlığındaki adresi değiştirir, gövdedeki adres eski haliyle kalır ve karşı taraf o adrese bağlanmaya çalışır.
Aktif kipte dosya aktarımı, bazı sesli iletişim protokolleri ve eski kurumsal uygulamalar bu sınıftadır.
Çeviri kararı verilmeden önce tünel üzerinden geçecek uygulamaların bu davranışı gösterip göstermediği kontrol edilmelidir. Gösteriyorsa, ya uygulamaya özgü bir yardımcı modül gerekir ya da yeniden numaralandırma tek seçenek olarak kalır.
Ne yapmalı
- Tünel kurulmadan önce iki taraftaki adres planlarını karşılaştırın.
- Çakışma varsa kalıcı çözüm olarak yeniden numaralandırmayı değerlendirin.
- Çeviri kullanacaksanız hangi tarafta yapılacağını ve kayıt tutulacağını yazın.
- Uygulamaların adres gömen protokoller kullanıp kullanmadığını kontrol edin.
Bu soruyu şöyle de soranlar var
- Overlapping subnet VPN nasıl çözülür?
- İki şirket birleşince aynı IP bloğu kullanıyorsa ne yapılır?
- VPN üzerinde NAT yapılır mı?