Çözümleme · Güvenlik duvarı
Çevre Güvenliği Modelinin Zorlanması
Labris Networks Mühendislik Ekibi · Son güncelleme 11 Ağustos 2026 · 12 dk
Kısa cevap
Çevre güvenliği ölmedi; kurumun tamamını tarif etmeyi bıraktı. Uzaktan çalışan personel, buluttaki uygulamalar ve şubelerin doğrudan çıkışları trafiğin bir kısmını çevrenin dışına taşıdı. Güvenlik duvarı hâlâ gerekli, ama artık tek başına yeterli değil.
“Çevre güvenliği öldü” cümlesini en çok, hiç çevre kapatmamış insanlar söylüyor. Kapatmayı deneyen bir kurumun ilk haftada öğrendiği şey şu: o cihazın arkasında, envanterde görünmeyen bir sürü şey duruyor ve hepsi çevrenin var olduğunu varsayarak çalışıyor.
Yine de cümlenin altında gerçek bir gözlem var. Model zorlanıyor. Zorlanmayı ölüm ilan etmek acele olur, görmezden gelmek ise daha pahalıya patlar.
Model Aslında Neyi Varsaydı
Güvenlik duvarı “içerisi güvenli, dışarısı tehlikeli” diye özetlenir. Bu özet modeli olduğundan naif gösteriyor. Varsayım aslında ikiydi ve ikisi de dönemin ağı için doğruydu.
Birincisi: güven, konumun bir fonksiyonudur. Bir makinenin nerede durduğu, ona ne kadar güvenileceği hakkında iyi bir tahmin verir.
İkincisi ve daha önemlisi: konum doğrulanabilir, çünkü tek bir yol vardır. Kullanıcı masasında oturur, uygulama makine dairesinde durur, aradaki trafik bir kablodan geçer. O kabloya bir cihaz koyduğunuzda her şeyi görürsünüz.
Bu tasarım aptalca değildi. Yapılan şey bir sıkıştırmaydı. Yüzlerce varlık için tek bir denetim noktası. Mühendislikte bundan iyi takas azdır. Model bozulduysa yanlış kurulduğu için bozulmadı. Altındaki iki varsayımdan biri, trafiğin tek yoldan geçtiği varsayımı, artık tutmuyor.
##
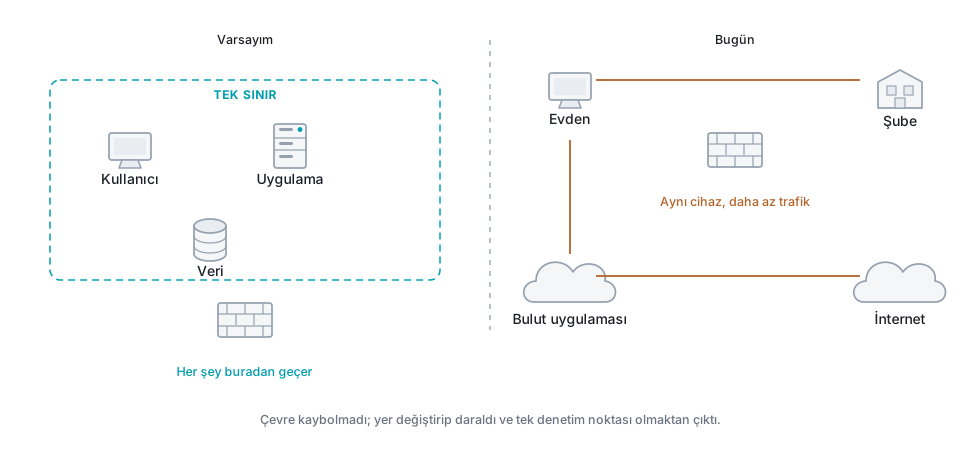
Uygulama Taşındı, Cihazın İşi Değişti
Uygulama makine dairesindeyken güvenlik duvarı kullanıcı ile varlığın arasındaydı. Uygulama buluta çıktığında cihaz varlığın önünden çekildi ve artık kullanıcı ile internetin arasında duruyor. Aynı kutu, farklı iş.
Bunun politika tarafındaki karşılığı çoğu kurumda hâlâ yazılmadı. İçeri gelen bağlantıyı düzenleyen kural seti küçüldü, dışarı giden trafiği düzenleyen taraf büyüdü, ama kural setinin ağırlık merkezi eski yerinde duruyor. Varlığın kendisini koruyan denetimler ise artık başka birinin elinde: kimlik doğrulama, yetkilendirme, kayıt. Kurum onları satın aldı, çoğu zaman da yapılandırmadı.
Kullanıcı Taşındı, Tek Yol Varsayımı Gitti
Evdeki dizüstü kurumun ağında değil, internetin üstünde. Kurum bu makineyi çevrenin içine geri sokmak isterse bütün trafiğini merkeze çekecek. Bu gerçekten işe yarar, modeli olduğu gibi korur. Bedeli de gerçektir: gecikme, merkez hattının kapasitesi, kullanıcının bulut uygulamasında hissettiği yavaşlık.
Bu bedelden kaçmak için split tunnel açılır ve garanti kaybedilir. İkisi arasında tek bir doğru cevap yok. Karar trafik sınıfına göre verilir. Kurumun kendi uygulamalarına giden trafik tünelden, ofis paketine giden trafik doğrudan gidebilir. Bu kararın kaydını tutmayan kurum altı ay sonra hangi trafiğin denetlendiğini bilmez, ama denetlendiğini sanmaya devam eder.
Çevre Kaybolmadı, Yer Değiştirip Daraldı
Uzaktan çalışmaya geçen kurumların çoğunda olan şey çevrenin ortadan kalkması değil. Çevre bir cihaza sıkıştı. Personelin tamamı uzak erişim başlıklarından geçmeye başladığında o başlık, eski çevrenin işini çok daha dar bir yüzeyde yapan yeni sınır oldu. Bunun iki sonucu var ve ikisi de genellikle geç fark edilir.
Birincisi yük. Eskiden yüzlerce kullanıcının trafiği ofis anahtarlarına dağılıyordu, şimdi hepsi tek bir sonlandırma noktasında toplanıyor. O noktanın kapasitesi artık kurumun güvenlik sınırından önce çalışabilirlik sınırını belirler.
İkincisi değer. Kurumun bütün oturumlarının açıldığı yer, saldırgan açısından da en yüksek getirili yerdir. Uzak erişim başlığı kurumdaki en dikkatli yamalanması gereken yüzeydir. Pratikte ise en az dokunulan cihazlardan biri olur, çünkü çalışırken kimse ona el sürmek istemez.
“Çevremiz kalmadı” diyen kurumların önemli bir kısmı aslında çevresini küçültüp tek noktaya taşımış durumda. Yapılan şey modelden çıkmak değildir. Model daha kırılgan bir biçimde sürdürülmüş olur.
Şube Doğrudan Çıktı, Tek Politika Çoğaldı
Şube trafiği bir zamanlar merkeze gelir, orada denetlenir, internete oradan çıkardı. Bulut uygulamaları bu yolu saçma hâle getirdi. Şube kendi hattından doğrudan çıkmaya başladığında merkezdeki cihaz o trafiğin üstünde değil.
Politika artık tek bir cihazın özelliği olmaktan çıkmış, birçok cihaz arasında bir tutarlılık problemine dönüşmüştür. Ürün seçimi bu sorunu çözmez. Çözen şey yönetim disiplinidir. Şubelerden birinde farklı duran bir kural varsa kurumun gerçek güvenlik seviyesini o kural belirler. Bir kurumda geçerli olan, şubeler arasındaki en gevşek ayardır.
Üçüncü Taraf İçeri Girdi, Varsayım İçeriden Kırıldı
Tedarikçi dizüstüleri, bakım için açılan uzak erişimler, kurumun satın aldığı ama yönetmediği cihazlar, bina otomasyonu, kameralar, yazıcılar, üretim hattındaki denetleyiciler.
Bunların hepsi konum itibarıyla içeride, dolayısıyla model tarafından güvenilir sayılıyor. Aynı zamanda kurumun üzerinde en az söz sahibi olduğu varlık sınıfı. “Güven konumun fonksiyonudur” varsayımı en kötü burada kırılır, üstelik kırılma içeriden gelir.
“Öldü” İddiasının Yanlış Olduğu Yer
Karşı görüşün en güçlü hâli şu: güven artık konumdan türetilemiyorsa konuma dayalı denetimlerin tamamı miadını doldurmuştur, her istek kaynağın önünde kimlikle doğrulanmalıdır. Bu tutarlı bir mimari ve arkasında ciddi bir literatür var.
Birkaç yerde eksik kalır.
Birincisi, kimlik tabanlı erişim denetimi açık bir portu kapatmaz. İnternetten yanlışlıkla erişilebilir kalmış bir yönetim arayüzü, bir yedekleme servisi, unutulmuş bir test sunucusu. Bu sınıf, kurumların en sık başına gelen olay sınıfı ve çözüldüğü yer ağ sınırı. Hacimsel trafik için de aynısı geçerlidir. Kimlik katmanı, dolmuş bir hatta hiçbir şey yapamaz.
İkincisi, kimlik doğrulayamayan büyük bir varlık kümesi var. Yazıcı, kamera, PLC, tıbbi cihaz, yükseltme yolu kalmamış eski uygulama sunucusu. Bu varlıklar için denetimin var olabileceği tek yer ağdır. Her varlığın modern kimlik protokolü konuşmasını gerektiren bir plan, kurumun sahip olmadığı bir envanter için yazılmıştır.
Üçüncüsü, ağ seviyesindeki kayıt, uygulamanın kayıt üretip üretmediğinden bağımsız olarak vardır. Uygulama log tutmuyorsa ya da tuttuğu log kurumun elinde değilse, geriye dönüp bakılacak tek yer o cihazdır.
Bir dördüncüsü daha var, en az konuşulanı: dışarı çıkan trafik. Kimlik katmanı kurumun kaynaklarına kimin eriştiğini düzenler ama kurumun içinden dışarıya kurulan bir bağlantı hakkında hiçbir şey söylemez. Ele geçirilmiş bir makinenin ilk yaptığı iş dışarıya bağlantı kurmaktır ve o bağlantıyı görecek yer hâlâ ağ sınırıdır.
Çevre ölmedi, yalnızca kurumun tamamını özetlemeyi bıraktı. Eskiden bütünü tarif ediyordu, şimdi bir parçayı tarif ediyor. Hâlâ gerçek bir sınır ve hâlâ gerekli, ama tek başına kurumun güvenlik durumunu anlatmıyor.
Kurumlar Pratikte Ne Yapıyor
Hiçbir kurum baştan kurmuyor. Yapılan şey katmanlama. Çevre yerinde kalıyor, üstüne ikinci bir sınır ekleniyor. Uygulamanın önünde kimlik, ağın içinde bölümleme, dizüstünde uç nokta denetimi. Mimari saflık açısından çirkin, sıralama açısından doğru.
Baştan kurmamalarının sebebi tembellik değil. Bir kurumun güvenlik mimarisi, çalışan bir işletmenin altındaki zemindir. Zemini değiştirirken üstündeki işi durduramazsınız. Gerçek geçişler bu yüzden yıllara yayılır ve her aşamada iki model bir arada çalışır. Geçişi “bittiğinde” ölçmeye çalışan bir plan, hiçbir zaman ölçüm yapamaz.
Geçiş maliyetlerinin hangilerinin gerçek olduğunu söylemek gerekir, çünkü satın alma toplantılarında genellikle yanlış olanlar konuşuluyor.
Bölümlemenin pahalı kısmı envanterdir. Bölümleme projeleri donanımda takılmaz; “hangi sistem hangisiyle konuşuyor” sorusunda takılır ve o sorunun cevabı hiçbir kurumda yazılı değildir. İlk gerçek bölümleme denemesi, kimsenin belgelemediği bir bağımlılığı kırar: bir yedekleme işi, bir lisans sunucusu, bir izleme sondası. Bu kırılma projenin arızası olarak görülmemeli. Envanter böyle çıkar, başka türlü çıkmaz.
Kimlik tarafının pahalı kısmı da eski uygulamalardır. Modern kimlik protokolü konuşamayan uygulamaların listesi, projenin takvimidir. O liste kısalmadan çevrenin üzerindeki yükün azalması mümkün değil.
En sinsi maliyet ise iki denetim düzlemi arasındaki tutarsızlık. Politika iki yerde tanımlıysa ve ikisi birbiriyle örtüşmüyorsa ortaya çıkan şey iki kat güvenlik olmaz. Ortaya çıkan, hangisinin bağlayıcı olduğunu kimsenin bilmediği bir alandır. Bir yerde kapatılmış bir erişimin diğerinde açık kalması, tek katmanlı bir tasarımdan daha kötüdür, çünkü kapalı sanılır.
Somut hâli şöyle görünüyor. Bir uygulamaya erişim kimlik tarafında bir gruba bağlanmıştır, ağ tarafında ise eski bir adres bloğuna. Gruptan çıkarılan kullanıcı o adres bloğundan gelmeye devam ediyorsa erişimi de devam eder. Kimse yanlış bir şey yapmamıştır, iki kayıt da kendi düzleminde doğrudur. Yanlış olan, hangisinin bağlayıcı olduğuna dair yazılı bir cevabın bulunmaması.
Nereden Başlanır
İşe satın almayla değil sayımla başlanır. Kurumun cevaplayabilmesi gereken soru şu: bugün üretilen trafiğin ne kadarı hâlâ o cihazın üstünden geçiyor?
Çoğu kurum bunu bilmiyor. Bilmediği için de güvenlik duvarının kural seti yıllar önceki bir ağı tarif etmeye devam ediyor. Buluta taşınmış bir uygulamaya giden kurallar, kapanmış şubelerin adres blokları, kimsenin kullanmadığı bir yol.
Tehlikeli olan, çevresi küçülen kurum değildir. Tehlikeli olan, çevresi küçülürken anlatısı aynı kalan kurumdur. Yönetim raporunda hâlâ “güvenlik duvarıyla korunuyor” yazıyor, ama o cümlenin kapsadığı trafiğin payı sessizce düştü. Modelin arızası teknik olmaktan çok bir muhasebe arızasıdır: varlıklar defterden çıktı, defter güncellenmedi.