Rehber · Satın alma ve şartname
Çok Kiracılı Güvenlik Cihazında İzolasyonu Değerlendirmek
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 9 dk
Kısa cevap
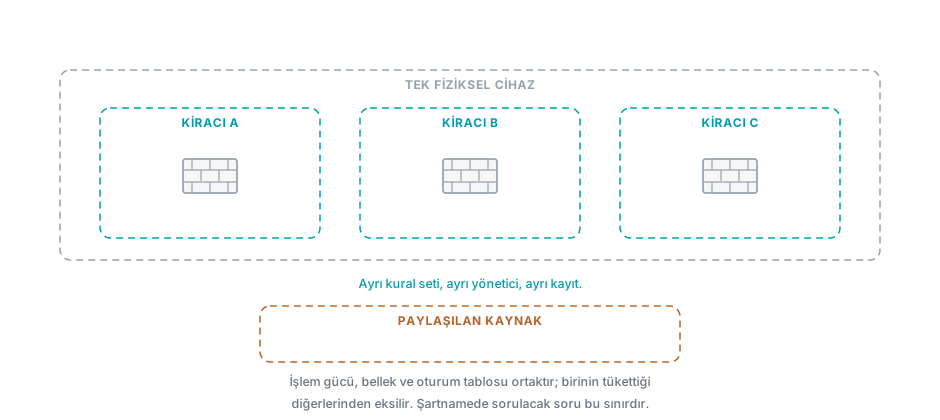
Bir cihaz üzerinde birden çok kurumu ya da birimi barındıran yapılarda asıl soru özellik listesi değil izolasyonun derinliğidir. Politikalar, yönetici yetkileri, kaynak kullanımı ve kayıtlar ayrı mı; bir kiracının yükü diğerini etkiliyor mu. Bu sorular kabul testine yazılmadığında cevapları sahada öğrenilir.
Hizmet sağlayıcılar, büyük grup şirketleri ve birden çok kurumu barındıran kamu yapıları aynı soruyla karşılaşır: tek bir cihaz üzerinde birden çok kiracı barındırılabilir mi?
Cevap genellikle evettir. Asıl soru, “barındırılabilir” kelimesinin ne kadar derin olduğudur.
Adım 1. Kiracı Tanımını Netleştirin
Ürünler bu kelimeyi farklı şeyler için kullanır ve karşılaştırma buradan bozulur.
Bazı ürünlerde kiracı, ayrı bir yönlendirme tablosu ve ayrı bir politika kümesi taşıyan tam bir sanal cihazdır. Bazılarında yalnız kuralların etiketlenmesi ve arayüzde filtrelenmesidir.
İkisi de “çok kiracılı” diye satılır. Aralarındaki fark, ihtiyacınıza göre belirleyici olabilir.
Kendi tanımınızı önce yazın: kiracılar birbirinden habersiz olmalı mı, yoksa aynı ekibin yönettiği ayrı politika kümeleri mi yeterli?
##
Adım 2. Politika İzolasyonunu Sınayın
Sorulacak somut sorular şunlardır:
- Kiracılar aynı adres aralıklarını kullanabilir mi? Farklı kurumlar aynı özel adres bloklarını kullanır ve çakışma kaçınılmazdır.
- Bir kiracının kural setindeki bir hata, diğerinin trafiğini etkiler mi?
- Kural sayısı kiracı başına mı, cihaz başına mı sınırlıdır?
- Yönlendirme tabloları ayrı mı, yoksa ortak bir tabloda mı tutuluyor?
Testi şöyle kurun: iki kiracıya çakışan adres blokları verin ve ikisinde de aynı hedefe farklı kurallar yazın. Trafiğin doğru politikayla eşleştiğini gösterin.
Adım 3. Yönetim İzolasyonunu Sınayın
Bu adım en sık atlanandır ve sahada en çok soruna yol açandır.
Bir kiracı yöneticisi hesabıyla oturum açın ve şunları deneyin: diğer kiracının kurallarını görebiliyor musunuz, cihazın genel ayarlarına dokunabiliyor musunuz, sistem loglarında başka kiracıların kayıtlarını okuyabiliyor musunuz.
Rol tanımlarının ne kadar ince ayarlanabildiği de burada ölçülür. Yalnız “kiracı yöneticisi” ve “sistem yöneticisi” varsa, kiracı içinde yardım masası ve denetçi ayrımı yapılamaz.
Denetim kaydının kim tarafından okunabildiği ayrı bir sorudur. Kiracı, kendi değişiklik kayıtlarına erişebilmeli, başkasınınkine erişememelidir.
Adım 4. Kaynak İzolasyonunu Ölçün
En kritik ve en az test edilen boyut budur.
Cihazın kaynakları paylaşılır: işlem gücü, bellek, oturum tablosu ve saniyedeki yeni bağlantı kapasitesi. Bir kiracı bunları tüketirse diğerleri etkilenir.
Test şöyle kurulur. İki kiracıya trafik verin ve ikisinin de performansını ölçün. Sonra birinci kiracıya oturum tablosunu doldurmaya yönelik bir yük bindirin ve ikinci kiracının CPS değerini yeniden ölçün.
Düşüş varsa izolasyon kaynak seviyesinde yoktur. Bu, tek başına ürünü elemez; ama kiracı başına kota tanımlanabiliyor mu sorusunu zorunlu hale getirir.
Kota varsa iki şeyi doğrulayın: kota aşıldığında ne olduğu ve kotanın gerçekten uygulandığı.
Adım 5. Kayıt Ayrımını Doğrulayın
Her kiracı yalnız kendi kayıtlarını görmelidir. Bu, hem sözleşme hem mevzuat açısından gereklidir.
Doğrulanacaklar:
- Kayıtlar kiracı bazında ayrılabiliyor mu, yoksa tek havuzda mı tutulup arayüzde mi filtreleniyor?
- Kiracı kendi kayıtlarını dışa aktarabiliyor mu?
- Saklama süresi kiracı başına ayrı tanımlanabiliyor mu?
- Bir kiracının kayıt hacmi arttığında diğerlerinin kayıtları etkileniyor mu?
Son madde önemlidir. Ortak bir disk alanı doldurduğunda kayıt kaybı bütün kiracıları vurur.
Adım 6. Arıza Senaryolarını Çalıştırın
Çok kiracılı yapıda tek bir işlem bütün kiracıları etkiler ve bu, mimarinin doğal sonucudur.
Ölçülecekler:
Devir. Yüksek erişilebilirlik çiftinde devir yaşandığında bütün kiracılar aynı anda etkilenir. Kesinti süresini kiracı bazında ölçün.
Sürüm yükseltme. Bir kiracının ihtiyaç duyduğu düzeltme için yapılan yükseltme, hepsini birden yeni sürüme taşır. Bakım pencerelerinin ortak olması, sözleşmeye yazılması gereken bir kısıttır.
Yeniden başlatma. Tek bir kiracı için yapılan bir işlem cihazı yeniden başlatmayı gerektiriyorsa, o işlem artık ortak bir kesintidir.
Bu üç senaryonun sonuçları, kiracılarınıza vereceğiniz hizmet seviyesi taahhüdünün sınırını belirler.
Şartnameye Yazılacaklar
Değerlendirme bittiğinde ölçütler şartname diline çevrilir. Ölçülebilir olması için her maddede koşul bulunmalıdır:
- Kiracı sayısı ve kiracı başına kural, adres nesnesi ve VPN tüneli sınırı.
- Kiracı başına kaynak kotası tanımlanabilmesi ve kota aşımında davranış.
- Yönetici rollerinin kiracı içinde alt rollere ayrılabilmesi.
- Kayıtların kiracı bazında ayrılması ve ayrı saklama süresi tanımlanabilmesi.
- Bir kiracıya bindirilen yükün diğer kiracının ölçülen CPS ve çıktı değerlerinde yaratacağı azami düşüş oranı.
Son madde, bu değerlendirmenin özüdür ve tek başına yazıldığında bile ürünleri ayırır.