Rehber · IPv6 güvenliği
Gizli Çift Yığın Kullanımını Tespit Etmek
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 8 dk
Kısa cevap
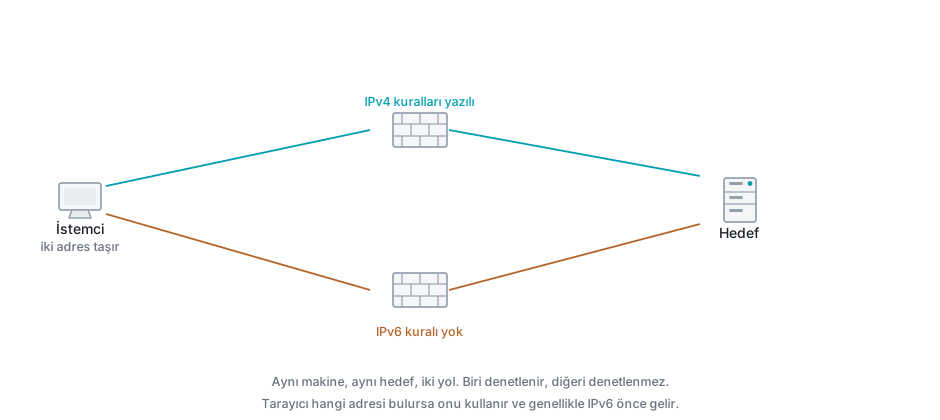
Çoğu kurum IPv6'yı bilinçli olarak açmamıştır ama ağında IPv6 trafiği vardır. İşletim sistemleri protokolü varsayılan tutar; ağda bir yönlendirici duyurusu dolaşıyorsa istemciler küresel adres alır ve o trafik hiçbir kuralla karşılaşmaz. Tespit istemci, anahtar, güvenlik duvarı ve internet tarafında ayrı ayrı yapılır.
“Biz IPv6 kullanmıyoruz” cümlesi çoğu kurumda söylenir ve çoğunda kısmen yanlıştır.
Kullanmamak bir karar gerektirir. Karar verilmediğinde varsayılan davranış geçerli olur ve modern işletim sistemlerinin varsayılanı IPv6’yı açık tutmaktır.
Adım 1. İstemcide Bakın
En hızlı kontrol budur. Rastgele seçilmiş birkaç kullanıcı makinesinde arayüz adreslerine bakılır.
Aranan şey küresel bir IPv6 adresidir. Her makinede bulunan yerel bağlantı adresi normaldir ve tek başına bir şey söylemez; küresel adres ise ağda bir yönlendirici duyurusunun dolaştığı anlamına gelir.
Mahremiyet adresleri devredeyse aynı arayüzde birden çok geçerli adres görülür. Bu da normaldir ve tespiti değiştirmez.
##
Adım 2. Anahtarda Bakın
İstemci örneklemesi yanıltıcı olabilir. Kapsamlı bir sayım için erişim anahtarlarındaki komşu tablosu okunur.
Tablo, o anahtara bağlı hangi cihazların IPv6 adresi kullandığını gösterir. Toplam sayı ile bağlı cihaz sayısı arasındaki oran, kaçağın büyüklüğünü verir.
Bu adımda yazıcılar, kameralar ve bina otomasyon cihazları özellikle incelenmelidir. Bu sınıf, IPv6’yı en beklenmedik yerlerde açık tutar ve envanterde en az takip edilenlerdir.
Adım 3. Yönlendirici Duyurusunu Dinleyin
Küresel adresler varsa bir yerden duyuru geliyor demektir. Kaynağını bulmak, sorunun kökenini bulmaktır.
Bir kullanıcı bölümünde paket yakalama alınır ve ICMPv6 yönlendirici duyuruları süzülür. Duyurunun kaynak adresi ve donanım adresi, hangi cihazdan geldiğini gösterir.
Kaynak üç şeyden biri çıkar:
- Gerçek yönlendirici. Bir arayüzde IPv6 açık kalmıştır. Çoğu durumda budur.
- Sanallaştırma platformu. Sanal anahtarlar ya da konteyner ağları kendi duyurularını üretebilir.
- Bir istemci. Bağlantı paylaşımı ya da yanlış yapılandırılmış bir test cihazı. Bu, sahte duyuru durumudur ve ayrıca ele alınmalıdır.
Adım 4. Güvenlik Duvarında Sayın
İki sayı okunur ve ikisi birlikte anlam kazanır.
IPv6 kural sayısı. Sıfırsa politika yüzeyinizin yarısı boş demektir. IPv6 trafiği varsa, o trafik hiçbir kuralla karşılaşmıyordur.
IPv6 oturum sayacı. Kurallar boşken bile trafik akıyorsa burada görünür. Sayaç sıfırdan büyükse, ağın IPv6 üzerinden dışarıyla konuştuğu kanıtlanmıştır.
Akış kayıtları IPv6’yı kapsıyorsa hacim ve hedef dağılımı da buradan çıkarılır. Kapsamıyorsa, bu ayrıca düzeltilmesi gereken bir görünürlük boşluğudur.
Adım 5. Dışarıdan Test Edin
En kritik adım budur ve en sık atlanandır.
Güvenlik taramalarının çoğu IPv4 aralığı üzerinde çalışır. IPv6 adres uzayı taranamayacak kadar büyük olduğu için, hedef listesi elle verilmediğinde IPv6 tarafı hiç denetlenmez.
Dışa açık servislerinizin IPv6 adreslerini DNS kayıtlarınızdan çıkarın ve o adresleri ayrıca tarayın. IPv4’te kapalı olan bir servisin IPv6 üzerinden açık bulunması, bu çalışmanın en yaygın bulgusudur.
Adım 6. Karar Verin ve Yazın
Tespit bir sonuç değildir. İki yoldan biri seçilir ve seçim yazılı hale gelir.
IPv6 kullanılacaksa politika yüzeyi tamamlanır. Dışa açık her servis için kural yazılır, ICMPv6 tip bazında geçirilir, loglama ve akış kayıtları IPv6’yı kapsayacak şekilde yapılandırılır, adres yönetimi kayda alınır.
IPv6 kullanılmayacaksa en etkili müdahale erişim katmanındadır. Yönlendirici duyurusu erişim portlarında engellenirse istemciler küresel adres almaz ve dışarıyla IPv6 üzerinden konuşamaz.
İstemcilerde protokolü kapatmak yönetilen cihazlarda mümkündür, yönetilmeyenlerde değildir. Bu yüzden tek başına yeterli sayılmaz.
Neden Ertelenmemeli
Bu boşluk sessizdir. Kullanıcı bir şey fark etmez, denetim raporu temiz görünür, envanterde bir değişiklik olmaz.
Ortaya çıkması genellikle iki durumdan birindedir: dışarıdan yapılan bağımsız bir test ya da bir olay incelemesi. İkisi de bulguyu geç öğrenmenin pahalı olduğu anlardır.