Soru · IPv6 güvenliği
Sahte Yönlendirici Duyurusu Saldırısı Nedir?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
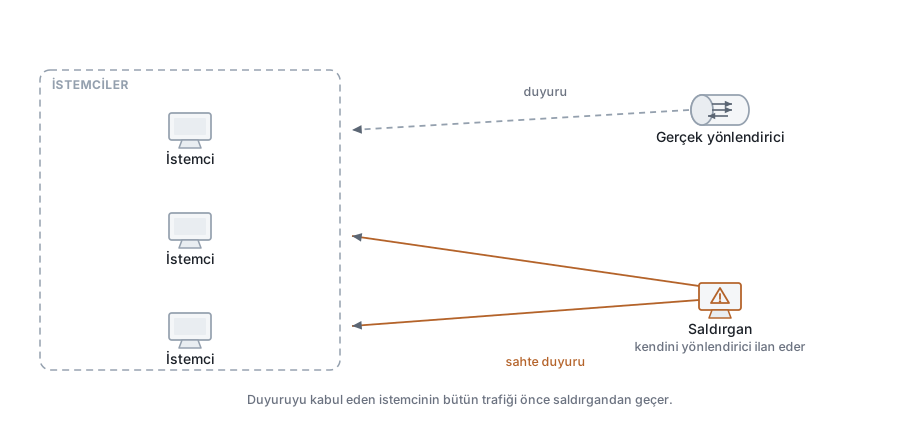
Yetkisiz bir cihazın ağa IPv6 yönlendirici duyurusu göndermesidir. Duyuruyu alan istemciler varsayılan ağ geçidini o cihaz sanır ve trafiklerini oraya yollar. Kötü niyetli olabileceği gibi, bağlantı paylaşımı açık kalmış bir dizüstü bilgisayardan da kaynaklanabilir; etkisi iki durumda da aynıdır.
IPv6’da istemci varsayılan ağ geçidini bir duyurudan öğrenir. Duyuruyu kimin gönderdiğini doğrulayan bir mekanizma varsayılan olarak yoktur.
Sonuç öngörülebilir. Yerel ağa bağlanan herhangi bir cihaz kendini yönlendirici ilan edebilir ve istemcilerin bir kısmı trafiğini ona göndermeye başlar.
İki Farklı Köken
Saldırı olarak. Amaç araya girmektir. Trafik saldırganın makinesinden geçer, oradan gerçek çıkışa iletilir ve kullanıcı tarafında hiçbir şey değişmiş görünmez. Şifresiz protokoller okunur, şifreli olanlar için ise ayrı bir adım gerekir.
Bu, yanal hareketin kimlik bilgisi toplama aşamasında kullanılan yöntemlerden biridir.
Kaza olarak. Sahada daha sık görülen köken budur. Sanallaştırma yazılımları, bağlantı paylaşımı açık bırakılmış bir dizüstü bilgisayar ya da yanlış yapılandırılmış bir test cihazı istemeden duyuru üretir.
Etki aynıdır. Ağın bir bölümü, olmayan bir çıkışa doğru yönlenir.
##
Neden Teşhisi Zor
Arıza aralıklı görünür ve bu, en çok zaman kaybettiren özelliğidir.
Gerçek yönlendiricinin duyurusu da dolaşımdadır. İstemciler iki kaynak arasında gidip gelir; hangisini son aldıysa onu kullanır. Bazı makineler çalışır, bazıları çalışmaz, aynı makine on dakika sonra düzelir.
Kullanıcı şikâyeti de buna göre şekillenir: “bazen internet gidiyor, sonra geliyor.”
IPv4 tarafında hiçbir sorun görünmediği için inceleme genellikle yanlış protokolde başlar. Kurum IPv6 kullanmadığını düşünüyorsa, kimse o tarafa bakmaz.
Savunma Erişim Katmanındadır
Bu ayrım önemlidir ve sık karıştırılır.
Denetim, anahtar seviyesinde uygulanır. Yönlendirici duyurusu yalnız gerçek yönlendiricinin bağlı olduğu portlardan kabul edilir, erişim portlarından gelen duyurular düşürülür.
Güvenlik duvarında yapılamaz, çünkü trafik oraya hiç ulaşmaz. Duyuru yerel ağ bölümünün içinde kalır ve iki cihaz arasında doğrudan gider.
Güvenlik duvarında yapılacak olan ayrı bir iştir: dışarıdan içeriye ICMPv6 yönlendirici duyurusu geçirilmez. Bu, farklı bir saldırı yönünü kapatır.
İstemci Tarafındaki Sınır
İstemcide duyuru kabulünü kapatmak mümkündür ve bazı durumlarda önerilir.
Ancak adreslerini SLAAC ile alan bir ağda bu, istemcinin hiç adres alamaması demektir. Yalnız statik adres kullanılan ya da DHCPv6 ile yönetilen ortamlarda uygulanabilir.
Genel çözüm olarak erişim katmanı denetimi tercih edilir.
IPv6 Kullanmayan Kurumlar İçin
Ağında IPv6 kullanılmıyorsa bu saldırı yine geçerlidir ve hatta daha tehlikelidir.
Sebep şudur: istemciler IPv6’yı açık tutar ve çift yığın bir makinede işletim sistemi genellikle IPv6’yı önceler. Ağda hiç IPv6 yönlendirici yokken sahte bir duyuru geldiğinde, o duyuru rakipsizdir.
Yani IPv6 kullanmamak bir savunma değildir. Denetimin kurulması, protokolün kullanılıp kullanılmamasından bağımsız olarak gereklidir; gizli çift yığın tespiti rehberi bu değerlendirmeyi adım adım kurar.
Ne yapmalı
- Erişim anahtarlarında yönlendirici duyurusu denetimini açın.
- Duyuruyu yalnız gerçek yönlendiricinin bağlı olduğu portlardan kabul edin.
- Sınırdan içeriye gelen ICMPv6 yönlendirici duyurularını güvenlik duvarında düşürün.
- Aralıklı ağ arızalarında duyuru kaynağını paket yakalamayla doğrulayın.
Bu soruyu şöyle de soranlar var
- RA Guard nedir?
- IPv6'da ortadaki adam saldırısı nasıl yapılır?
- Ağda neden iki gateway görünüyor?