Rehber · DNS ve isim çözümleme
Kurum DNS'ini Zorunlu Kılmak: 53'ten DoH'a Kadar
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 9 dk
Kısa cevap
Tek bir güvenlik duvarı kuralı bu işi görmez. İstemciler 53 numaralı portu, şifreli DNS uçlarını ve uygulama içine gömülü çözümleyicileri kullanabilir. Zorlama; ağ kuralı, istemci politikası ve kurum çözümleyicisinin kendi yeteneği olmak üzere üç katmanda kurulur.
DNS denetimi uzun süre tek bir kurala dayandı. Kurum çözümleyicisi dışındaki hedeflere 53 numaralı porttan çıkış engellenir, iş biterdi.
Bugün o kural gerekli ama yeterli değil. İstemcinin isim çözümlemek için en az üç yolu var ve ikisi o kuralı hiç görmüyor.
Adım 1. Mevcut Durumu Ölçün
Politika yazmadan önce kaçağın büyüklüğü bilinmelidir.
Bakılacak yerler şunlardır:
- 53 numaralı porta giden dış trafik. Kurum çözümleyicileri dışındaki hedeflere giden sorgular. Akış kayıtlarından çıkarılır.
- 853 numaralı port. Şifreli DNS’in kendi portu. Buradaki her bağlantı doğrudan bir kaçaktır.
- Bilinen DoH uçları. Genel sağlayıcıların adreslerine giden 443 trafiği.
- Kurum çözümleyicisinin sorgu hacmi. İstemci sayısına oranla düşükse, aradaki fark başka bir yerden çözülüyor demektir.
Son madde en dürüst göstergedir ve genellikle beklenenden büyük bir boşluk gösterir.
##
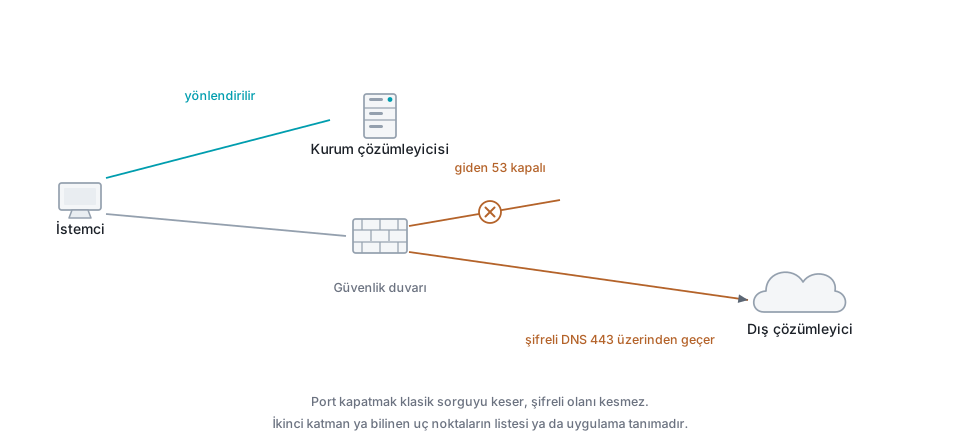
Adım 2. 53 Numaralı Portu Kapatın
En temel katman budur ve hâlâ gereklidir.
Kurum çözümleyicileri dışında hiçbir kaynaktan dışarıya UDP ve TCP 53 çıkışına izin verilmez. Kural iki yönlü düşünülmelidir: sunucu bölümleri de dahildir, çünkü ele geçirilmiş bir sunucu tünelleme için aynı yolu kullanır.
Kuralın istisnası genellikle çözümleyicilerin kendisidir. O makinelerin dışarıya çıkması gerekir ve bu izin dar tutulur.
Adım 3. Şifreli DNS Uçlarını Ele Alın
Burada iki yöntem birbirinden ayrılır ve zorlukları farklıdır.
DoT kolaydır. Kendine ait bir portu vardır. 853 dışarıya kapatıldığında yöntem çalışmaz ve istemci geri düşer.
DoH zordur. 443 üzerinden, diğer web trafiğinin içinde akar. Port kapatmak seçenek değildir.
DoH için iki yaklaşım vardır. Birincisi bilinen genel sağlayıcıların adreslerini engellemektir; liste bakım ister ve eksiksiz olmaz. İkincisi, kararı ağ katmanından çıkarıp istemciye taşımaktır.
Pratikte ikisi birlikte kullanılır. Liste tabanlı engelleme yönetilmeyen cihazlar için bir taban sağlar, istemci politikası yönetilen cihazlarda kesin sonuç verir.
Adım 4. İstemci Politikası Yazın
Yönetilen cihazlarda bu, en etkili katmandır.
Tarayıcılar ve işletim sistemleri şifreli DNS davranışını kurumsal politikayla yönetilebilir hale getirir. Yapılacak seçim şudur: özelliği tamamen kapatmak yerine, muhatabı kurum çözümleyicisine sabitlemek.
Aradaki fark önemlidir. Kapatmak istemcinin sorgularını düz metne döndürür. Sabitlemek ise sorguları şifreli tutar ve yine de kurumun görebileceği bir noktaya yönlendirir.
Politikanın kapsaması gerekenler: tarayıcı ayarları, işletim sistemi çözümleyici ayarı ve mümkün olduğunda kurumsal uygulamaların kendi çözümleyici davranışı.
Adım 5. Çözümleyiciyi Hazırlayın
Önceki adım, kurum çözümleyicisinin şifreli DNS konuşabilmesine bağlıdır.
Konuşabiliyorsa denklem temiz çözülür. İstemci ile çözümleyici arasındaki trafik şifreli kalır, kullanıcının mahremiyeti yolda korunur ve kurum sorguları kendi sunucusunda görür.
Konuşamıyorsa seçim daralır. Ya şifreleme kapatılır ve sorgular düz metne döner, ya da kaçak kabul edilir.
Bu adımda ayrıca açık çözümleyici kontrolü yapılır. Kurum çözümleyicisi yalnız kendi ağından gelen sorgulara cevap vermelidir.
Adım 6. Kaçakları İzleyin
Politika devreye girdikten sonra iş bitmez. İzlenmesi gerekenler:
- Engellenen DNS çıkış denemeleri, kaynak makine bazında. Sürekli deneyen bir makine ya yanlış yapılandırılmıştır ya da bulaşmıştır.
- Yeni DoH sağlayıcıları. Liste tabanlı engelleme, listeye eklenmeyen bir sağlayıcı karşısında sessizce başarısız olur.
- Kurum çözümleyicisinin sorgu hacmi. Beklenen istemci sayısıyla orantılı olmalıdır.
Ne Kazanılır
Bu üç katman kurulduğunda geri gelen şey yalnız engelleme yeteneği değildir.
DNS kayıtları yeniden eksiksiz hale gelir ve bu kayıtlar birden çok kontrolü besler: kategori filtrelemesi, sinkhole ile bulaşmış makine tespiti, tünelleme analizi ve gölge BT envanteri.
Kaydın eksik olduğu bir ağda bu kontrollerin hepsi kısmi çalışır ve kısmi çalıştıkları fark edilmez.
Ne Zaman Bu İşe Girişilmemeli
Kurum çözümleyicisi yedekli değilse zorlama riskli hale gelir. Bütün istemciler tek bir noktaya bağımlı olur ve o nokta düştüğünde ağdaki her şey durur.
Önce çözümleyici tarafında yedeklilik kurulur, sonra zorlama uygulanır. Sıranın tersi, ilk arızada politikanın toptan geri alınmasıyla sonuçlanır.