Soru · DNS ve isim çözümleme
DNS Filtreleme ile Web Filtreleme Arasındaki Fark Nedir?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
DNS filtreleme kararı alan adı seviyesinde verir: bir ad çözülür ya da çözülmez. Web filtreleme ise URL, kategori ve içerik seviyesinde karar verir; aynı alan adının bir bölümüne izin verip diğerine vermeyebilir. Biri ucuz ve kapsayıcı, diğeri ayrıntılı ve pahalıdır.
İkisi de “istenmeyen yere gidilmesin” diye kurulur ve bu ortak amaç, aralarındaki farkı gölgeler. Fark, kararın hangi bilgiye bakılarak verildiğidir.
Karar Noktası
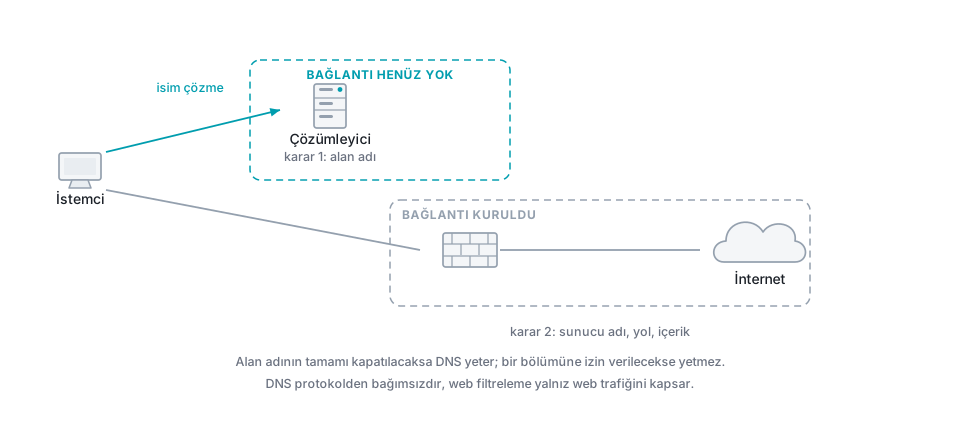
DNS filtreleme, isim çözümlemesi sırasında devreye girer. İstemci bir ad sorar, çözümleyici o adın listede olup olmadığına bakar ve ya gerçek adresi ya da bir ret cevabı döner.
Bu noktada elde tek bir bilgi vardır: alan adı. Hangi sayfanın isteneceği, hangi dosyanın indirileceği ya da isteğin içeriğinde ne olacağı henüz belli değildir; bağlantı bile kurulmamıştır.
Web filtreleme ise bağlantı kurulduktan sonra çalışır. HTTP isteğini ya da şifreli trafikte sunucu adını görür, kategoriye bakar, gerekirse denetim açıksa URL yolunu ve içeriği de okur.
##
Çözünürlük Farkı
Bunun somut karşılığı şudur.
Bir alan adının tamamı engellenecekse DNS filtreleme yeterlidir ve daha ucuzdur.
Aynı alan adının bir bölümüne izin verilip diğerine verilmeyecekse DNS yetmez. Bir video platformunda eğitim içeriğine izin verip eğlence bölümünü kapatmak, bir bulut hizmetinin kurumsal kiracısına izin verip kişisel hesaplara vermemek bu sınıftadır.
DNS seviyesinde bu ayrım yapılamaz, çünkü isim aynıdır.
Kapsam Farkı
Ters yönde bir üstünlük DNS’tedir.
DNS filtreleme protokolden bağımsızdır. Bir makine hangi uygulamayı çalıştırırsa çalıştırsın, önce adı çözmek zorundadır. Web trafiği, posta, güncelleme kontrolleri ve zararlı yazılımın komuta kanalı aynı katmandan geçer.
Web filtreleme yalnız web trafiğini kapsar. Diğer protokoller kendi kurallarıyla ele alınır.
Bu yüzden ikisi alternatif değildir. DNS filtreleme taban katmandır, web filtreleme onun üstünde çalışan bir ayrıntı katmanıdır.
Karşılaştırma
| DNS filtreleme | Web filtreleme | |
|---|---|---|
| Kararın anı | İsim çözümlenirken, bağlantı kurulmadan | Bağlantı kurulduktan sonra |
| Elindeki bilgi | Yalnız alan adı | Sunucu adı, kategori; denetim açıksa URL yolu ve içerik |
| Alan adının bir bölümünü ayırabilir mi | Hayır, isim aynıdır | Evet |
| Kapsadığı trafik | Protokolden bağımsız; ad çözen her şey | Yalnız web trafiği |
| Maliyeti | Düşük | Yüksek; denetim açılırsa daha da |
| Mimarideki yeri | Taban katman | Üstünde çalışan ayrıntı katmanı |
Kullanıcının Gördüğü Fark
Deneyim açısından da ayrılırlar ve bu, yardım masası çağrılarını doğrudan etkiler.
DNS seviyesinde engellenen bir adres için tarayıcı genellikle “sunucu bulunamadı” der. Kullanıcı bunu bir arıza sanır ve ağ ekibini arar.
Web filtreleme ise kullanıcıya bir engelleme sayfası gösterebilir: hangi kategori nedeniyle engellendiği ve itiraz yolu yazılabilir.
Sinkhole yaklaşımı bu iki uç arasında durur. Adres çözülür ama kurumun kontrolündeki bir sunucuya gider; orada bir açıklama sayfası sunulabilir. Şifreli bağlantılarda ise sertifika uyuşmazlığı nedeniyle kullanıcı yine bir hata görür.
Şifreli DNS Etkisi
İki katman da aynı yönden aşınıyor.
Şifreli DNS yaygınlaştıkça DNS filtreleme atlanabilir hale gelir; istemci kurum çözümleyicisini hiç kullanmaz. Sunucu adının şifrelenmesi ise web filtrelemenin dayanağını zayıflatır.
İki katmanı da ayakta tutan ön koşul aynıdır: istemcilerin kurumun belirlediği çözümleyiciyi ve çıkış yolunu kullanmaya zorlanması.
Ne yapmalı
- Politikanızın hangi kısmının alan adı, hangisinin URL çözünürlüğü gerektirdiğini ayırın.
- DNS filtrelemeyi taban katman olarak kurun; tüm protokolleri kapsar.
- URL seviyesinde karar gereken yerlerde web filtrelemeyi devreye alın.
- İki katmanın kayıtlarını ayrı tutun; hangisinin engellediği kullanıcıya farklı görünür.
Bu soruyu şöyle de soranlar var
- DNS engelleme yeterli mi?
- URL filtreleme ile kategori filtreleme aynı şey mi?
- Alan adı engellendiğinde kullanıcı ne görür?