Soru · Segmentasyon ve Zero Trust
Doğu-batı Trafik Nedir, Neden Görünür Olmalıdır?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
Kurum içindeki sistemlerin birbiriyle kurduğu trafiktir; internet sınırından geçen kuzey-güney trafikten ayrılır. Çoğu ağda hacmi kuzey-güneyin katlarıdır ve denetim yatırımının çoğu sınıra yapılır. Saldırganın ilk erişimden hedefe kadar kat ettiği mesafenin tamamı bu trafiktedir.
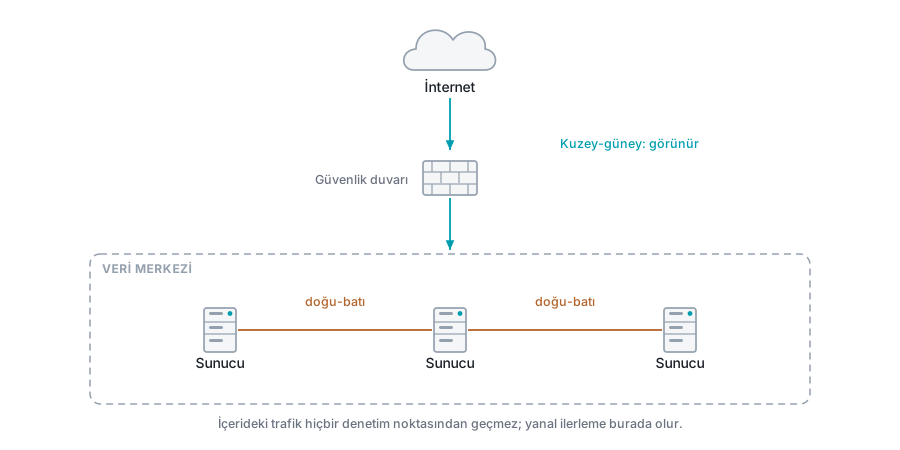
Terimler bir ağ şemasının yönlerinden gelir. İnternet yukarıda, sunucular aşağıda çizilir; dışarıyla olan trafik dikey, iç sistemler arasındaki trafik yatay görünür.
Adlandırma keyfi. Ayırdığı şey değil.
Hacim Farkı
Çoğu kurumsal ağda doğu-batı trafik, kuzey-güney trafiğin katlarıdır.
Sebebi uygulama mimarisidir. Bir web isteği dışarıdan tek bir bağlantı olarak gelir. İçeride uygulama sunucusu, veritabanı, önbellek, kimlik doğrulama servisi ve kayıt sistemi arasında onlarca bağlantıya dönüşür.
Buna yedekleme, çoğaltma, izleme ve dosya paylaşımı eklenir.
Denetim yatırımının dağılımı ise tersidir. Güvenlik duvarı sınırda durur, saldırı önleme sistemi sınırda çalışır, log toplama sınırdan başlar.
##
Görünürlük Boşluğu
Sınırdaki cihaz yalnız kendi üzerinden geçen trafiği görür. Aynı VLAN’daki iki sunucu birbiriyle konuşurken paket o cihaza hiç uğramaz.
Bu boşluk saldırganın çalıştığı alandır.
İlk erişim çoğunlukla bir kullanıcı makinesinden ya da dışa açık bir servisten sağlanır. Hedef ise başka yerdedir. Aradaki mesafe yanal hareketle kat edilir ve o hareketin tamamı doğu-batı trafiktir.
Kullanılan araçlar da meşrudur: uzak masaüstü, yönetim betikleri, dosya paylaşımı. Ayırt edici olan araç değil, kimin kiminle konuştuğudur ve o bilgi ancak iç trafik görülüyorsa vardır.
Ne Kadar Görülüyor
Basit bir kontrol vardır. Elinizdeki kayıtlarla şu soruyu cevaplamayı deneyin: geçen ay şu kullanıcı makinesi hangi sunucularla konuştu?
Cevap yoksa iç trafik görünmüyor demektir.
İkinci kontrol daha da sadedir. İç trafiğin hacmini dış trafikle karşılaştırın. Elinizde iç trafik ölçümü yoksa, oranı bilmiyorsunuz demektir.
Görünür Kılmanın Yolları
Üç yaklaşım vardır ve maliyetleri farklıdır.
Akış telemetrisi. Anahtar ve yönlendiricilerden akış kaydı toplanır. Kim kiminle konuşuyor sorusunu ucuza cevaplar, içeriği göstermez. Başlangıç için en verimli olanıdır.
Bölümler arasına politika koymak. Trafiği bir güvenlik cihazından geçmeye zorlar. Hem görünürlük hem denetim verir; yönlendirme tasarımı ve kapasite planlaması gerektirir.
Mikrosegmentasyon. Kararı iş yüküne indirir. En yüksek çözünürlüğü verir, işletim yükü en yüksek olanıdır.
Anahtar seviyesinde SPAN ile örnekleme de mümkündür ve belirli bölümlerin derinlemesine incelenmesinde kullanılır.
Ölçüm Neden Segmentasyondan Önce Gelir
Yaygın hata, segmentasyon planını dokümantasyona bakarak yazmaktır.
Uygulamaların gerçekte hangi bağlantıları kurduğu belgelerde eksiktir. Yıllar içinde eklenen entegrasyonlar, geçici çözümler ve kimsenin hatırlamadığı bağımlılıklar yalnız trafikte görünür.
Ölçmeden yazılan bir politika üretimde bir şeyi kırar ve aynı gün geri alınır. Ölçüm aşaması, projenin başarısını belirleyen adımdır.
Yan Kazanç
İç trafik görünür hale geldiğinde beklenmeyen şeyler de ortaya çıkar.
Kimsenin bilmediği entegrasyonlar, kapatıldığı sanılan sistemlerin hâlâ konuşuyor olması, kullanılmayan sunucuların yedeklemeye devam etmesi ve zaman zaman komuta trafiği örüntüleri.
Bu bulgular, çalışmanın kendisini genellikle fazlasıyla karşılar.
Ne yapmalı
- İç trafiğin hacmini dış trafikle karşılaştırın; oran genellikle şaşırtır.
- Akış kayıtlarını erişim ve dağıtım katmanından da toplayın, yalnız sınırdan değil.
- Hangi sistem çiftlerinin gerçekte konuştuğunu ölçün, dokümantasyona güvenmeyin.
- Ölçüm bitmeden segmentasyon planı yazmayın.
Bu soruyu şöyle de soranlar var
- East-west traffic ne demek?
- İç ağ trafiği nasıl izlenir?
- North-south ile east-west farkı nedir?