Soru · Segmentasyon ve Zero Trust
VLAN'lar Arası Trafik Güvenlik Duvarından Geçirilmeli mi?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 7 dk
Kısa cevap
Hepsi değil, ama karar bölüm çiftine göre verilmelidir. Anahtar üzerinden yönlendirilen trafik hiçbir denetimden geçmez ve o çiftler arasında politika yoktur. Kullanıcıdan sunucuya ve yönetim ağına giden yönler öncelikli adaylardır; kazancın en yüksek, performans maliyetinin en düşük olduğu yer orasıdır.
Soru genellikle iki uçtan biri olarak sorulur. Ya hepsi geçsin denir ve performans endişesi doğar, ya hiçbiri geçmesin denir ve segmentasyon isimden ibaret kalır.
İkisi de doğru cevap değil. Karar bölüm çiftine göre verilir.
Bugünkü Durumu Görmek
Çoğu ağda VLAN’lar arası yönlendirme, katman 3 anahtar tarafından yapılır. Anahtar bu işi donanımda ve çok hızlı yapar. Yaptığı şey yalnız yönlendirmedir; paketin içeriğine bakan bir politika yoktur.
Bunun anlamı şudur: o çiftler arasında segmentasyon yok. Ağ şeması bölünmüş görünür, trafik serbesttir.
İlk adım bu haritayı çıkarmaktır. Her VLAN çifti için trafiğin hangi cihazdan geçtiği yazılır; anahtar üzerinden geçenler politikasız çiftlerdir.
##
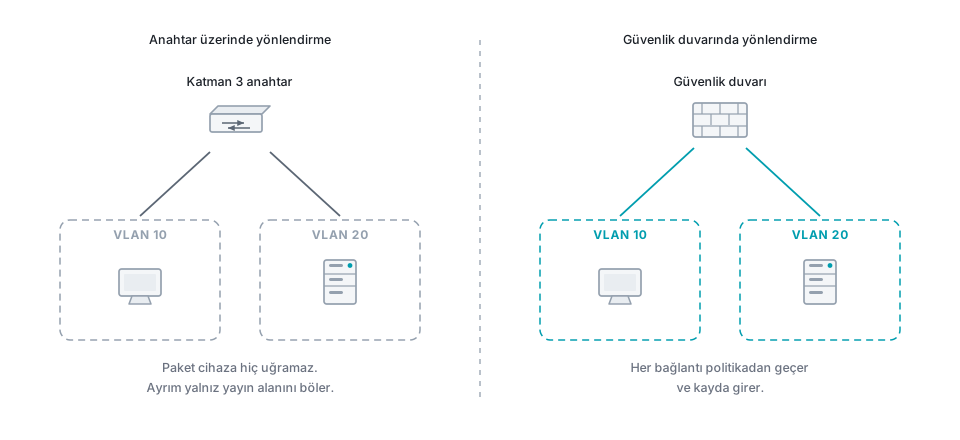
Karar Çerçevesi
Her çift için üç soru sorulur.
Bu yönde ne kadar trafik akıyor? Sunucular arası yedekleme trafiği ile kullanıcıdan uygulamaya giden trafik farklı büyüklüklerdedir. Yüksek hacimli ve düşük riskli yönler, güvenlik duvarını gereksiz yere yorar.
Bu yön ele geçirildiğinde ne kaybedilir? Kullanıcı bölümünden veritabanına açık bir yol, saldırganın en kısa mesafesidir.
İzin listesi yazılabilir mi? Sunucuların birbiriyle konuşma düzeni belirsizse, kural yazmak yerine önce ölçmek gerekir.
Öncelik Sırası
Pratikte kazancın en yüksek olduğu üç yön vardır ve genellikle bu sırayla ele alınır.
Kullanıcıdan sunucuya. En yüksek kazanç buradadır. Kullanıcı makinelerinin sunucu bölümüne yalnız gereken portlardan ulaşması, yanal hareketin en kısa yolunu kapatır. Hacim de genellikle taşınabilir düzeydedir.
Yönetim ağına. Ağ cihazlarının, hipervizörlerin ve sunucuların yönetim arayüzlerine erişim ayrı bir güven bölgesi olarak ele alınır. Trafik azdır, kazanç yüksektir.
IoT ve kamera bölümlerinden. Bu cihazlar birkaç hedefle konuşur ve izin listeleri kısadır. Kural yazması kolay, riski yüksek bir sınıftır.
Sunucular arası trafik en zor olanıdır ve genellikle en sona bırakılır. Uygulamaların gerçekte hangi bağlantıları kurduğu belgelenmemiştir; oraya mikrosegmentasyon yaklaşımıyla girilir.
Performans Endişesi
Yaygın itiraz, güvenlik duvarının anahtar kadar hızlı olmadığıdır. Doğrudur ve ölçülmesi gerekir.
Ölçülecek olan toplam iç trafik değil, politikadan geçirmeye karar verdiğiniz çiftlerin trafiğidir. Bu ayrım hesabı çoğu zaman rahatlatır: kullanıcıdan sunucuya giden trafik, sunucular arası yedekleme trafiğinin yanında küçük kalır.
Akış kayıtlarından çift bazında hacim çıkarılır ve cihaz kapasitesiyle karşılaştırılır. Tahminle karar verilen durumlarda ya gereğinden büyük cihaz alınır ya da proje performans korkusuyla rafa kalkar.
Uygulama Sırası
Politika doğrudan zorlamayla açılmaz.
Önce trafik izleme modunda kaydedilir; hangi bağlantıların gerçekte kurulduğu görülür. O kayıttan kural taslağı çıkarılır. Zorlama en son açılır ve önce tek bir çiftte denenir.
Bu sıra atlandığında olan şey öngörülebilir: üretimde bir şey kırılır, politika aynı gün geri alınır ve proje bir daha gündeme gelmez.
Ölçüsü
Segmentasyonun işe yarayıp yaramadığı basit bir testle görülür. Bir kullanıcı bölümündeki makineden, sunucu bölümündeki bir sunucunun yönetim portuna bağlanmayı deneyin.
Bağlantı kuruluyorsa aradaki sınır hâlâ isimden ibarettir.
Ne yapmalı
- VLAN çiftlerini listeleyin ve her biri için trafiğin hangi cihazdan geçtiğini yazın.
- Kullanıcıdan sunucuya olan yönü ilk sıraya alın.
- Karar öncesinde çiftler arası gerçek trafik hacmini ölçün.
- Politikayı önce izleme modunda çalıştırın, sonra zorlamaya geçin.
Bu soruyu şöyle de soranlar var
- Inter-VLAN routing güvenli mi?
- L3 switch mi firewall mı?
- Her VLAN arasına firewall koymak gerekir mi?