Soru · Web filtreleme
HTTPS Denetimi Açmak Hangi Teknik ve Hukuki Yükleri Getirir?
Labris Networks Mühendislik Ekibi · Son güncelleme 11 Ağustos 2026 · 7 dk
Kısa cevap
Üç yük: kurumsal bir sertifika otoritesinin özel anahtarını üretip her istemciye güvendirmek ve o anahtarı sürekli korumak, her bağlantıyı iki kez kurmanın getirdiği kapasite kaybı ve denetlenemeyen trafik sınıfları, bir de çalışanın iletişim içeriğine dokunduğu için hukuk ve insan kaynakları ile birlikte alınması gereken kapsam kararı.
Anahtar Yükü
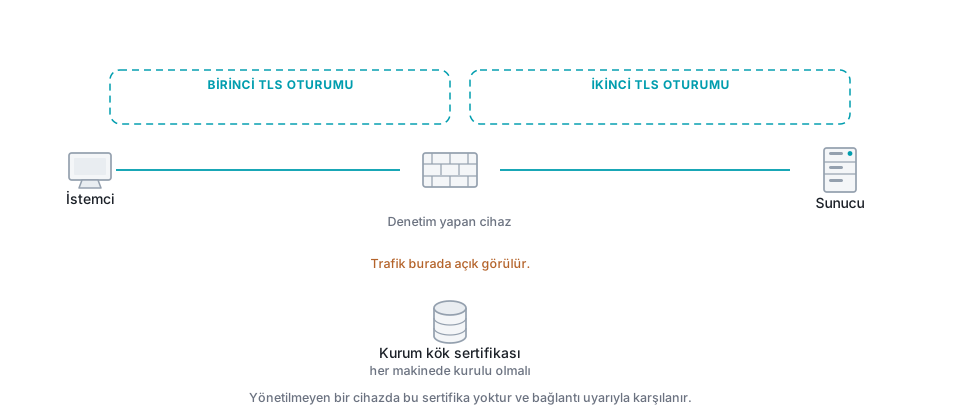
HTTPS denetimi, cihazınızı her site adına sertifika üretebilen bir otoriteye dönüştürür. Bunun için ürettiğiniz özel anahtar, kurumdaki en değerli anahtarlardan biridir. O anahtar dışarı çıkarsa, anahtarı ele geçiren kişi sizin bütün istemcilerinize herhangi bir sitenin sahibiymiş gibi görünebilir ve tarayıcı hiçbir uyarı vermez.
Buradan çıkan işletme yükü somuttur. Anahtar cihazda mı duracak, donanım modülünde mi? Kim yedeğini alabilir, yedek nerede duruyor? Cihaz garanti kapsamında değiştiğinde eski anahtar ne oluyor? Bir sızıntı şüphesinde iptal edip yeni kök dağıtmayı kaç saatte yapabilirsiniz? Bu soruların cevabı yoksa denetimi açmak erken.
Kökü istemcilere güvendirmek, yönetilen cihazlarda dizin politikasıyla kolaydır. Yönetilmeyen cihazlarda ise değildir: misafir dizüstü bilgisayarı, kişisel telefon, müteahhit makinesi. Onlar kökü tanımadığı için her siteye girişte sertifika hatası görür. Karar ikiye ayrılır, üçüncüsü yoktur. Ya bu cihazları denetimden muaf tutup ayrı bir ağ bölümüne alırsınız, ya da kuruma sokmazsınız. Kullanıcıya “uyarıyı geç” demeyi öğretmek, güvenlik eğitiminde yıllarca anlattığınız şeyi bir günde bozar.
##
Denetlenemeyen Trafik
Sertifikasını sabitleyen uygulamalar araya girildiğini fark eder ve bağlantıyı keser. Bankacılık uygulamaları, birçok mobil uygulama, işletim sistemi güncelleme servisleri, bazı geliştirici araçları ve karşılıklı sertifika doğrulaması yapan iş uygulamaları bu gruptadır.
Bu uygulamalar nazikçe bozulmaz. Kullanıcı sertifika hatası görmez; uygulama açılır, döner, “bağlantı yok” der. Size gelen bildirim de “internet çalışmıyor” olur. Denetimi bir cuma akşamı geniş kapsamla açan kurumların pazartesi yaşadığı şey budur.
İstisna listesi bu yüzden denetimin kusuru değil, parçasıdır. Liste iki kaynaktan beslenir: teknik olarak denetlenemeyen trafik ve politika gereği denetlenmeyecek trafik. İkisini ayrı tutun, çünkü gerekçeleri farklıdır ve biri zamanla değişirken diğeri değişmez.
Kapasite ve Doğrulama Yükü
Denetim açıkken cihaz her bağlantı için iki TLS oturumu kurar, karşı tarafın sertifikasını doğrular, kendi sertifikasını üretip imzalar ve trafiği iki kez şifreler. Ürün belgelerindeki throughput rakamları çoğunlukla düz trafik içindir; denetim açıkken gerçek kapasite belirgin biçimde düşer. Ne kadar düşeceğini kendi trafiğinizle ölçmeden bilemezsiniz. Satın alma sırasında sorulacak soru da “denetim açıkken hangi rakam” sorusudur.
Daha az konuşulan bir yük daha var. Denetim açıkken istemci artık dış sunucunun sertifikasını görmez, sizin cihazınızın ürettiğini görür. Sertifika doğrulama sorumluluğu böylece tarayıcıdan cihaza geçer. Cihaz süresi geçmiş, zinciri eksik ya da iptal edilmiş bir sertifikayla karşılaştığında ne yapacak? Varsayılan davranışa güvenmeyin, açıp bakın. Yanlış ayarlanmış bir kurulum, kullanıcıya geçerli görünen bir sertifika sunarak aslında güvenliği azaltır.
Hukuki ve Kurumsal Yük
Denetim, çalışanın iletişiminin içeriğine erişim demektir. Bu, bir ağ ayarı değil, kurumun çalışanıyla ilişkisini ilgilendiren bir karardır ve teknik ekip tek başına veremez.
Yükümlülüğü nitel olarak şöyle özetlemek doğru olur. Kişisel verinin işlenmesi belirli ve meşru bir amaca bağlı olmalı, o amaçla sınırlı kalmalı, ölçülü olmalı ve ilgili kişi önceden açık biçimde bilgilendirilmelidir. Kayıtların ne kadar tutulacağı, kimin erişebileceği ve hangi durumda incelenebileceği yazılı olmalıdır. Bu satırların hukuki karşılığını ve yürürlükteki metnin ne dediğini kurumunuzun hukuk birimiyle netleştirin; kapsamı da insan kaynakları ile birlikte belirleyin.
Pratikte kapsam kararı bir kategori listesine dönüşür. Sağlık, bankacılık ve kişisel posta gibi kategorilerin denetim dışında bırakılması yaygın bir yaklaşımdır ve hem hukuki hem teknik tarafı aynı anda rahatlatır. Bu listeyi teknik ekibin tek başına yazması yerine ortak imzalı bir belge hâline getirmek, ileride çıkacak bir itirazda elinizdeki tek sağlam şey olur.
Ne yapmalı
- Denetimi açmadan önce kapsam dışı bırakılacak kategorileri yazılı olarak belirleyin ve bu listeyi hukuk ile insan kaynaklarına imzalatın.
- Kurumsal sertifika otoritesinin özel anahtarını nerede tutacağınızı, kimin erişebileceğini ve nasıl iptal edeceğinizi kurulumdan önce karara bağlayın.
- Denetimi önce tek bir küçük kullanıcı grubunda açıp bir hafta boyunca bozulan uygulamaları toplayın.
- Süresi geçmiş ya da iptal edilmiş sunucu sertifikasında cihazın ne yapacağını politikada açıkça yazın.
- Çalışanları önceden ve anlaşılır bir dille bilgilendirin, bilgilendirmenin tarihini saklayın.
Bu soruyu şöyle de soranlar var
- SSL denetimi açmak yasal mı?
- HTTPS denetimi performansı ne kadar düşürür?
- Sertifika pinning yapan uygulamalar neden bozuluyor?