Soru · Segmentasyon ve Zero Trust
Mikrosegmentasyon ile Klasik Ağ Segmentasyonu Arasındaki Fark Nedir?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 7 dk
Kısa cevap
Klasik segmentasyonda politika sınırı ağ topolojisiyle çizilir ve çözünürlük alt ağ kadardır. Mikrosegmentasyonda çözünürlük tek iş yüküne iner; aynı alt ağdaki iki sunucu arasına bile kural konabilir. Asıl fark çözünürlükte değil, kuralın adres bloğuna değil sunucunun kimliğine bağlanmasındadır.
Terim bir pazarlama başlığı olarak yaygınlaştığı için altındaki mimari fark çoğu zaman gölgede kalıyor. Fark iki cümlede özetlenebilir ve ikisi de kuralın neye tutunduğuyla ilgili.
Klasik Model
Politika sınırı ağ topolojisiyle çizilir. Sunucular bir VLAN’da, kullanıcılar başka bir VLAN’da durur ve aradaki geçiş bir cihazdan geçer.
Kural şöyle yazılır: şu alt ağdan şu alt ağa, şu portta izin var.
Çözünürlük alt ağ kadardır. Aynı alt ağın içindeki iki sunucu arasında hiçbir denetim yoktur; paket güvenlik cihazına hiç uğramaz.
##
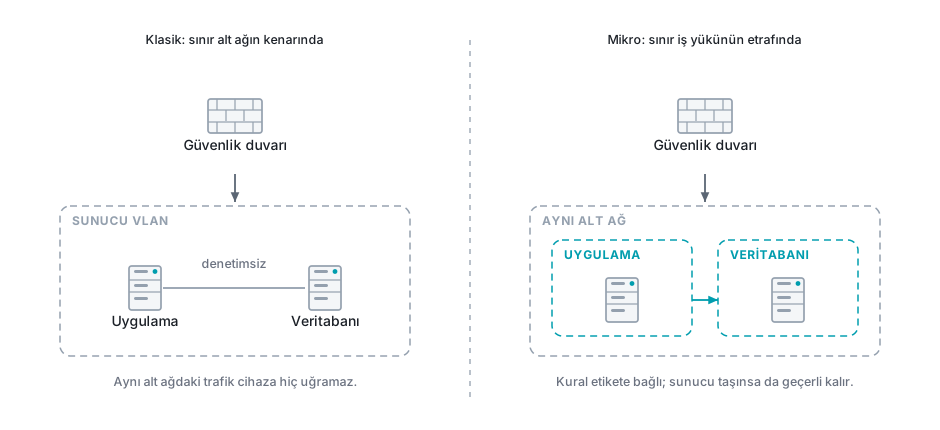
Mikrosegmentasyon
Çözünürlük tek iş yüküne iner. Aynı alt ağdaki iki sunucu birbiriyle konuşurken bile araya bir karar girer.
Ama asıl fark burada değil.
Karşılaştırma
| Klasik segmentasyon | Mikrosegmentasyon | |
|---|---|---|
| Sınırı çizen | Ağ topolojisi | İş yükünün kendisi |
| Çözünürlük | Alt ağ | Tek iş yükü |
| Kural neye tutunur | Adres bloğuna | Kimliğe ya da etikete |
| Aynı alt ağ içindeki trafik | Denetlenmez, cihaza hiç uğramaz | Araya karar girer |
| Sunucu taşındığında | Kural anlamını yitirir, elle güncellenir | Kural geçerli kalır |
| Yeni örnek açıldığında | Kural yazılması gerekir | Etiketten devralır |
Kuralın Neye Tutunduğu
Klasik kural bir adres bloğuna bağlıdır. Sunucu taşındığında, adresi değiştiğinde ya da yeni bir örneği açıldığında kural anlamını yitirir ya da elle güncellenmesi gerekir.
Mikrosegmentasyonda kural, sunucunun kimliğine ya da etiketine bağlanır:
Veritabanı katmanı, yalnız uygulama katmanından 5432 portunda bağlantı kabul eder.
Sunucu başka bir ana makineye taşınsa da, adresi değişse de, yeni bir örneği açılsa da kural geçerli kalır.
Bu, uygulamanın sık değiştiği ortamlarda belirleyici olur. Sabit bir ortamda ise fark daha küçüktür ve ek karmaşıklığı haklı çıkarmayabilir.
Zorlama Nerede Yapılır
Üç seçenek vardır ve seçim mimariyi belirler.
Ana makine üzerinde. Her sunucuda çalışan bir aracı, kendi trafiğine politikayı uygular. En yüksek çözünürlüğü verir. Karşılığı, her makineye kurulum ve o aracıların işletilmesidir.
Sanallaştırma katmanında. Politika sanal anahtar seviyesinde uygulanır. Sunucu içine bir şey kurulmaz; buna karşılık kapsam o platformla sınırlıdır. Fiziksel sunucular ve platform dışı sistemler kapsam dışında kalır.
Ağ üzerinde. Trafik bir güvenlik cihazından geçmeye zorlanır. Her tür iş yükünü kapsar; yönlendirme tasarımı ve kapasite planlaması gerektirir.
Karma yaklaşımlar yaygındır. Kritik uygulama kümeleri ana makine seviyesinde, geri kalanı ağ seviyesinde ele alınır.
En Zor Kısım
Zorluk kural yazmakta değildir.
Uygulamaların gerçekte hangi bağlantıları kurduğunu bilmek zordur ve dokümantasyon çoğunlukla eksiktir. Yıllar içinde eklenen entegrasyonlar, geçici çözümler ve kimsenin hatırlamadığı bağımlılıklar yalnız trafikte görünür.
Bu yüzden uygulama sırası şöyle olur: önce izleme modunda mevcut trafik kaydedilir, sonra o kayıttan kural taslağı çıkarılır, en son zorlama açılır.
İzleme aşaması atlandığında ortaya çıkan şey, ilk gün geri alınan bir politikadır.
Nereden Başlanır
Tüm veri merkezine birden uygulamak, projenin en yaygın başarısızlık biçimidir.
Daha verimli olan, tek bir uygulama kümesiyle başlamaktır. Sınırları belli, sahibi belli ve bağımlılıkları görece az bir küme seçilir. Orada öğrenilenler, sonraki kümelerin planını belirler.
Ölçüsü de nettir. Küme içindeki bir sunucudan, kümenin dışındaki bir sunucunun yönetim portuna bağlanmayı deneyin. Kurulmuyorsa politika çalışıyordur.
Zero Trust ile İlişkisi
Mikrosegmentasyon, Zero Trust modelinin ağ katmanındaki karşılığıdır ve genellikle ilk somut adımı olur.
Model, güvenin konumdan türetilmemesini ister. Kuralın adres yerine kimliğe bağlanması, bu isteğin doğrudan uygulanmasıdır.
İkisi aynı şey değildir. Model kimlik ve cihaz durumunu da hesaba katar; mikrosegmentasyon yalnız ağ katmanını kapsar.
Ne yapmalı
- Mevcut kurallarınızın kaçının adres bloğuna bağlı olduğunu sayın.
- Zorlamanın nerede yapılacağını seçin: ana makine, sanallaştırma katmanı ya da ağ.
- Önce izleme modunda mevcut trafiği kaydedin, kural taslağını o kayıttan çıkarın.
- Tek bir uygulama kümesinde deneyin; tüm veri merkezine birden uygulamayın.
Bu soruyu şöyle de soranlar var
- Microsegmentation nedir?
- Mikrosegmentasyon için hangi ürün gerekir?
- VLAN segmentasyonu yeterli değil mi?