Soru · DNS ve isim çözümleme
Özyinelemeli DNS ile Yetkili DNS Arasındaki Fark Nedir?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
Özyinelemeli sunucu soruyu sorar, yetkili sunucu cevabı verir. Biri istemcinin adına zinciri takip edip sonucu önbelleğe alır; diğeri kendi bölgesindeki kayıtların asıl kaynağıdır. İkisinin erişim ihtiyacı, tehdit yüzeyi ve ölçekleme biçimi ayrıdır; bu yüzden aynı sunucuda birlikte çalıştırılmaları bugün önerilmez.
İki DNS rolü vardır ve isimleri teknik olduğu için sık karıştırılır. Ayrımı akılda tutmanın en kolay yolu, hangisinin soru sorduğunu hatırlamaktır.
Özyinelemeli sunucu sorar, yetkili sunucu cevaplar.
Özyinelemeli Sunucu
İstemci bir ad öğrenmek istediğinde bütün zinciri kendisi takip etmez. Tek bir sunucuya sorar ve işi ona bırakır.
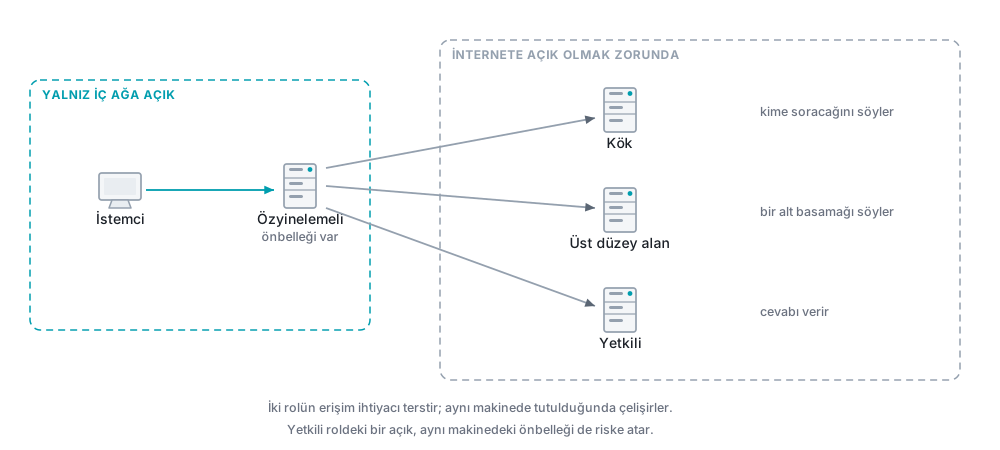
O sunucu önce kök bölgeye, sonra üst düzey alan adının sunucusuna, en sonunda hedef alanın yetkili sunucusuna sorar; cevabı bulduğunda istemciye iletir ve kaydın geçerlilik süresi boyunca kendi önbelleğinde saklar. Zincir budur.
Kurum açısından bu, bütün isim çözümlemesinin geçtiği tek noktadır. Filtreleme, sinkhole ve tünelleme tespiti aynı noktaya dayanır.
Aynı merkezîlik bir hedef de yaratır. Sunucu ele geçirilirse ya da önbelleği zehirlenirse, kurumdaki her istemci yanlış adrese gider.
##
Yetkili Sunucu
Kurumun alan adı için doğru cevabın tek muhatabı budur. Kendi bölgesindeki kayıtlar için nihai cevabı verir ve başkasına sormaz.
Bu bir yayın sorumluluğudur. Web sunucunuz, posta sunucunuz ve dışa açık bütün servisleriniz ancak adları çözülebildiği sürece vardır.
Sunucular çalışmıyorsa hizmetler ayaktadır ama kimse onlara ulaşamaz. Önbellekteki kayıtlar bir süre kurumu ayakta tutar; geçerlilik süresi dolduğunda o tampon da biter.
Bu yüzden yetkili sunucu, web sunucusuna hiç dokunmadan aynı sonucu almak isteyen bir saldırgan için doğrudan hedeftir.
Neden Ayrı Tutulur
Eski kurulumlarda tek bir sunucu iki rolü de üstlenirdi. Bugün bu yaklaşım terk edildi ve gerekçeleri somuttur.
Erişim ihtiyaçları terstir. Özyinelemeli sunucu yalnız iç ağdan erişilebilir olmalıdır. Yetkili sunucu ise internetteki herkese açık olmak zorundadır. İki ihtiyaç aynı makinede çelişir.
Tehdit yüzeyleri farklıdır. Yetkili sunucu hacimsel saldırıya, özyinelemeli sunucu önbellek zehirlenmesine açıktır. Savunmaları da aynı değildir.
Ölçekleme farklıdır. Yetkili sunucu anycast ile coğrafi olarak dağıtılır. Özyinelemeli sunucu kullanıcılara yakın ve az sayıda tutulur.
Zafiyet birleşir. Yetkili roldeki bir açık, aynı makinedeki önbelleği de riske atar.
Karşılaştırma
| Özyinelemeli sunucu | Yetkili sunucu | |
|---|---|---|
| İşi | Soruyu adına takip edip cevabı bulmak | Kendi bölgesinin kaydını vermek |
| Kime hizmet eder | Kurumun kendi istemcilerine | İnternetteki herkese |
| Erişim | Yalnız iç ağdan açık olmalı | Dışarıya açık olmak zorunda |
| Önbellek | Var | Yok |
| Baskın tehdit | Önbellek zehirlenmesi | Hacimsel saldırı |
| Ölçekleme biçimi | Kullanıcılara yakın, az sayıda | Anycast ile coğrafi dağıtım |
| Aynı makinede tutulursa | Yetkili roldeki açık önbelleği de riske atar | Dışarı açıklık önbelleği de dışarı açar |
Açık Çözümleyici Sorunu
Özyinelemeli bir sunucu internete açık bırakıldığında herkesin adına sorgu yapar hale gelir. İki şekilde kötüye kullanılır.
Birincisi güçlendirmedir. Saldırgan küçük bir sorguyu sahte kaynak adresiyle gönderir, büyük cevap kurbana gider. Sizin sunucunuz saldırının aracı olur.
İkincisi gizlenmedir. Saldırganın kendi sorguları sizin sunucunuzun arkasından çıkar.
Erişim listesi tanımlamak bu yüzden isteğe bağlı bir sıkılaştırma değil, temel yapılandırmanın parçasıdır.
Yetkili Taraftaki Asgari Beklentiler
Standartlar en az iki sunucu ister. Pratikte aranan şey sayıdan fazlasıdır.
İki sunucu aynı ağ bölümünde duruyorsa, ikisini birden götüren tek bir arıza vardır. Ağ çeşitliliği, coğrafi dağıtım ve mümkünse farklı sağlayıcı kullanmak asıl dayanıklılığı verir.
Bölge aktarımı ayrıca kısıtlanmalıdır. Herkese açık bir aktarım, iç ad yapınızı hazır bir envanter olarak sunar.
Ne yapmalı
- İki rolün ayrı sunucularda çalıştığını doğrulayın.
- Özyinelemeli sunucunuza erişim listesi tanımlayın; internete açık bırakmayın.
- Yetkili sunucularınızı farklı ağ bölümlerine ve mümkünse farklı sağlayıcılara dağıtın.
- Bölge aktarımını yalnız yetkilendirilmiş ikincil sunuculara açın.
Bu soruyu şöyle de soranlar var
- Resolver ile name server aynı şey mi?
- Açık çözümleyici neden tehlikeli?
- Kaç tane yetkili DNS sunucusu olmalı?