Soru · DNS ve isim çözümleme
Split DNS Nedir, VPN ve İç İsimlerde Neden Sorun Çıkarır?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 7 dk
Kısa cevap
Aynı alan adının kurum içinden ve dışından farklı çözülmesidir. İçeriden sorulduğunda özel adres, dışarıdan sorulduğunda genel adres döner. Sorun, istemcinin hangi çözümleyiciyi kullandığının belirsizleştiği anlarda çıkar: VPN bağlandıktan sonra, şifreli DNS devredeyken ve çift yığın ortamlarda.
Kurumun web sunucusu hem içeriden hem dışarıdan erişilebilir olsun isteniyor; içeriden gelen trafiğin internete çıkıp aynı binadaki bir sunucuya geri dönmesi ise hem yavaş hem anlamsız.
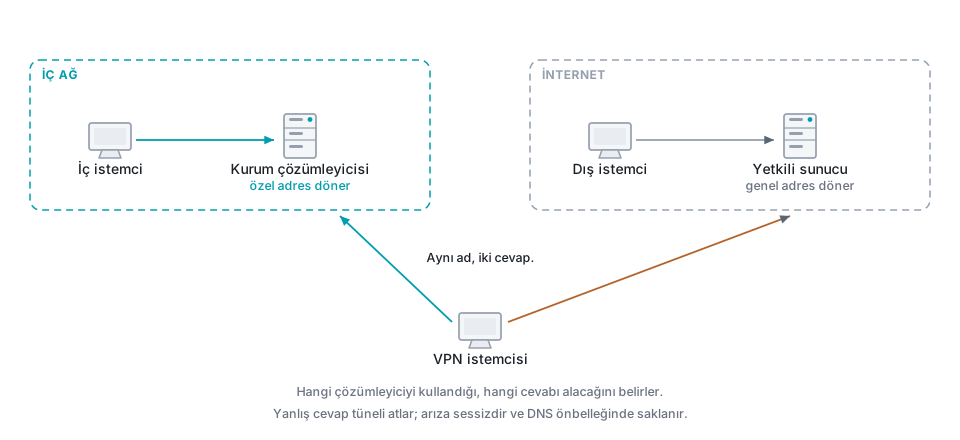
Çözüm, aynı ada iki farklı cevap vermektir. İçeriden sorulduğunda özel adres, dışarıdan sorulduğunda genel adres döner.
Nasıl Kurulur
İki ayrı bölge tutulur ve iki ayrı sunucu grubu tarafından yayımlanır.
Dış bölge, internetteki yetkili sunucularda durur ve yalnız dışa açık kayıtları içerir. İç bölge, kurumun kendi çözümleyicisinde durur ve iç adresleri içerir.
İstemcinin aldığı cevap, hangi sunucuya sorduğuna bağlıdır.
Bu, güvenlik açısından ayrıca faydalıdır. İç ad yapısı dışarıya açılmaz; dış bölgede yalnız gerçekten yayımlanması gerekenler bulunur.
##
Sorunun Kökeni
Tasarımın sessiz varsayımı şudur: istemcinin hangi çözümleyiciyi kullandığı bellidir.
Bu varsayım üç durumda bozulur.
VPN bağlandığında. İstemci uzaktan bağlanır ve artık “içeride” sayılır. Ancak DNS ayarları otomatik olarak değişmeyebilir; istemci hâlâ ev bağlantısının ya da mobil operatörün çözümleyicisini kullanıyor olabilir. İç adları sorduğunda dış bölgeden cevap alır ve genel adrese yönlenir.
Belirti tanıdıktır: VPN kurulu, bazı iç uygulamalar açılıyor, bazıları açılmıyor.
Şifreli DNS devredeyken. Tarayıcı ya da işletim sistemi kendi çözümleyicisini kullanıyorsa, VPN’in verdiği çözümleyici ayarı atlanır. Sonuç aynıdır ve teşhisi daha zordur, çünkü sistem ayarlarında her şey doğru görünür.
Çift yığın ortamda. IPv4 ve IPv6 sorguları farklı çözümleyicilere gidebilir. Bir protokolde iç cevap, diğerinde dış cevap alınır.
Bölünmüş Tünelle İlişkisi
Bölünmüş tünel yapılandırmalarında sorun ağırlaşır.
İstemcinin trafiğinin bir kısmı tünelden, bir kısmı doğrudan internete gider. Hangi trafiğin nereden gideceği rota ile belirlenir, ama DNS kararı rotadan önce verilir.
İstemci bir adı dış çözümleyiciden çözerse genel adresi alır ve o adrese doğrudan internetten gider. Tünel hiç kullanılmaz. Erişim çalışabilir de, çalışmayabilir de; iki durumda da tasarlanan yol izlenmemiştir.
Çözüm, VPN profilinde hangi alan adlarının iç çözümleyiciye gideceğini açıkça listelemektir. İstemci işletim sistemleri bunu alan adı bazlı çözümleyici ataması olarak destekler.
İkinci Sorun Sınıfı: Eksik Kayıt
Split DNS’in daha sessiz bir arıza türü de vardır.
İki bölge elle yönetildiği için birbirinden ayrışır. Yeni bir servis dış bölgeye eklenir, iç bölgeye eklenmez. İçeriden erişmeye çalışan kullanıcı adı çözemez.
Ters durum daha da kafa karıştırıcıdır. İç bölgede duran bir kayıt dış bölgeden silinmiştir; iç kullanıcılar sorunsuz çalışırken dışarıdakiler erişemez ve sorun günlerce fark edilmez.
Bunun önüne geçmek için iki bölgedeki kayıtların düzenli karşılaştırılması gerekir. Elle yapılan bir işlem er ya da geç ayrışır.
Sorun Giderirken İlk Adım
Herhangi bir split DNS arızasında sorulacak ilk soru, hangi çözümleyicinin cevap verdiğidir.
İstemcide etkin DNS sunucusu listelenir ve sorgunun gerçekte hangisine gittiği doğrulanır. Bu tespit yapılmadan girişilen her deneme tahmine dayanır ve genellikle yanlış katmanda saatler harcanmasıyla sonuçlanır. Önce çözümleyiciye bakın.
Ne yapmalı
- VPN profilinde hangi alan adlarının iç çözümleyiciye gideceğini açıkça tanımlayın.
- İç ve dış bölgelerdeki kayıtların hangisinin eksik olduğunu düzenli kontrol edin.
- İstemcilerde şifreli DNS'in VPN çözümleyicisini atlamadığını doğrulayın.
- Sorun giderirken önce hangi çözümleyicinin cevap verdiğini tespit edin.
Bu soruyu şöyle de soranlar var
- VPN bağlıyken iç sunucu adı neden çözülmüyor?
- Split horizon DNS nedir?
- DNS suffix ayarı ne işe yarar?