Soru · Segmentasyon ve Zero Trust
802.1X Nedir, Neyi Çözer?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
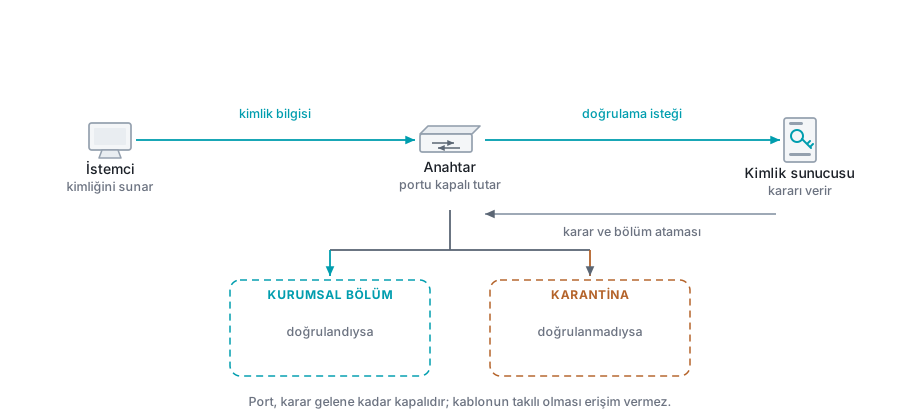
Ethernet ya da kablosuz bağlantı noktasına bağlanan bir cihazın, kimliği doğrulanmadan ağa alınmamasını sağlayan standart. Anahtar portu, doğrulama tamamlanana kadar yalnız kimlik trafiğini geçirir. Çözdüğü problem şudur: fiziksel erişim, artık tek başına ağa katılma yetkisi değildir.
Fiziksel erişim uzun süre yeterli bir yetki sayıldı. Binaya girebilen kişi prize de takabilirdi ve ağ bunu sorgulamazdı.
802.1X bu varsayımı kaldırır. Bağlantı noktası, cihaz kimliğini kanıtlayana kadar kapalı kalır.
Üç Taraf
Standart üç rol tanımlar ve akış bunlar arasında yürür.
İstemci kimlik bilgisini sunar. İşletim sistemindeki bir yazılımdır.
Doğrulayıcı anahtar ya da kablosuz erişim noktasıdır. Kararı kendisi vermez. Aracılık eder ve portu açıp kapatır.
Doğrulama sunucusu kararı verir, genellikle bir RADIUS sunucusudur.
Bu ayrım önemlidir. Anahtarın üzerinde kullanıcı veritabanı tutulmaz. Kimlik bilgisi merkezde durur ve tek yerden yönetilir.
##
Kimlik Neyle Kanıtlanır
Kullanılan yöntem güvenlik seviyesini doğrudan belirler.
Sertifika tabanlı doğrulama. Cihaz ya da kullanıcı, kuruma ait bir sertifika sunar. En sağlam yöntemdir. Karşılığı sertifika dağıtımı ve yenileme yükünün üstlenilmesidir. Yaklaşım, karşılıklı TLS ile aynı mantığa dayanır.
Kullanıcı adı ve parola. Daha kolay kurulur. Parola çalındığında ağ erişimi de çalınmış olur ve kimlik avı bu yöntemi doğrudan hedefler.
Kurumsal ortamlarda sertifika tercih edilir; parola tabanlı yöntem genellikle geçiş dönemi için kullanılır.
Karar Yalnız Evet ya da Hayır Değil
Doğrulama sunucusunun cevabı ek bilgi taşıyabilir.
Hangi VLAN’a yerleştirileceği ya da hangi erişim listesinin uygulanacağı da bildirilebilir. Bu, aynı fiziksel porta bağlanan iki cihazın farklı ağlara düşmesini mümkün kılar.
Segmentasyonun kabloya değil kimliğe bağlanması buradan gelir ve NAC uygulamalarının temelini oluşturur.
Port Güvenliğinden Farkı
İkisi karıştırılır çünkü ikisi de anahtar portunda çalışır.
Port güvenliği, bir porta bağlanabilecek donanım adreslerini sınırlar. Adres taklit edilebilir olduğu için koruma zayıftır ve merkezî bir kimlik kaynağı yoktur.
802.1X kriptografik bir doğrulama yapar ve kararı merkezden alır. İkisi aynı katmanda durur, güvenceleri aynı değildir.
Sunucuya Erişim Kesilirse
Bu, tasarımda önceden kararlaştırılması gereken noktadır.
Doğrulama sunucusu ulaşılamaz haldeyken portların ne yapacağı yapılandırılabilir. Tümüyle kapalı kalmaları, tek bir sunucu arızasının bütün kullanıcıları ağ dışında bırakması demektir.
Yaygın çözüm, sunucu erişilemediğinde portları kısıtlı bir bölüme düşürmektir. Kullanıcılar temel erişime devam eder, kritik kaynaklara ulaşamaz.
Sunucunun yedekli kurulması ise ön koşuldur; bu davranış bir yedek plan olarak kalmalı, günlük işleyişin parçası olmamalıdır.
Desteklemeyen Cihazlar
Yazıcılar, kameralar ve eski ölçüm sistemleri için donanım adresine dayalı bir yedek yöntem tanımlanır.
Bu yöntem taklit edilebilir. Bu yüzden ilgili portlar dar bir bölüme düşürülür ve o bölümden çıkış ayrıca kısıtlanır.
İstisna listesinin büyüklüğü izlenmelidir. Liste toplam cihazın çoğunluğunu kapsadığında, kurulan şey bir erişim denetimi olmaktan çıkar.
Kablosuz ve Kablolu
Kablosuz ağlarda 802.1X yaygın olarak kullanılır; kurumsal kablosuz ağların standart yapılandırmasıdır.
Kablolu tarafta uygulama daha seyrektir ve genellikle sonraya bırakılır. Oysa risk kablolu tarafta daha büyüktür. Bir toplantı odasındaki priz, kablosuz ağı koruyan parolanın karşılığı olan hiçbir denetime sahip değildir ve binaya girebilen herkes ona ulaşır.
Ne yapmalı
- Sertifika tabanlı doğrulamayı tercih edin; parola tabanlı olan çalınabilir.
- Doğrulama sunucusuna erişim kesildiğinde portların ne yapacağını önceden kararlaştırın.
- Desteklemeyen cihazlar için yedek yöntemi dar bir bölüme bağlayın.
- Doğrulama sonucunun VLAN ataması taşıyabildiğini kullanın.
Bu soruyu şöyle de soranlar var
- 802.1X nasıl kurulur?
- RADIUS sunucusu ne işe yarar?
- Port security ile 802.1X aynı şey mi?