Soru · Segmentasyon ve Zero Trust
NAC ile Güvenlik Duvarı Arasındaki Fark Nedir?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
NAC, bir cihazın ağa girip hangi bölüme yerleşeceğine karar verir. Güvenlik duvarı ise bölümler arasından geçen trafiğe karar verir. Biri erişimin kendisini, diğeri erişim sonrası trafiği denetler. İkisi birbirinin yerine geçmez; NAC'siz segmentasyonda cihazların doğru bölümde olduğu varsayılır.
İki teknoloji de “erişim denetimi” başlığı altında anılır ve bu ortak başlık, aralarındaki farkı gölgeler.
Fark, kararın hangi anda verildiğidir.
İki Farklı An
NAC cihaz ağa bağlanırken devreye girer. Prize takılan ya da kablosuz ağa katılan bir cihazın kimliği sorulur, durumu kontrol edilir ve hangi bölüme yerleşeceğine karar verilir.
Güvenlik duvarı cihaz ağa alındıktan sonra devreye girer. Bulunduğu bölümden başka bölümlere hangi trafiğin geçeceğine karar verir.
Zaman çizgisinde biri diğerinin önündedir ve ikisi farklı sorulara cevap verir.
##
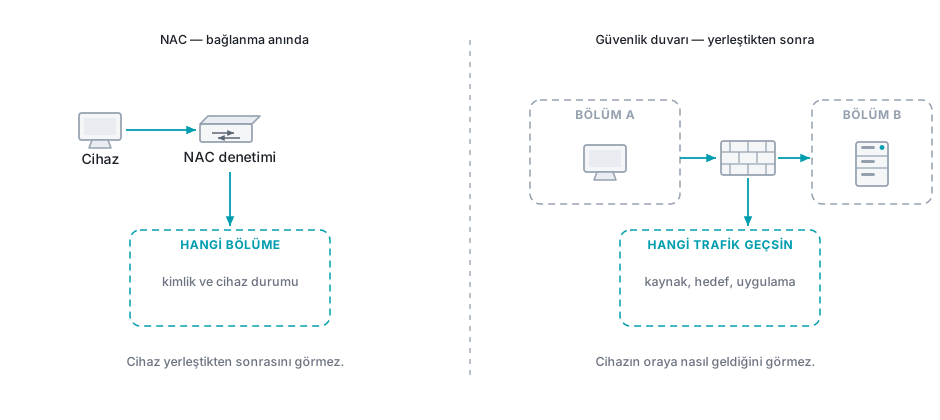
Kararın Sonuçları da Farklı
NAC bir kapı gibi değil, bir yönlendirici gibi çalışır. Sonuç yalnız kabul ya da ret değildir.
Tanınan ve uygun bulunan cihaz kendi bölümüne alınır. Tanınmayan ya da eksik bulunan cihaz karantina ağına yerleştirilir. Kurumsal kimliği olmayan cihaz misafir ağına düşer.
Güvenlik duvarının kararı ise ikilidir: geçer ya da geçmez.
Karşılaştırma
| NAC | Güvenlik duvarı | |
|---|---|---|
| Devreye girdiği an | Cihaz ağa bağlanırken | Cihaz ağa alındıktan sonra |
| Sorduğu soru | Bu cihaz kim, hangi bölüme girsin | Bu bölümden şuraya trafik geçsin mi |
| Kararın konusu | Cihazın yerleşimi | Trafiğin geçişi |
| Baktığı şey | Kimlik ve cihaz durumu | Kaynak, hedef, uygulama, kullanıcı |
| Görmediği | Cihaz yerleştikten sonraki trafik | Cihazın oraya nasıl geldiği |
| Yokluğunda kalan varsayım | Cihazların doğru bölümde olduğu | Bölümler arasında sınır olduğu |
Neden İkisi de Gerekir
Bu ayrım pratikte bir bağımlılık üretir.
NAC’siz bir segmentasyonda cihazların doğru bölümde olduğu varsayılır. Bu varsayımın dayanağı, hangi prizin hangi VLAN’a bağlı olduğudur ve kimse fiziksel yerleşimi denetlemez.
Bir toplantı odasındaki prize takılan yabancı bir dizüstü bilgisayar, o prizin bağlı olduğu bölümün üyesi olur.
Güvenlik duvarsız bir NAC’te cihazlar doğru bölümlere yerleştirilir ama bölümler arasında sınır yoktur. Doğru yere konmuş bir cihaz, oradan her yere gidebilir.
İkisi birlikte çalıştığında zincir tamamlanır: NAC cihazı doğru bölüme koyar, güvenlik duvarı o bölümün sınırlarını uygular.
Zero Trust ile İlişkisi
Her iki kontrol de aynı modelin farklı katmanlarıdır.
Zero Trust güvenin konumdan türetilmemesini ister. NAC, cihazın konumunu kimliğine göre belirleyerek bu isteğe ağa giriş anında karşılık verir. Mikrosegmentasyon ise aynı ilkeyi bölümler arasında uygular.
Üçü de kimlik doğrulama katmanının yerine geçmez; onun altında duran ağ katmanını daraltır.
Uygulamadaki Asıl Engel
En büyük zorluk teknik değil, envanterle ilgilidir.
Yazıcılar, kameralar, bina otomasyon cihazları ve ölçüm sistemleri 802.1X desteklemez. Bunlar için donanım adresine dayalı istisnalar tanımlanır.
O istisnalar taklit edilebilir olduğu için, ilgili portların dar bir bölüme düşürülmesi tercih edilir. Bu, IoT bölümü tasarımıyla doğrudan birleşir.
İstisna sayısının izlenmesi, projenin gerçek durumunu gösteren en dürüst göstergedir. Sayı toplam cihazın büyük kısmına ulaştığında, kurulan şey bir erişim denetimi değil bir kayıt sistemidir.
Kademeli Uygulama
NAC doğrudan zorlamayla açılmaz. Bir kapıyı bir gecede kilitlemek, ertesi sabah çalışamayan bir kurum üretir.
Sıra genellikle şöyledir: önce izleme modunda çalıştırılır ve hangi cihazların tanınmadığı listelenir. Liste temizlenir ve istisnalar tanımlanır. Zorlama tek bir bölümde denenir. Ardından kademeli olarak yayılır.
İlk aşamada çıkan envanter, çoğu kurumda tek başına çalışmayı haklı çıkaracak kadar değerlidir.
Ne yapmalı
- Ağınıza bağlanan bir cihazın kimliğinin sorulup sorulmadığını test edin.
- NAC'i segmentasyon planınızın parçası olarak ele alın, ayrı bir proje olarak değil.
- 802.1X desteklemeyen cihazları önce envanterleyin, sonra karar verin.
- İstisna sayısını projenin başarı göstergesi olarak izleyin.
Bu soruyu şöyle de soranlar var
- Network Access Control nedir?
- NAC gerekli mi?
- 802.1X ile NAC aynı şey mi?