Soru · Segmentasyon ve Zero Trust
IoT ve Kamera Ağı Neden Ayrı Tutulmalıdır?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
Çünkü bu cihazlar yamalanamaz, kimlik doğrulaması yapamaz ve konuşması gereken hedef sayısı çok azdır. Üç özellik birleştiğinde ortaya çıkan sonuç şudur: izin listesi kısadır, dolayısıyla dar bir politika yazmak kolaydır; ele geçirilme olasılığı ise yüksektir.
Bir kurumsal ağda kaç tane yönetilmeyen cihaz olduğu sorulduğunda cevap genellikle tahminidir ve genellikle düşüktür.
Kameralar, yazıcılar, kartlı geçiş üniteleri, klima ve aydınlatma kontrolcüleri, sunum ekranları, ölçüm cihazları. Sayıları çoğu kurumda kullanıcı makinesi sayısına yaklaşır.
Üç Ortak Özellik
Yamalanmıyorlar. Üretici desteği kısa sürer, güncelleme süreci elle yapılır ve çoğu zaman hiç yapılmaz. Bir cihaz beş yıl önceki yazılımıyla çalışmaya devam eder.
Kimlik doğrulaması yapamıyorlar. 802.1X desteği çoğunda yoktur. Ağa alınmaları için donanım adresine dayalı istisnalar tanımlanır ve bu istisnalar taklit edilebilir.
Varsayılan ayarlarla geliyorlar. Fabrika parolası, açık yönetim arayüzü ve gereksiz servisler. Kurulumu yapan ekip genellikle ağ ekibi değildir.
Üçü birleştiğinde bu cihazlar, kurum ağındaki en kolay hedef sınıfını oluşturur.
##
Neden Segmentasyona Uygunlar
Aynı özellikler, bir avantaj da üretir.
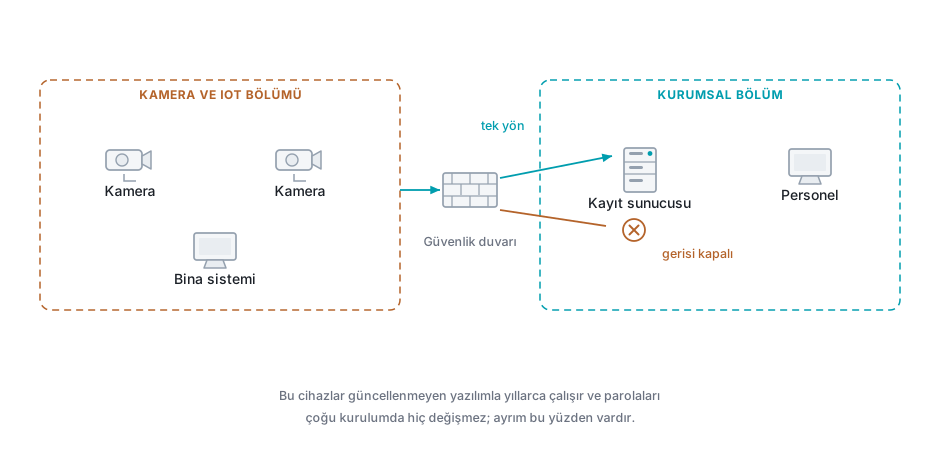
Bu cihazların konuşması gereken hedef sayısı çok azdır. Bir kamera, kayıt sunucusuyla ve bir zaman sunucusuyla konuşur. Bir yazıcı, yazdırma sunucusuyla ve belki bir yönetim sistemiyle.
İzin listesi kısadır. Kullanıcı bölümü için dar bir politika yazmak zordur; bu bölümler için kolaydır.
Yani en yüksek riskli sınıf, aynı zamanda en kolay kısıtlanabilen sınıftır. Öncelik sırasında üst sıralarda olmasının sebebi budur.
Yazılacak Politika
Dört madde çoğu ortamda yeterlidir.
İnternete çıkış varsayılan olarak kapalı. Bulut tabanlı çalışan cihazlar için yalnız gereken hedeflere izin verilir. Bu tek madde, ele geçirilmiş bir cihazın botnet üyesi olarak kullanılmasını büyük ölçüde engeller.
İç ağa erişim yalnız gereken sunuculara. Kamera yalnız kayıt sunucusuna, yazıcı yalnız yazdırma sunucusuna ulaşır.
Cihazlar birbiriyle konuşmaz. Aynı bölümdeki cihazların birbirine erişmesi için bir sebep genellikle yoktur ve bu, bir cihazdan diğerine yayılmayı keser.
Yönetim arayüzlerine yalnız yönetim ağından. Kullanıcı bölümünden bir kameranın web arayüzüne ulaşılabiliyorsa, o arayüz herkese açıktır.
Ölçmeden Yazmayın
Bu cihazların gerçekte hangi hedeflerle konuştuğu belgelenmemiş olabilir. Üretici dokümanı genel ifadeler taşır.
Politika yazmadan önce trafiği izleme modunda birkaç hafta kaydedin. Ortaya çıkan liste, beklenenden farklı olabilir: bulut tabanlı bir güncelleme kontrolü, bir telemetri hizmeti ya da kimsenin bilmediği bir uzak erişim kanalı.
Son madde özellikle önemlidir. Bazı cihazlar, üreticinin destek erişimi için dışarıya kalıcı bir bağlantı açar. O bağlantı politika kararınızın parçası olmalıdır.
Envanter Sorunu
Bu çalışmanın önündeki asıl engel, cihazların nerede olduğunun bilinmemesidir.
Yıllar içinde farklı ekipler tarafından farklı projelerle kurulmuş cihazlar, tek bir envanterde toplanmamış olur. Bina yönetimi bir sistem kurar, güvenlik birimi başka bir sistem, bilgi işlemin haberi olmaz.
Envanter çıkarmanın en pratik yolu ağdan başlamaktır. Anahtarlardaki adres tabloları, DHCP kayıtları ve akış kayıtları birleştirildiğinde ortaya çıkan liste, elle tutulan envanterden genellikle daha eksiksizdir.
NAC ile İlişkisi
NAC bu cihazları doğru bölüme yerleştirmek için kullanılır ve segmentasyonu tamamlar.
Kimlik doğrulaması yapamayan cihazlar için donanım adresine dayalı bir yedek yöntem tanımlanır. Bu yöntem taklit edilebilir olduğu için, o portların dar bir bölüme düşürülmesi tercih edilir.
İstisna sayısının izlenmesi, projenin gerçek durumunu gösteren en dürüst göstergedir.
Ne yapmalı
- Kamera, yazıcı ve bina otomasyon cihazlarını envantere alın; sayıları genellikle şaşırtır.
- Her cihaz sınıfı için gerçekte konuştuğu hedefleri ölçün.
- Bu bölümlerden internete çıkışı varsayılan olarak kapatın.
- Yönetim arayüzlerine yalnız ayrı bir yönetim ağından erişilmesini sağlayın.
Bu soruyu şöyle de soranlar var
- IoT güvenliği nasıl sağlanır?
- Kameralar neden ayrı VLAN'da olmalı?
- Yazıcılar güvenlik riski mi?