Soru · Segmentasyon ve Zero Trust
DMZ Bugün Hâlâ Gerekli mi?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
Fiziksel bir bölge olarak eski önemini kaybetti; güven sınırı olarak yerinde duruyor. Dışa açık iş yükünün ayrı bir güven seviyesinde tutulması ve iç sistemlere erişiminin daraltılması hâlâ geçerli. Bulut ortamlarında bu sınır kablo yerine güvenlik grupları ve politikayla çizilir; adı değişir, işlevi durur.
“DMZ öldü” cümlesi son on yılda çok söylendi. Cümlenin altında gerçek bir gözlem var ve o gözlemden çıkarılan sonuç genellikle fazla geniş.
Kavramın hangi kısmının eskidiğini ayırmak gerekiyor.
Neyi Çözmek İçin Vardı
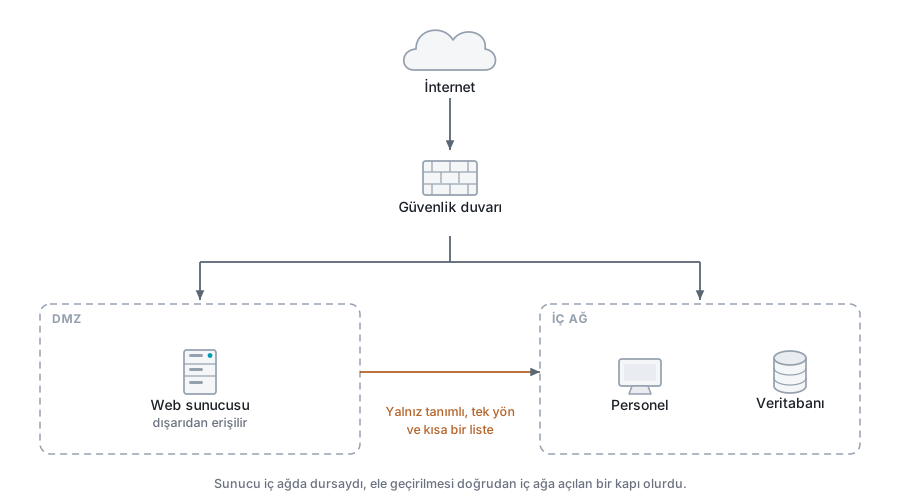
DMZ’nin varlık sebebi tek bir gözlemdir: dışarıya hizmet veren bir sunucu, tanımı gereği saldırıya en açık makinedir.
Tasarım o makineyi kurtarmayı hedeflemez. Ele geçirildiğinde ne olacağını sınırlamayı hedefler.
Bu yüzden asıl değeri, çoğu zaman sanıldığı gibi dışarıya karşı değil içeriye karşı kurduğu sınırdadır. DMZ’deki bir sunucunun iç ağa erişimi kısıtlanır; web sunucusu veritabanına yalnız gereken portta ve yalnız gereken makineye ulaşır, dosya paylaşımına ya da kullanıcı bölümüne hiç erişemez.
Bu kısıt yazılmamışsa DMZ yalnız bir isimdir.
##
Eskiyen Taraf
Klasik tanım, kurumun kendi makine dairesinde duran fiziksel sunucuları varsayıyordu. Ayrı bir anahtar, ayrı bir kablo, güvenlik duvarında ayrı bir arayüz.
Bugün dışa açık hizmetlerin çoğu ters vekil, yük dengeleyici ya da WAF arkasında duruyor. Bir kısmı hiç kurumun ağında bulunmuyor.
Fiziksel bölge olarak DMZ, bu ortamda karşılığı olmayan bir kavram. Bulutta ayrı bir kablo yoktur.
Duran Taraf
Güven sınırı olarak DMZ aynen geçerli.
Soru hâlâ aynı: dışa açık iş yükü ele geçirildiğinde saldırganın eline ne geçer? Cevap, o iş yükünün iç sistemlere hangi izinlerle eriştiğine bağlı.
Bulut ortamlarında bu sınır güvenlik grupları, ağ politikaları ve mikrosegmentasyon ile çizilir. Mekanizma değişir, soru değişmez.
Hatta bazı açılardan daha ince çizilebilir hale gelir. İş yükü seviyesindeki politika, VLAN seviyesindeki sınırdan daha dar bir izin kümesi tanımlayabilir.
Zamanla Bozulan Şey
DMZ tasarımlarının en yaygın çöküş biçimi saldırı değildir. Erozyondur.
Bir iç uygulama “dışarıdan da erişilsin” diye DMZ’ye alınır. Sonra o uygulamanın iç veritabanına erişmesi gerekir, izin açılır. Ardından dosya paylaşımına ihtiyaç duyar, o da açılır.
Birkaç istisnadan sonra bölge, iç ağın bir uzantısı haline gelir. Tasarımın tek amacı ortadan kalkar ve bunu kimse fark etmez, çünkü her adım tek başına makuldü.
Bu süreci durduran şey teknik bir kontrol değildir. Her istisnanın bir sahibi, bir gerekçesi ve bir gözden geçirme tarihi olmasıdır.
Bugün Nasıl Kurulur
Fiziksel bölgeye takılmadan, soruyu iş yükü üzerinden sormak daha verimli.
Dışa açık her iş yükü için üç şey yazılır: hangi iç sistemlere, hangi portlardan erişecek; hangi kimlikle erişecek; bu erişim ne zaman gözden geçirilecek.
Üçü de yazıldığında, o iş yükü nerede çalışırsa çalışsın DMZ’nin sağladığı korumaya sahiptir. Yazılmadığında, ayrı bir VLAN’da durması bir şey değiştirmez.
Ne yapmalı
- DMZ'deki sistemlerin iç ağa hangi izinlerle eriştiğini listeleyin.
- İç ağa erişim listesini gereken port ve hedeflerle sınırlayın.
- Zamanla DMZ'ye taşınmış iç uygulamaları ayıklayın.
- Bulut iş yükleri için aynı sınırı güvenlik gruplarıyla kurun.
Bu soruyu şöyle de soranlar var
- DMZ öldü mü?
- Reverse proxy DMZ'nin yerine geçer mi?
- Bulutta DMZ nasıl kurulur?