Soru · DNS ve isim çözümleme
DNS Sinkhole Nedir, Ne Zaman Kullanılır?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 5 dk
Kısa cevap
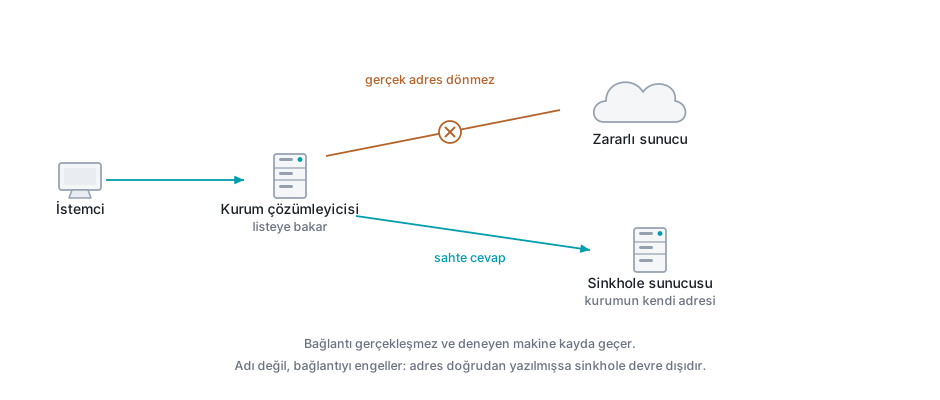
İstenmeyen bir alan adının sorgusuna gerçek adresi yerine kurumun denetimindeki bir adresin döndürülmesidir. İstemci bağlantıyı kurmayı dener ve sizin sunucunuza gelir. Düz reddetmeden farkı burada: engelleme ile gözlem aynı anda yapılır ve o adı sormaya devam eden makineler ortaya çıkar.
Bir alan adını engellemenin iki yolu vardır ve aralarındaki fark yalnız üslupla ilgili değildir.
Çözümleyici sorguya “böyle bir ad yok” diye cevap verebilir; ya da gerçek adresin yerine sizin belirlediğiniz, kendi kontrolünüzdeki bir sunucunun adresini döndürerek istemciyi oraya çekebilir. İkincisi sinkhole’dur.
Reddetmek Ne Kaybettirir
Reddedilen bir sorguda öğrendiğiniz şey sorgunun kendisiyle sınırlıdır. Kim sordu, ne zaman sordu, o kadar.
Sinkhole’da istemci bağlantıyı kurmaya devam eder ve sizin sunucunuza gelir. O noktada kayda geçenler artar: hangi porta gitti, hangi istek başlıklarını taşıdı, ne sıklıkla tekrar denedi, hangi kullanıcı aracısı dizesini kullandı.
Bu ayrıntılar, bulaşmanın hangi yazılım ailesinden geldiğini daraltmaya yeter.
##
Birinci Kullanım: Bulaşma Araştırması
Komuta sunucusunun alan adı sinkhole’a alındığında, o adı sormaya devam eden her istemci kendiliğinden listeye düşer.
Kurum ağında hangi makinelerin etkilendiği başka türlü bu kadar ucuz öğrenilmez. Tek bir makine sanılan bir olayın kaç makineye yayıldığı ilk gün görülür.
Doğrudan engelleme bu bilgiyi vermez ve saldırganı uyarır. Adres cevapsız kalınca yazılım yedek adreslerine geçer.
İkinci Kullanım: Kademeli Geçiş
Bir alan adını kapatma kararı verilmeden önce kaç kişinin gerçekten kullandığı ölçülebilir.
Sinkhole’a alınır, bir hafta beklenir ve kayıtlara bakılır. Sayı beklenenden büyükse kapatma kararı yeniden değerlendirilir; küçükse etkilenecek kullanıcılar önceden bilgilendirilir.
Bu, gölge BT envanterinde de aynı şekilde işe yarar.
Sınırları
Sadece DNS’ten geçeni yakalar. Doğrudan IP adresine giden bir bağlantı hiç sorgu yapmaz. Zararlı yazılımların bir kısmı adresleri gömülü tutar.
Kurum çözümleyicisine bağlıdır. Kendi çözümleyicisini kullanan bir istemci sinkhole’u hiç görmez. Ön koşul, kurum DNS’inin zorunlu kılınmasıdır.
Şifreli bağlantıda sessiz kalır. Sinkhole sunucusu istemciye o alan adı için geçerli bir sertifika sunamaz. Kullanıcı bir uyarı ekranı görür ve gördüğü şey engellendiği değil, bir şeylerin bozuk olduğudur.
Son madde yardım masası açısından önemlidir. Bu ayrım açıklanmadığında, çözülmesi gereksiz yere uzayan çağrılar üretir.
Sunucu Tarafında Ne Gerekir
Sinkhole hedefi olarak kullanılan adres, kurumun kontrolünde ve izlenen bir makine olmalıdır.
Boş bir adres kullanmak listeyi üretir ama ayrıntı vermez. Basit bir web sunucusu, gelen isteklerin başlıklarını kaydeder ve bulaşma araştırmasına asıl değeri o kayıtlar katar.
Sunucunun kendisi de sıkılaştırılmalıdır; oraya gelen trafik tanımı gereği şüphelidir ve bir kısmı bulaşmış makinelerden gelir. Sıradan bir web sunucusu gibi kurulmamalıdır.
Ne yapmalı
- Bulaşma araştırmasında engelleme yerine sinkhole kullanın; etkilenen makine listesi çıkar.
- Bir alan adını kapatmadan önce sinkhole'a alıp gerçek kullanım sayısını ölçün.
- Sinkhole sunucusunun kayıtlarını istemci bazında raporlayın.
- Şifreli bağlantılarda kullanıcının hata ekranı göreceğini yardım masasına bildirin.
Bu soruyu şöyle de soranlar var
- Sinkhole ile blackhole aynı şey mi?
- Zararlı domain nasıl engellenir?
- Bulaşmış makineler DNS'ten bulunur mu?