Rehber · Segmentasyon ve Zero Trust
Misafir Wi-Fi Ağını Kurumsal Ağdan Ayırmak
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 8 dk
Kısa cevap
Basit görünen bir senaryodur ve beş bileşeni vardır: ayrı bir ağ bölümü, güvenlik duvarı politikası, kendi DNS çözümleyicisi, bir kimlik doğrulama yöntemi ve kayıt tutma. Beşinden biri eksik kaldığında ortaya çıkan şey, kurumsal ağa açılmış denetimsiz bir kapıdır.
Misafir ağı kurmak ilk bakışta tek bir işlem gibi görünür. Bir kablosuz ağ adı tanımla, parola ver, bitir.
Oysa beş ayrı bileşen vardır ve bunlardan biri eksik kaldığında ortaya çıkan şey bir misafir ağı değil, kurumsal ağa açılmış ve kimsenin denetlemediği bir kapı olur.
Adım 1. Bölümü Ayırın
Misafir trafiği kendi VLAN’ında ve kendi adres bloğunda durmalıdır.
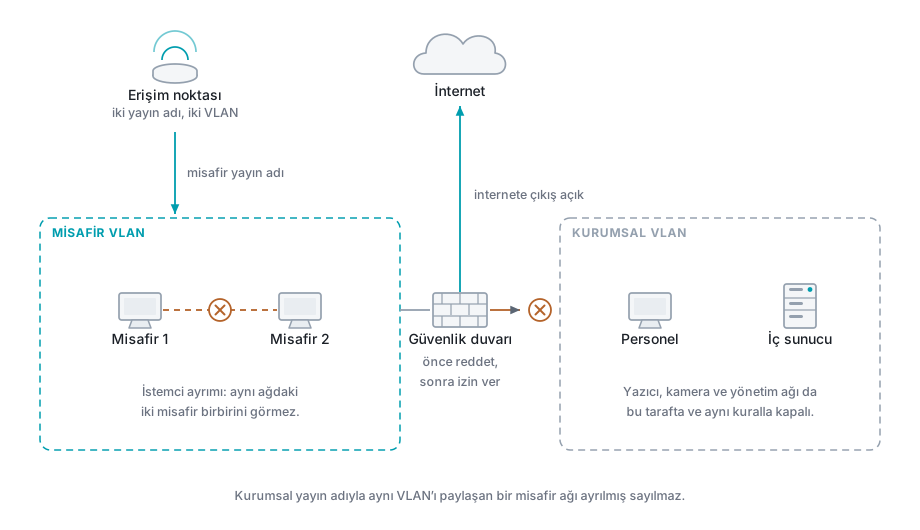
Kablosuz denetleyici üzerinde misafir ağı ayrı bir yayın adı olarak tanımlanır ve o yayın adı doğrudan misafir VLAN’ına eşlenir. Kurumsal yayın adıyla aynı VLAN’ı paylaşan bir misafir ağı, ayrılmış sayılmaz.
Adres bloğu, kurumsal bloklarla çakışmayacak şekilde seçilir. Çakışma, ileride kurulacak bir tünelde ya da bir birleşmede sorun çıkarır.

Adım 2. Politikayı Yazın
Varsayılan davranış, iç ağa erişimin tamamen kapalı olmasıdır.
Kural şu sırayla kurulur: önce iç adres bloklarına giden trafiği reddet, sonra internete çıkışa izin ver. Sıra tersine döndüğünde geniş izin önce eşleşir ve reddetme kuralı hiç çalışmaz.
Kapatılması gerekenler arasında sık atlananlar vardır: yönetim ağı, yazıcılar, kameralar ve diğer misafir olmayan bölümler. Bir misafirin yazıcıya erişmesi için bir gerekçe genellikle yoktur.
Adım 3. İstemcileri Birbirinden Ayırın
Aynı misafir bölümündeki cihazların birbirini görmesi için bir sebep yoktur.
Kablosuz denetleyicilerde bu, istemci ayrımı olarak adlandırılan bir ayarla yapılır. Açılmadığında, aynı ağa bağlı bir kişi diğerlerinin cihazlarını tarayabilir ve bu, kurumun sağladığı bir hizmet üzerinden gerçekleşir.
Kablolu misafir portları varsa aynı ayrım orada da kurulmalıdır.
Adım 4. DNS’i Kendi Çözümleyicinize Bağlayın
Misafir bölümü için ayrı bir çözümleyici tanımlanır ve dışarıya doğrudan DNS çıkışı kapatılır.
Gerekçesi iki tanedir. Birincisi, içerik filtrelemesinin çalışabilmesi için isim çözümlemesinin görülmesi gerekir. İkincisi, sinkhole ile zararlı alan adlarının engellenmesi bu noktada yapılır.
Şifreli DNS kullanan cihazlar bu denetimi atlar. Misafir ağında bunu engellemek yönetilen bir cihaz olmadığı için zordur; bilinen sağlayıcı adreslerinin engellenmesi kısmi bir çözüm sağlar.
Adım 5. Kimliği ve Kaydı Kurun
Burada karar hukuki yükümlülüğünüze bağlıdır ve teknik tercihten önce gelir.
Türkiye’de erişim sağlayıcı konumundaki kurumlar için kayıt tutma yükümlülüğü vardır; hangi kayıtların ne kadar saklanacağı ayrı bir başlıkta ele alınmıştır.
Teknik olarak kimlik doğrulama seçenekleri şunlardır:
- Kısa mesajla doğrulama. Telefon numarası kimliğe bağlanır. Yaygın ve yükümlülüğü karşılamaya en yakın olanıdır.
- Karşılama sayfası ve kullanım koşulları. Tek başına kimlik üretmez; kayıt zincirini tamamlamaz.
- Ön tanımlı hesap. Ziyaretçi kaydı sırasında verilen tek kullanımlık hesap. Küçük ölçekte işler.
Hangi yöntem seçilirse seçilsin, kaydın kullanılabilir olması için saatlerin doğru olması gerekir. Adres çevirisi yapılıyorsa çeviri kaydı da tutulmalıdır.
Adım 6. Sınırları Koyun
Misafir ağı, kurumun internet hattını paylaşır. Sınır konmadığında bir misafirin indirmesi kurumsal trafiği etkileyebilir.
Tanımlanacaklar: kullanıcı başına bant genişliği, toplam misafir bant genişliği tavanı, oturum süresi ve kullanıcı başına eşzamanlı cihaz sayısı.
Oturum süresi ayrıca kayıt hijyeni açısından yararlıdır; süresiz oturumlar, kimin ne zaman ağda olduğu sorusunu bulanıklaştırır.
Ne Zaman Bu İş Yeniden Gözden Geçirilir
Misafir ağı kurulduktan sonra unutulan bir yapıdır ve zamanla erozyona uğrar.
En yaygın erozyon biçimi, bir istisnanın açılmasıdır. Bir toplantı için misafirin sunum ekranına erişmesi gerekir, izin verilir ve kalır. Bir tedarikçi kurumsal bir sisteme erişmek zorundadır, misafir ağından bir yol açılır.
Bu istisnaların her biri bir sahip ve bir son kullanma tarihi taşımalıdır. Aksi halde birkaç yıl içinde misafir ağı, iç ağın denetimsiz bir uzantısı haline gelir.
Tedarikçi erişimi için doğru çözüm ayrıdır. Misafir ağından istisna açmak yerine, o erişim kendi bölümünde, kendi kimlik doğrulamasıyla ve kendi süre sınırıyla tanımlanır.