Soru · Satın alma ve şartname
Sanal Güvenlik Duvarı mı Fiziksel Cihaz mı?
Labris Networks Mühendislik Ekibi · Son güncelleme 15 Ağustos 2026 · 6 dk
Kısa cevap
Karar, kurumun bulunduğu yere ve beklenen yüke göre verilir. Sanal örnek esnek ölçeklenir ve donanım tedariki gerektirmez; performansı ise altındaki platformun kaynak paylaşımına bağlıdır. Fiziksel cihaz öngörülebilir kapasite ve özel donanım hızlandırma sunar; büyümesi ise bir satın alma döngüsüdür.
Bu soru genellikle bir tercih meselesi gibi sorulur ve çoğu ortamda cevap ikisi birden olur. Merkezde fiziksel, bulutta ve şubelerde sanal.
Yine de her yerleşim için bir karar verilir ve karar birkaç ölçüt üzerinden nettir.
Nerede Duracağı Belirleyici
Bulut ortamında fiziksel cihaz seçeneği yoktur. Karar, hangi sanal ürünün kullanılacağıdır.
Kendi makine dairenizde ikisi de mümkündür ve karşılaştırma anlamlıdır.
Şubelerde sanal örnek, mevcut bir sunucu üzerinde çalışabiliyorsa donanım tedarikini ortadan kaldırır. Şube sayısı arttıkça bu, lojistik açıdan belirgin bir kazançtır.
##
Performans Farkı Nereden Gelir
Fiziksel cihazlarda paket işleme için özel donanım bulunur. Şifreleme, oturum arama ve paket iletimi ayrı birimlerde yapılır.
Sanal örnek, genel amaçlı işlemci üzerinde çalışır. Modern platformlarda bu fark küçülmüştür ama ortadan kalkmamıştır ve iki noktada belirginleşir.
Küçük paketli trafik. Saniyedeki paket sayısı belirleyici olduğunda, donanım hızlandırma açık farkla öndedir. Katalog değerleri genellikle büyük paketle ölçülür ve bu farkı gizler; ayrıntısı küçük paket ve katalog değeri yazısındadır.
Şifreleme yükü. Yüksek hacimli VPN ya da içerik denetimi, donanım desteğinden doğrudan yararlanır.
Sanal Tarafın Asıl Riski
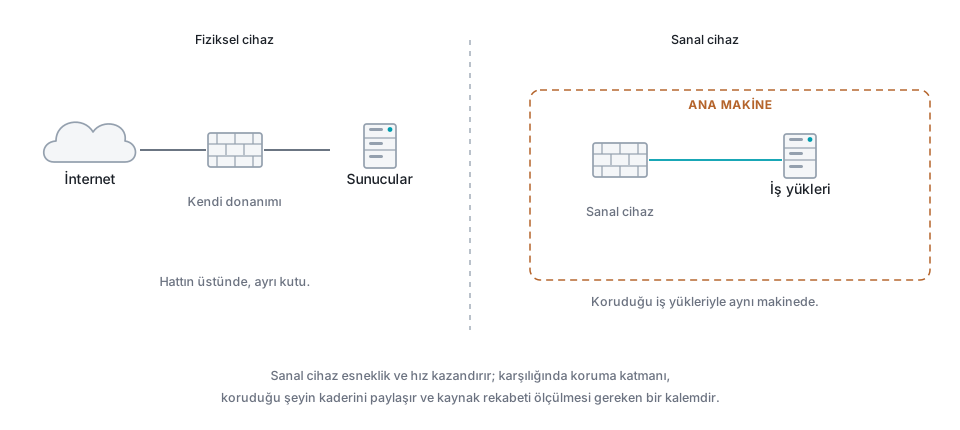
Fiziksel bir cihaz kendi kaynaklarına sahiptir. Sanal bir örnek, altındaki platformu başkalarıyla paylaşır.
Bu, öngörülemez bir performans üretir. Aynı ana makinedeki başka bir iş yükü kaynak tükettiğinde, güvenlik duvarının çıktısı düşer ve bunun sebebi güvenlik duvarında görünmez.
Sorulacak soru şudur: kaynak ayırma garantisi var mı? İşlemci çekirdekleri ayrılabiliyor mu, bellek rezerve edilebiliyor mu, ağ arayüzü doğrudan atanabiliyor mu?
Bu garantiler verilmediğinde ölçülen kapasite, ölçüldüğü andaki koşulu tarif eder.
Fiziksel Tarafın Asıl Kısıtı
Kapasite sabittir. Büyüme, bir satın alma döngüsü ve bir kesinti demektir.
Ayrıca arayüz sayısı ve tipi donanımla belirlenir. Yeni bir hat tipine geçiş, modül ya da cihaz değişimi gerektirebilir.
Yaşam sonu tarihleri de bu tarafta daha bağlayıcıdır; donanım desteği bittiğinde yerine koyma zorunlu hale gelir.
Yedeklilik İki Tarafta Farklı Kurulur
Fiziksel çiftlerde yedeklilik ikinci bir cihaz demektir ve maliyeti nettir.
Sanal ortamda platformun kendi yüksek erişilebilirlik mekanizmaları devreye girebilir. Bu cazip görünür ve bir tuzak taşır: platform seviyesinde taşınan bir örnek, oturum tablosunu koruyabilir ama taşıma süresi saniyelerle ölçülür.
Güvenlik duvarının kendi eşitleme mekanizması ile platformun taşıma mekanizması aynı şey değildir. Hangisine güvenildiği açıkça kararlaştırılmalıdır.
Maliyet Karşılaştırması
İki seçenek aynı süre üzerinden ve aynı kalemlerle karşılaştırılmalıdır.
Fiziksel tarafta: cihaz, yedek cihaz, lisans, destek, port ve dönüştürücüler, enerji ve yer.
Sanal tarafta: lisans, destek, ayrılan işlemci ve bellek kaynağının platform maliyeti, ağ arayüzü atama maliyeti.
Sanal seçenek genellikle daha ucuz görünür ve platform kaynağının maliyeti hesaba katılmadığında yanıltır. Ayrılmış çekirdekler, o platformda başka bir iş yüküne verilemeyen kaynaktır.
Kararın Ölçülebilir Hale Gelmesi
Bu karşılaştırma katalogdan yapılamaz.
Kendi temel ölçülerinizden çıkan tepe yük, ortalama paket boyutu ve oturum profili ile bir POC kurulur. İki seçenek aynı trafikle, aynı modüller açıkken ölçülür.
Ölçüm yapılmadan verilen karar, iki tarafın da katalog rakamlarına dayanır ve o rakamlar farklı koşullarda üretilmiştir.
Ne yapmalı
- Beklenen tepe yükü ve ortalama paket boyutunuzu bilerek karşılaştırın.
- Sanal seçenekte kaynak ayırma garantisi olup olmadığını sorun.
- Fiziksel arayüz ve port yoğunluğu ihtiyacınızı önce netleştirin.
- İki seçeneğin toplam sahip olma maliyetini aynı süre üzerinden hesaplayın.
Bu soruyu şöyle de soranlar var
- Virtual firewall performansı nasıl?
- Bulutta hangi güvenlik duvarı kullanılır?
- NGFW donanım mı yazılım mı olmalı?